प्रकाशित: 4 अप्रैल 2026, सुबह 10:00 बजे EDT
यादुल्लाह अबीदी दिल्ली विश्वविद्यालय से कंप्यूटर साइंस स्नातक हैं और चेन्नई के एशियन कॉलेज ऑफ जर्नलिज्म से पत्रकारिता में स्नातकोत्तर डिग्री रखते हैं। विंडोज और लिनक्स सिस्टम, प्रोग्रामिंग, पीसी हार्डवेयर, साइबर सिक्योरिटी, मैलवेयर विश्लेषण और गेमिंग में दस साल से अधिक के अनुभव के साथ, वे गहरे तकनीकी ज्ञान को मजबूत संपादकीय प्रवृत्ति के साथ जोड़ते हैं।
यादुल्लाह वर्तमान में MakeUseOf के लिए स्टाफ राइटर के रूप में लिखते हैं, साइबर सिक्योरिटी, गेमिंग और कंज्यूमर टेक को कवर करते हैं। उन्होंने पूर्व में Candid.Technology में एसोसिएट एडिटर और The Mac Observer में न्यूज एडिटर के रूप में काम किया, जहां उन्होंने उग्र साइबर हमलों से लेकर ऐप्पल टेक में नवीनतम तक हर चीज पर रिपोर्ट किया।
अपने पत्रकारिता कार्य के अलावा, यादुल्लाह जावास्क्रिप्ट/टाइपस्क्रिप्ट, Next.js, MERN स्टैक, पायथन, C/C++, और AI/ML में अनुभव के साथ एक फुल-स्टैक डेवलपर हैं। चाहे वे मैलवेयर का विश्लेषण कर रहे हों, हार्डवेयर की समीक्षा कर रहे हों, या GitHub पर टूल्स बना रहे हों, वे तकनीकी पत्रकारिता के लिए एक व्यावहारिक, डेवलपर का दृष्टिकोण लाते हैं।
Sudo एक कमांड है जो ग्रह पर लगभग हर लिनक्स उपयोगकर्ता के लिए मसल मेमोरी बन गई है। जब भी आपको किसी चीज को उच्च विशेषाधिकारों के साथ चलाने की आवश्यकता होती है, sudo बस स्वचालित रूप से सामने आ जाता है। लेकिन sudo पुराना है, और लिनक्स टर्मिनल में विशेषाधिकारों को बढ़ाने का एक बेहतर तरीका है जिसे आप नजरअंदाज कर रहे होंगे।
जैसे "डेली ड्राइवर" OS से स्विच करने से आपका वर्कफ़्लो तुरंत सुधर सकता है, वैसे ही लिनक्स पर sudo से doas पर स्विच करने से आपके टर्मिनल वर्कफ़्लो के लिए भी ऐसा ही हो सकता है। मैंने स्विच किया, और मेरे अनुमति नियम अंततः समझ में आने लगे।
Sudo शक्तिशाली है — लेकिन बहुत गन्दा
अत्यधिक जटिल नियम जिन्हें ज्यादातर लोग बमुश्किल समझते हैं
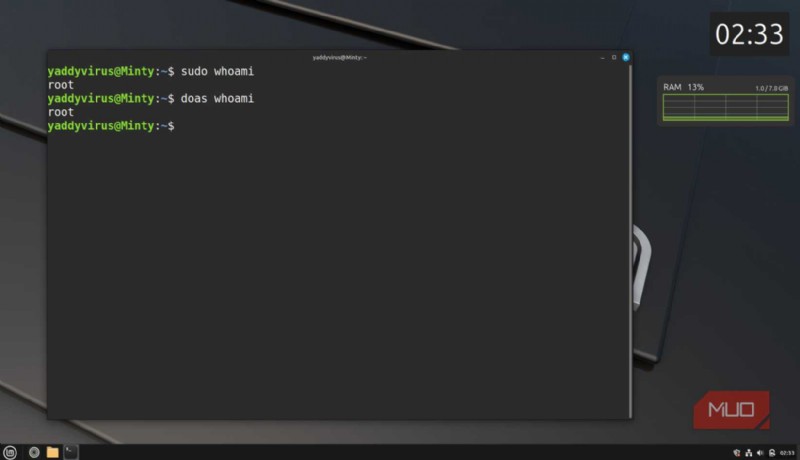
Sudo हर जगह है। यह उबंटू, फेडोरा, आर्क, और लगभग हर प्रमुख लिनक्स डिस्ट्रो के साथ आता है जिसके बारे में आपने कभी सुना होगा। अधिकांश लिनक्स उपयोगकर्ताओं के लिए, यह वह प्रीफिक्स है जिसका उपयोग आप कमांड से पहले करते हैं जब आपका उपयोगकर्ता खाता इसे चलाने की अनुमति नहीं रखता, और बस। यह उन लिनक्स टर्मिनल कमांड में से एक है जो अधिकांश सिस्टम समस्याओं को ठीक करता है।
हालांकि, समस्या sudo की जटिलता है। sudo सोर्स कोड लगभग 160,000 लाइनों का C है। यदि आप कॉन्फिगरेशन और सपोर्ट फाइलें शामिल करते हैं, तो यह संख्या 223,000 से अधिक हो जाती है। एक टूल के लिए जिसका प्राथमिक काम दिए गए कमांड को रूट के रूप में चलाना है, यह एक चौंका देने वाली मात्रा में कोड है जो एक विशेषाधिकार प्राप्त प्रक्रिया चला रहा है।
 क्रेडिट: यादुल्लाह अबीदी / MakeUseOf
एक बड़ा कोडबेस खतरे के अभिनेताओं को एक बड़ा अटैक सरफेस देता है, और यदि आप नहीं जानते थे, तो sudo का अतीत में इसके साथ करीबी संबंध रहा है। उदाहरण के लिए, CVE-2021-3156, sudo में एक हीप-आधारित बफर ओवरफ्लो भेद्यता, ने रूट तक पूर्ण विशेषाधिकार वृद्धि की अनुमति दी, और यह कोडबेस में लगभग एक दशक तक अनदेखी रही।
यदि आप सुरक्षा से परे देखते हैं, तो sudo के साथ कॉन्फिगरेशन भी बिल्कुल अच्छा नहीं है। यदि आपने कभी स्क्रैच से एक कस्टम /etc/sudoers नियम लिखने की कोशिश की है, तो सिंटैक्स ने शायद आपको किसी बिंदु पर अपना सिर खुजलाने पर मजबूर किया होगा। यह बिल्कुल मानव-पठनीय भी नहीं है। एक साधारण कमांड, जैसे किसी उपयोगकर्ता को रूट के रूप में कोई भी कमांड चलाने की अनुमति देना, इस तरह लिखा जाएगा:
username ALL=(ALL:ALL) ALL
इस सिंटैक्स से पहली बार निपटने वाले किसी भी व्यक्ति के लिए, यह काफी जटिल हो सकता है। यह एक कॉन्फिगरेशन फॉर्मेट से एक लाइन है जिसमें दशकों के फीचर निर्णय थे जो सादगी की ओर नहीं देख रहे थे।
Doas इसे बेरहमी से सरल रखता है
एक काम, न्यूनतम सिंटैक्स, कोई मानसिक व्यायाम नहीं
Doas को OpenBSD के लिए लिखा गया था जब OpenBSD प्रोजेक्ट ने फैसला किया कि sudo सिस्टम बेस में शिप करने के लिए बहुत बड़ा था। इसे sudo के ब्लोट को साथ ले जाए बिना मौलिक रूप से वही काम करने के लिए जमीन से बनाया गया था।
परिणाम लगभग 500 लाइनों के C के सोर्स कोड वाला एक प्रोग्राम है, और जब इंस्टॉल किया जाता है, तो यह डिस्क पर केवल कुछ किलोबाइट लेता है। कम कोड का मतलब छोटा अटैक सरफेस, कम संभावित बग, और एक बाइनरी जिसे उचित समय में इंसान द्वारा ऑडिट किया जा सकता है।
कॉन्फिगरेशन सिंटैक्स भी उसी न्यूनतम दर्शन का पालन करता है। sudoers व्याकरण से लड़ने के बजाय, doas सादे अंग्रेजी का उपयोग करता है। आप doas कॉन्फिगरेशन का अधिकांश भाग जोर से पढ़ सकते हैं और ठीक से समझ सकते हैं कि इसका क्या अर्थ है। उदाहरण के लिए, उपरोक्त sudoers कॉन्फिगरेशन के लिए doas समकक्ष है:
permit username as root
बस। एक कमांड में रैंडम सिंबल और विशेष वर्णों को काम करने की आवश्यकता नहीं है जो आसानी से पठनीय और समझने योग्य होना चाहिए।
स्विच करने में घंटे नहीं, मिनट लगते हैं
एक त्वरित सेटअप जो बिना सिरदर्द के sudo को बदल देता है
अब, doas एक OpenBSD-देशी टूल है, लेकिन आप इसे लिनक्स पर उपयोग करने के लिए OpenDoas पोर्ट का उपयोग कर सकते हैं। डेबियन और उबंटू पर, आप इसे डिफ़ॉल्ट पैकेज मैनेजर के साथ भी इंस्टॉल कर सकते हैं:
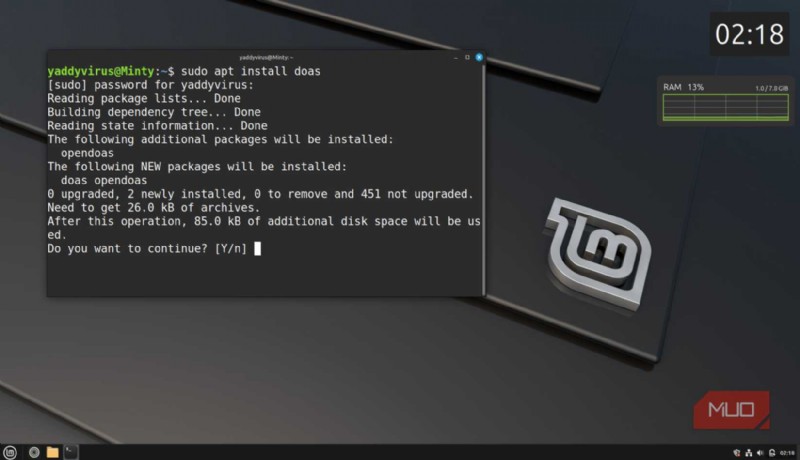
apt install doas
और यह दृष्टिकोण अन्य डिस्ट्रो के साथ भी काम करता है। आप आर्क पर pacman और फेडोरा पर dnf का उपयोग कर सकते हैं और doas को एक ही कमांड में इंस्टॉल कर सकते हैं। आपको /etc/doas.conf पर एक कॉन्फिगरेशन फ़ाइल बनानी होगी क्योंकि यह इंस्टॉल पर स्वचालित रूप से नहीं बनती (sudo के विपरीत)। विश्वास करें या नहीं, यह बग नहीं है। यह एक विशेषता है जो आपको इस बारे में अधिक जानबूझकर होने के लिए मजबूर करती है कि आप वास्तव में क्या अनुमति दे रहे हैं। कॉन्फिगरेशन स्वयं एक सरल रेखा है:
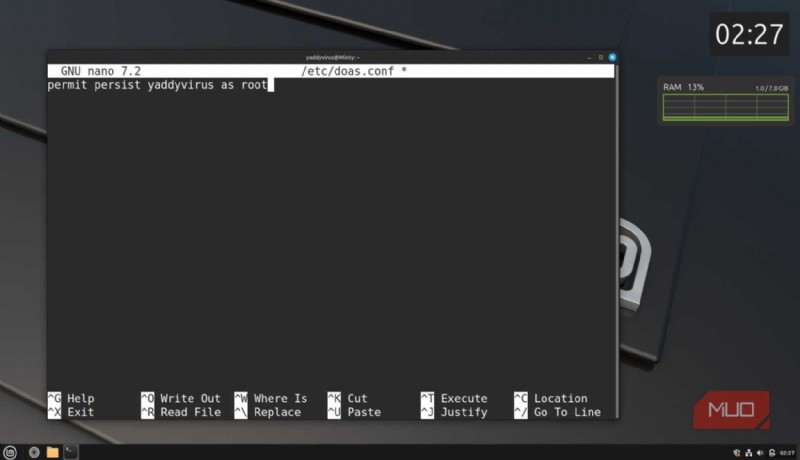
permit persist yourusername as root
यह एकल-उपयोगकर्ता सिस्टम के लिए एक न्यूनतम कॉन्फिग है। आप इसे इस आधार पर बदलना चाह सकते हैं कि आपके कितने उपयोगकर्ता हैं और विशेष उपयोग के मामले।
एक बार कॉन्फिगरेशन फ़ाइल बन जाने के बाद, इसकी अनुमतियों को ठीक से लॉक करें। स्वामित्व को root:root और अनुमतियों को 0400 पर सेट करने से फ़ाइल केवल रूट द्वारा पठनीय रहती है, जिसकी doas को चलाने से पहले भी आवश्यकता होती है। doas -C /etc/doas.conf चलाकर कॉन्फिगरेशन फ़ाइल को मान्य करें, और आप जाने के लिए तैयार हैं।
क्योंकि doas को OpenBSD के लिए डिज़ाइन किया गया था, यह लिनक्स-विशिष्ट पर्यावरण चर जैसे XAUTHORITY या LC_ALL को स्वचालित रूप से संरक्षित नहीं करता है। यदि आप X के तहत ग्राफिकल प्रोग्राम चलाना चाहते हैं या अपनी लोकेल सेटिंग्स बनाए रखना चाहते हैं, तो यह आपको फंसा सकता है। शुक्र है, फिक्स कॉन्फिगरेशन फ़ाइल में एक अतिरिक्त लाइन है:
setenv { DISPLAY XAUTHORITY LANG LC_ALL }
ध्यान दें कि doas आपके GUI या लोकेल सेटिंग्स को नहीं तोड़ता; यह सिर्फ यह मानने से इनकार करता है कि क्या भरोसा किया जाना चाहिए। यह एक गलती है जो अनुभवी लिनक्स उपयोगकर्ता भी कर सकते हैं, क्योंकि रूट आपके X सत्रों को नहीं देख पाएगा और कमांड अचानक भाषा बदल सकते हैं, टेक्स्ट को अलग तरह से सॉर्ट कर सकते हैं, या असंगत रूप से व्यवहार कर सकते हैं।
OpenDoas
OS लिनक्स
डेवलपर टेड उन्नांगस्ट
मूल्य मॉडल मुफ्त, ओपन-सोर्स
OpenDoas doas विशेषाधिकार वृद्धि टूल का एक हल्का, पोर्टेबल कार्यान्वयन है।
मेरा वर्कफ़्लो अब हल्का लगता है
कम घर्षण, कम आश्चर्य, वही नियंत्रण
मेरे दैनिक उपयोग में, doas का उपयोग करना अधिक जानबूझकर लगता है। कॉन्फिगरेशन फ़ाइल अब पठनीय है, जिसका अर्थ है कि मैं वास्तव में इसे संशोधित करने और अपने कंप्यूटर के नियंत्रण को ठीक उसी तरह से ट्यून करने के लिए वापस आता हूं जैसा मैं पसंद करता हूं — ऐसा कुछ जो sudoers के साथ कभी नहीं हुआ।
 संबंधित
5 प्रोग्राम जिन्हें आपको लिनक्स उपयोगकर्ता के रूप में जानना आवश्यक है
लिनक्स केवल एक बैकअप OS नहीं है, और ये प्रोग्राम इसे साबित करते हैं।
हर नियम सादे भाषा में लिखा गया एक सचेत निर्णय है, जिसका अर्थ है कि आप गलती से उन अनुमतियों को देने की संभावना कम है जिनका आप इरादा नहीं रखते। एकल-उपयोगकर्ता डेस्कटॉप वातावरण चलाने वाले किसी भी व्यक्ति के लिए, doas आपको वह सब कुछ देता है जो sudo प्रदान करता है बिना किसी ऐसी जटिलता के जो पहले स्थान पर आपके लिए नहीं बनी थी।
स्विच हर किसी के लिए नहीं है। बड़े, बहु-उपयोगकर्ता सर्वर वातावरण या सेटअप जो sudo के स्वीकार किए गए बेहतर नियंत्रण पर भरोसा करते हैं, संभवतः sudo के साथ रहेंगे। लेकिन एक व्यक्तिगत लिनक्स मशीन के लिए, चाहे आप आर्क, मिंट, उबंटू, या कुछ और पर हों, doas sudo की तुलना में अनुमतियों को प्रबंधित करने का एक बेहतर, सरल और क्लीनर तरीका प्रदान करता है।