प्रकाशित: 20 नवंबर 2022, सुबह 11:00 बजे EST
डेविड प्रिंट पत्रकारिता में पृष्ठभूमि वाले एक फ्रीलांस लेखक हैं, और फ्री और ओपन सोर्स सॉफ्टवेयर के प्रति प्रेम रखते हैं। वे 2000 के दशक की शुरुआत से लिनक्स का उपयोग कर रहे हैं, और UK में लिनक्स फॉर्मेट पत्रिका में नियमित योगदानकर्ता हैं। वे अपने लिविंग रूम काउच पर अनिश्चित रूप से स्थित एक रास्पबेरी पाई से साइटों और सेवाओं की एक श्रृंखला चलाते हैं, और प्रौद्योगिकी, मानवता, और अन्य संबंधित मामलों की अपनी समझ को बेहतर बनाने के लिए एक भटके हुए edX कोर्स को कभी नहीं छोड़ते।
डेविड एक भयानक गिटार प्लेयर हैं, और वे अपने खाली समय में अपने कारवां और कुत्तों के साथ ब्रिटिश द्वीपों का भ्रमण करते हैं, ऑफ-ग्रिड। कभी-कभी, वे किताबें लिखते हैं। किसी को पसंद नहीं आती। देखें कि वे davidrutland.com पर क्या कर रहे हैं।
लिनक्स अन्य प्रमुख ऑपरेटिंग सिस्टम के विपरीत है जिसमें यह आपको स्वतंत्रता देता है। इसे जिस तरह से आप पसंद करते हैं उपयोग करने की स्वतंत्रता, इसका अध्ययन और बदलाव करने की स्वतंत्रता, इसे आप जैसे चाहें वितरित करने की स्वतंत्रता, और खुद को महत्वपूर्ण समूहों से बाहर करने की स्वतंत्रता।
यहां बताया गया है कि अगर आपने उबंटू पर अपने एकमात्र उपयोगकर्ता को सभी समूहों से हटा दिया है तो क्या करना होगा।
लिनक्स पर ग्रुप कैसे काम करते हैं?
लिनक्स पर, ग्रुप में विशेषाधिकार प्राप्त उपयोगकर्ता होते हैं जो अतिरिक्त प्राधिकरण के बिना फाइलों को पढ़ने, लिखने, या निष्पादित करने में सक्षम होते हैं। जब आप अपना प्राथमिक उपयोगकर्ता खाता बनाते हैं, तो आप स्वचालित रूप से अपने प्राथमिक समूहों में जुड़ जाते हैं। एक मानक उबंटू इंस्टॉल पर, ये आमतौर पर adm, cdrom, sudo, dipb, plugdev, और sambashare होते हैं।
आप usermod कमांड का उपयोग करके खुद को अन्य समूहों में जोड़ सकते हैं:
sudo usermod -aG group_name your_username-G स्विच का अर्थ है कि आप उपयोगकर्ता को एक पूरक समूह में जोड़ रहे होंगे, और -a का अर्थ है append, जिसका अर्थ है कि समूह आपके समूहों की सूची में जोड़ा जाएगा।
उपरोक्त कमांड को -a के बिना निष्पादित करने का अर्थ है कि नया समूह आपके सभी पुराने समूहों को बदल देगा।
सबसे महत्वपूर्ण बात यह है कि कमांड आपको sudo समूह से हटा देगा, जिसका अर्थ है कि आपकी शक्तियां गंभीर रूप से सीमित हो जाएंगी। sudo समूह का हिस्सा बने बिना, आप खुद को sudo समूह में नहीं जोड़ सकते, सॉफ्टवेयर इंस्टॉल नहीं कर सकते, या सिस्टम को अपडेट भी नहीं कर सकते।
अगर आप गलती से अपने उपयोगकर्ता के समूह मिटा देते हैं तो क्या करें
यह एक छोटी सी बात है, लेकिन उस -a को भूल जाना आपके पूरे दिन को बर्बाद कर सकता है। सौभाग्य से, समाधान सरल है, लेकिन आप अपने उबंटू इंस्टॉल के भीतर से गलती को ठीक नहीं कर सकते क्योंकि आपके पास अब एडमिन विशेषाधिकार नहीं हैं। आपको एक रूट शेल की आवश्यकता है।
सबसे पहले, आपको GRUB मेनू तक पहुंचने की आवश्यकता होगी। अपने PC को रीबूट करके और बार-बार Escape दबाकर जब तक मेनू दिखाई न दे, ऐसा करें।
उन्नत उबंटू विकल्प चुनें, फिर रिकवरी मोड।
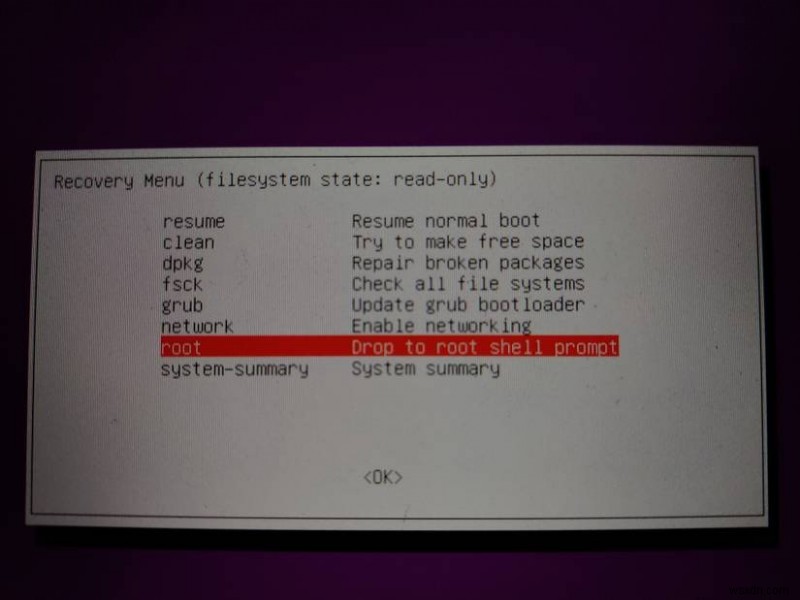
जब मेनू आपको रूट शेल का विकल्प देता है, तो इसे चुनें। शेल स्क्रीन के नीचे दिखाई देगा।
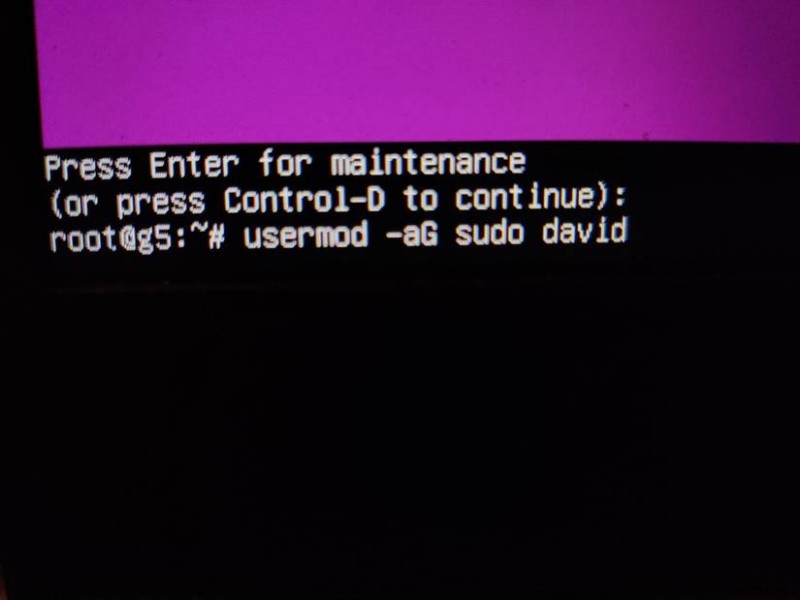
रूट शेल में निष्पादित कमांड रूट के रूप में किए जाते हैं, और एक मानक उबंटू सिस्टम पर, इन्हें पासवर्ड की आवश्यकता नहीं होती है।
अपने आप को sudo समूह में जोड़ने के लिए निम्न कमांड दर्ज करें:
usermod -aG sudo your_usernameअब रीबूट करें। जब आप अपने सिस्टम में वापस लॉग इन करते हैं, तो आप फिर से sudo समूह का हिस्सा होंगे और रूट विशेषाधिकारों की आवश्यकता वाले कार्य करने में सक्षम होंगे।
लिनक्स पर अपने पिछले उपयोगकर्ता समूहों में फिर से शामिल हों
लिनक्स सब कुछ लॉग करता है। यह एक समस्या हो सकती है जब आपके लॉग हास्यास्पद आकार तक बढ़ जाते हैं, लेकिन यदि आपको यह जानने की आवश्यकता है कि आपका उपयोगकर्ता पहले किन समूहों का हिस्सा था, तो यह अमूल्य हो सकता है।
sudo grep user-setup /var/log/installer/syslog
...हर बार आउटपुट करेगा जब किसी उपयोगकर्ता को किसी समूह में जोड़ा गया था। समूह के नाम नोट करें, फिर, उन्हें इसके साथ फिर से जोड़ें:
sudo usermod -aG sudo this_group,that_group,another_group your_userध्यान दें कि समूह के नामों और कॉमा के बीच कोई स्पेस नहीं है।
फिर से लॉग आउट और लॉग इन करें, और आपके समूह पूरी तरह से बहाल हो जाएंगे।
ग्रुप लिनक्स प्रशासन को आसान बनाते हैं
जब तक आप गलती से अपने विशेषाधिकारों को नहीं हटाते, ग्रुप उबंटू और अन्य लिनक्स डिस्ट्रो पर एक अविश्वसनीय रूप से शक्तिशाली उपकरण हैं। उनके साथ, आप बड़ी संख्या में उपयोगकर्ताओं को प्रबंधित कर सकते हैं और यह सुनिश्चित कर सकते हैं कि हर किसी के पास उनके लिए आवश्यक चीजों के लिए उपयुक्त पहुंच और अनुमतियां हैं और वे गलती से आपके सिस्टम को नुकसान नहीं पहुंचा सकते।
ग्रुप का उपयोग करके, आप चुन सकते हैं कि किन लोगों पर किसी विशेष फाइल को पढ़ने, लिखने, और निष्पादित करने के लिए भरोसा किया जा सकता है। उपयोगकर्ताओं को ग्रुप के बीच ले जाना आसान है, और यदि आप चाहते हैं कि किसी को किसी विशेष फाइल का उपयोग करने की पूरी स्वतंत्रता हो, तो आप उन्हें स्वामित्व भी दे सकते हैं।