यदि आप Linux का उपयोग करते हैं, तो शायद ऐसा समय आएगा जब आपको अपने नेटवर्क के बारे में अधिक जानने की आवश्यकता होगी। कई टूल इसमें आपकी मदद कर सकते हैं, और कुछ दूसरों की तुलना में अधिक जटिल हैं। ss कमांड एक ऐसा टूल है जिस पर आप भरोसा कर सकते हैं कि यह कई मशीनों पर इंस्टॉल होगा, इसलिए इसे जानना उपयोगी है।
ss कमांड क्या है?
दो अक्षरों वाले इस कमांड का नाम भले ही रहस्यमय लगे, लेकिन यह वास्तव में काफी सरल है। कई Linux/Unix कमांड की तरह, नाम इस बात का संक्षिप्त रूप है कि कमांड क्या करता है। यहाँ, ss का अर्थ है Socket Statistics (सॉकेट सांख्यिकी)।
Socket Statistics पुराने netstat टूल का प्रतिस्थापन है, जिसका उद्देश्य उपयोग करने और समझने में आसान होना है। यह केवल सॉकेट के बारे में जानकारी प्रदर्शित करता है। इसमें न केवल TCP और UDP सॉकेट शामिल हैं, जो सबसे अधिक उपयोग किए जाने वाले प्रकार हैं, बल्कि DCCP, RAW, और Unix डोमेन सॉकेट भी शामिल हैं।
बुनियादी उपयोग
ss कमांड का उपयोग करने का सबसे सरल तरीका है इसे बिना किसी आर्गुमेंट के चलाना। यह काफी अधिक डेटा प्रदर्शित करेगा, इसलिए आप शायद इसे आसान पढ़ने के लिए less के माध्यम से पाइप करना चाहेंगे।
ss | less
जैसा है, यह विशेष रूप से उपयोगी नहीं है। यह ढेर सारी जानकारी प्रदर्शित करता है, लेकिन इतनी अधिक कि पढ़ना मुश्किल है। इसे आसान बनाने के लिए, आप कुछ प्रकार के सॉकेट को फ़िल्टर कर सकते हैं।
उदाहरण के लिए, आप केवल TCP सॉकेट सूचीबद्ध कर सकते हैं।
ss -t
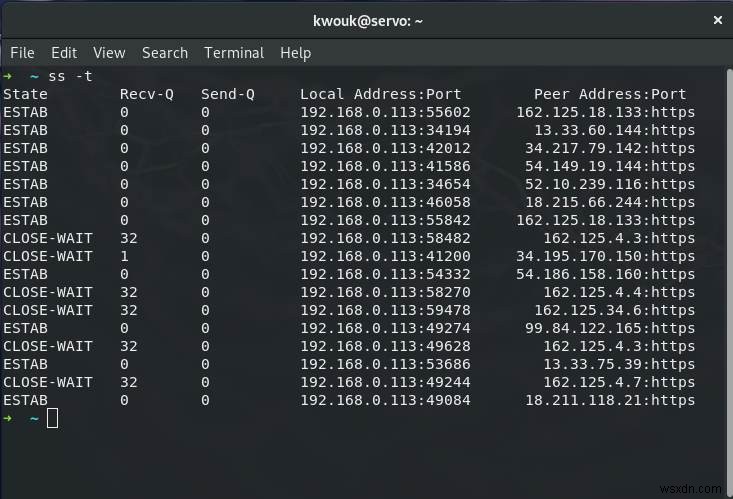
या, आप इसके बजाय UDP सॉकेट सूचीबद्ध कर सकते हैं।
ss -u
डिफ़ॉल्ट रूप से, ये विकल्प केवल उन्हीं सॉकेट को सूचीबद्ध करते हैं जिनमें स्थापित कनेक्शन होते हैं। उन सभी TCP सॉकेट को सूचीबद्ध करने के लिए जो या तो सुन रहे हैं या जुड़े हुए हैं, आप निम्न चला सकते हैं:
ss -t -a
अब तक यह सब काफी सरल लगता है। आइए और सीखते हैं।
ss कमांड के साथ आप उपयोगी चीजें क्या कर सकते हैं
अब जब आप बुनियादी बातों से परिचित हैं, तो अपने नेटवर्क की निगरानी के लिए ss कमांड का उपयोग शुरू करने का समय आ गया है। आप कई चीजें कर सकते हैं, लेकिन यहां कुछ विचार हैं जो आपको शुरू करने में मदद करेंगे।
TCP स्टेट्स की निगरानी
यदि आप नेटवर्किंग से परिचित हैं, तो आप पहले से ही जानते हैं, लेकिन TCP कनेक्शन के विभिन्न चरण होते हैं। ये कनेक्शन के पूरे जीवनकाल का विवरण देते हैं। हम ss कमांड का उपयोग करके कुछ प्रकार के चरणों तक जा सकते हैं।
मानक TCP स्टेट्स जैसे "established" और "closed" के अलावा, ss कमांड कुछ कस्टम फ़िल्टर का समर्थन करता है। उदाहरण के लिए, "connected" स्टेट केवल "listening" और "closed" को छोड़कर हर TCP स्टेट है। इसका उपयोग करने के लिए, निम्न चलाएं:
ss state connected
IPv4 और IPv6
यदि आपका नेटवर्क IPv6 और IPv4 पतों के संयोजन का उपयोग करता है, तो आप उन्हें ss कमांड का उपयोग करके फ़िल्टर कर सकते हैं। बस -4 या -6 फ्लैग का उपयोग करें। यदि आप सभी IPv4 कनेक्शन देखना चाहते हैं, तो आप TCP स्टेट को जोड़ सकते हैं।
ss -4 state connected
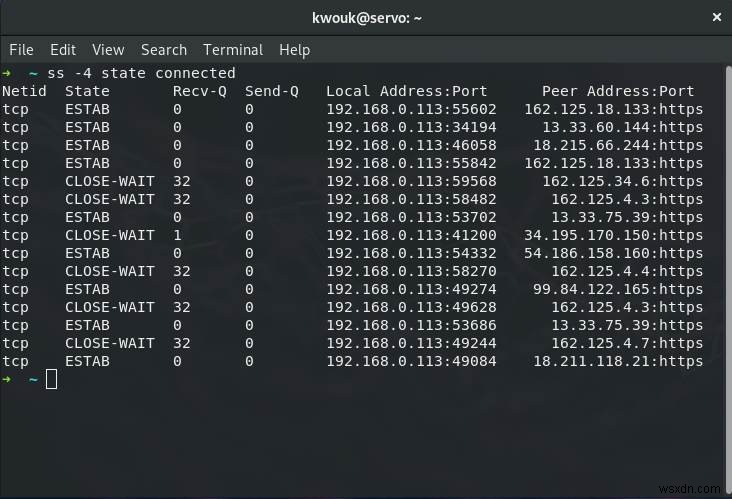
यदि आप सभी IPv6 सॉकेट देखना चाहते हैं, तो आप बस निम्न चलाएंगे:
ss -6
यह सॉकेट किस प्रक्रिया द्वारा उपयोग किया जा रहा है?
यदि आप जानते हैं कि एक सॉकेट सुन रहा है लेकिन यह नहीं जानते कि क्यों, तो आप इसे आसानी से ट्रैक कर सकते हैं। निम्न चलाने से आपको सभी जुड़े हुए IPv4 TCP सॉकेट का नाम और प्रोसेस ID दिखाई देगा।
ss -4p state connected
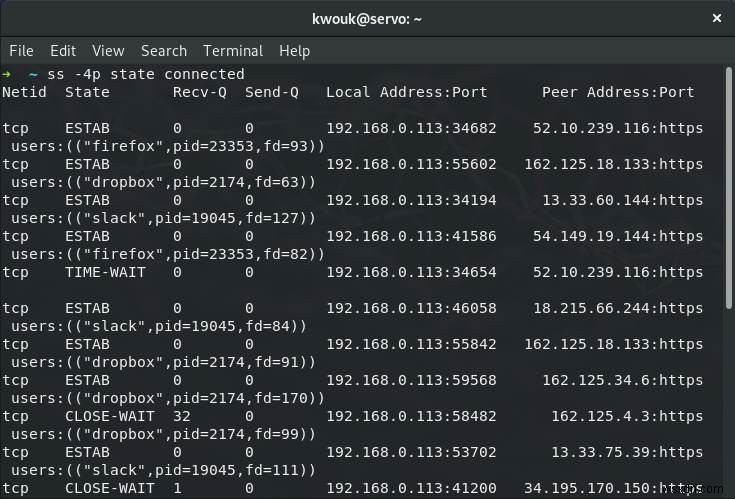
सारांश प्रदर्शित करना
कभी-कभी आप किसी मशीन पर सॉकेट का संक्षिप्त विवरण चाहते हैं। यह चलाने में सबसे आसान कमांड में से एक है, क्योंकि इसमें पूरी तरह से अक्षर "s" और एक डैश होता है:
ss -s
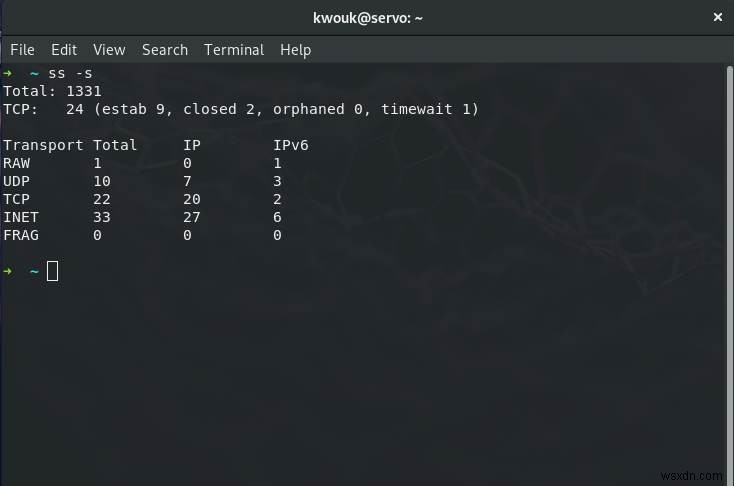
यह आपकी मशीन पर सभी सॉकेट का सारांश देता है और प्रदर्शित करता है कि वे IPv4 हैं या IPv6।
अपने नेटवर्क के बारे में अधिक जानना चाहते हैं?
यह ss कमांड के साथ आप जो कर सकते हैं उसकी सिर्फ शुरुआत है। यह एक शक्तिशाली टूल है और सीखने लायक है। गहराई से जानने के लिए, एक टर्मिनल खोलें और टूल के मैन पेज में दस्तावेज़ीकरण देखें। बस शुरू करने के लिए man ss चलाएं।
यदि आप अपनी मशीन को सुरक्षित करना चाहते हैं, तो ss उपयोगी है, लेकिन यह उपलब्ध एकमात्र टूल नहीं है। Linux पर खुले पोर्ट की जांच करने के लिए हमारी गाइड देखें और अधिक जानें।