जब आप अपने कंप्यूटर को दूसरों के साथ साझा करते हैं, और आपने उन्हें sudo एक्सेस दिया है, तो यह निगरानी करना विवेकपूर्ण है कि वे इसका उपयोग कैसे कर रहे हैं। शुक्र है, sudo हिस्ट्री देखना आसान है। आइए देखें कैसे।
ऑथेंटिकेशन लॉग
बहुत सारी लिनक्स सेवाएं समस्याओं के निवारण में मदद करने के लिए लॉग रखती हैं। शुक्र है, अन्य चीजों के अलावा, यह इस लेख में हमारे द्वारा मांगी गई सटीक जानकारी की एक विस्तृत सूची भी रखता है। इस सूची में, आप देख सकते हैं कि किसने और कब sudo का उपयोग करके कौन सी कमांड जारी की। यह जानकारी खोजने के लिए, यदि आप डेबियन या उबंटू पर आधारित वितरण का उपयोग कर रहे हैं, तो अपने पसंदीदा टर्मिनल में निम्न दर्ज करें:
sudo nano /var/log/auth.log
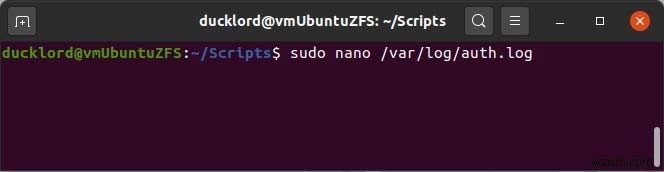
अन्य वितरणों में स्थान भिन्न हो सकता है। यह जानकारी "/var/log/secure" या "/var/log/audit/audit.log" पर हो सकती है। आप sudoers फाइल की जांच करके इस लॉग फाइल का स्थान ढूंढ सकते हैं। यह भी वितरण के आधार पर एक अलग स्थान पर पाया जा सकता है। आमतौर पर, आप इसे "/etc/sudoers" पर पाएंगे। इसे अपने पसंदीदा टेक्स्ट एडिटर से खोलें और logfile एंट्री खोजें। इसका मान वह जगह है जहां हम जिस फाइल को खोज रहे हैं वह स्थित है, इसलिए, ऊपर की कमांड को रीमिक्स करके अपना चेक करें।
अराजकता को समझना
लॉग फाइल में ढेर सारी एंट्री होंगी जो शायद रुचि की नहीं हैं। आप इसके माध्यम से स्क्रॉल कर सकते हैं या अपने टेक्स्ट एडिटर के फाइंड फंक्शन का उपयोग करके sudo के हर उपयोग का पता लगा सकते हैं।
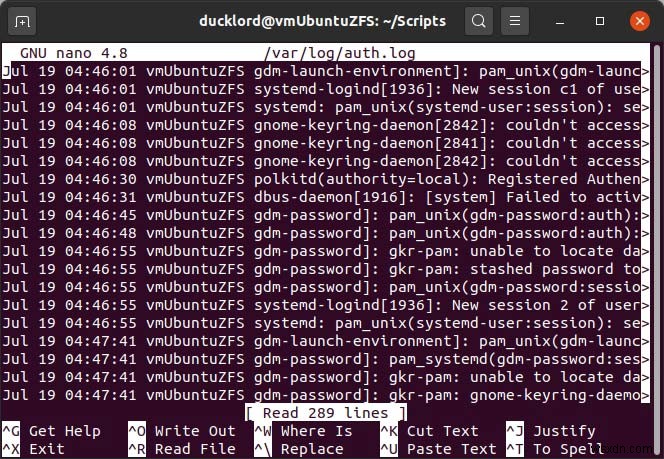
हालांकि, grep का उपयोग करना बेहतर है। इस तरह, आप एक सरल क्वेरी के आधार पर लॉग की सामग्री को फ़िल्टर कर सकते हैं। इसमें सभी sudo एंट्री खोजने के लिए, उपयोग करें:
sudo grep sudo /var/log/auth.log
अपने वितरण के लिए लॉग के पथ को सही करना याद रखें।
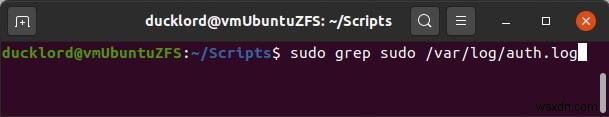
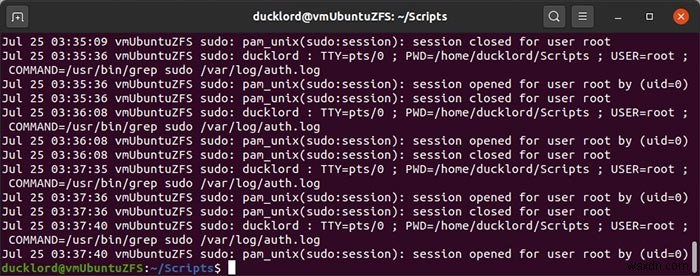
यह कमांड परिणामों को सीधे आपके टर्मिनल में प्रदर्शित करेगी।
यदि आप उन्हें फाइल फॉर्मेट में पसंद करते हैं, तो कमांड के बाद ऐसा रीडायरेक्ट जोड़ें, जैसे:
sudo grep sudo /var/log/auth.log > sudolist.txt
जब आप इसे देखेंगे, तो आपको तारीख, समय, कंप्यूटर नाम, और उपयोग की गई कमांड वाली एंट्री की एक श्रृंखला मिलेगी।
सामान्य Bash
यदि आप टर्मिनल में टाइप की गई सभी कमांड ढूंढ रहे हैं, तो आप Home फोल्डर में स्थित ".bash_history" फाइल देख सकते हैं। आप उदाहरण के लिए, टर्मिनल में निम्न दर्ज कर सकते हैं:
sudo nano /home/USERNAME/.bash_history
यह आपको वे सभी कमांड दिखाएगा जो आप (या अन्य उपयोगकर्ता) टर्मिनल में चलाते हैं।
अब जब आप जानते हैं कि sudo हिस्ट्री कैसे चेक करें, तो आप sudo पासवर्ड को अक्षम भी कर सकते हैं यदि आप अपने PC के एकमात्र उपयोगकर्ता हैं या sudo पासवर्ड को एस्टेरिस्क के रूप में दिखाने के लिए कैसे प्राप्त करें।