कल्पना करें: यह एक शानदार दिन है, आप किसी आयोजन में अपने कंप्यूटर पर व्यस्त हैं, और सब कुछ ठीक लगता है। थोड़ी देर बाद आप थक जाते हैं और खाने के लिए कुछ लेने का फैसला करते हैं और अपना लैपटॉप बंद कर देते हैं। हालांकि ऐसा नहीं होना चाहिए, कोई इसे आपके जाने के दौरान चुरा लेता है।
इस बिंदु पर आप घबरा जाते हैं क्योंकि आपकी जीवन की जानकारी उस मशीन पर है, जिसमें बैंकिंग डेटा, ईमेल, और कुछ भी शामिल है जिसे संवेदनशील डेटा माना जा सकता है। अब आपका शानदार दिन एक बुरे सपने में बदल गया है। बेशक आप चोरी हुए लैपटॉप से होने वाले नुकसान को कम करने के लिए चीजें कर सकते हैं, या आप सक्रिय रह सकते हैं और अपनी जानकारी को ठीक इन स्थितियों के लिए एन्क्रिप्ट कर सकते हैं।
यदि संभव हो तो इंस्टॉलेशन के दौरान एन्क्रिप्ट करें
यदि आप काफी स्मार्ट थे, तो आपने अपना होम फोल्डर (जिसमें मूल रूप से आपका सारा व्यक्तिगत डेटा होता है, क्योंकि वस्तुतः हर दूसरा मुख्य सिस्टम फोल्डर सिस्टम डेटा होता है, व्यक्तिगत डेटा नहीं) जब आपने पहली बार अपने सिस्टम पर उबुन्टू इंस्टॉल किया था तो एन्क्रिप्ट कर सकते थे। लेकिन मुझे लगता है कि आपने बस ऐसा नहीं करना चुना (या मेरे मामले में, मुझे किसी तरह इसके साथ कुछ समस्याएं थीं)। हालांकि, इससे पहले कि इसके साथ कुछ हो, इसे अभी करना कभी देर नहीं होती।
शुरू करने से पहले
अपने होम फोल्डर को एन्क्रिप्ट करना वास्तव में जितना लग सकता है उससे कहीं ज्यादा आसान है। इसमें केवल कुछ चरणों और आपके समय की थोड़ी मात्रा की आवश्यकता होती है। शुरू करने से पहले, सुनिश्चित करें कि आपके पूरे होम फोल्डर का बैकअप किसी अन्य स्थान पर उपलब्ध है, बस अगर एन्क्रिप्शन प्रक्रिया किसी भी कारण से गड़बड़ा जाती है।
चरण
पहली चीज जो आप करना चाहेंगे वह है अपना टर्मिनल खोलना और यह कमांड जारी करना:
sudo apt-get install ecryptfs-utils
जो एन्क्रिप्शन प्रक्रिया को पूरा करने के लिए आवश्यक फाइलें इंस्टॉल करेगा।
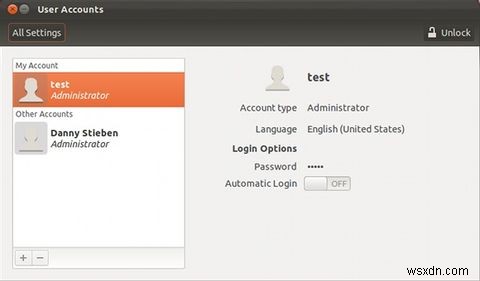
उपयोगकर्ता के होम फोल्डर को एन्क्रिप्ट करते समय किसी भी समस्या से बचने के लिए जबकि आप अभी भी उस उपयोगकर्ता में लॉग इन हैं, अस्थायी रूप से प्रशासनिक अधिकारों के साथ एक नया उपयोगकर्ता बनाना सबसे अच्छा है, या यदि आपके पास पहले से ही प्रशासनिक अधिकारों के साथ एक दूसरा उपयोगकर्ता खाता है, तो आप इसके बजाय इसका उपयोग कर सकते हैं। फिर आप उस नए खाते में लॉग इन कर सकते हैं।
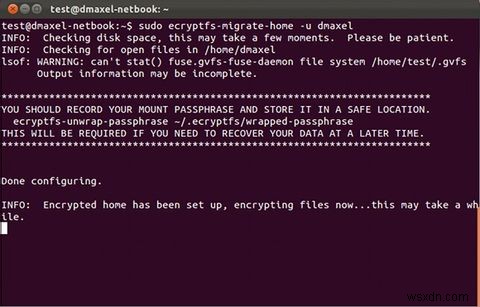
अगला, वास्तव में होम फोल्डर को एन्क्रिप्ट करने के लिए, आपको चलाने की आवश्यकता होगी
sudo ecryptfs-migrate-home –u “username”
जहां "username" उस उपयोगकर्ता का उपयोगकर्ता नाम है जिसके होम फोल्डर को आप एन्क्रिप्ट करना चाहते हैं।
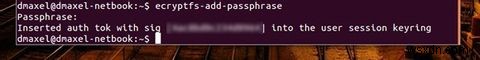
एक बार यह हो जाने पर, आपको मूल उपयोगकर्ता के खाते में वापस लॉग इन करना होगा और नए एन्क्रिप्टेड फोल्डर में पासवर्ड जोड़ने के लिए आपको प्रस्तुत निर्देशों का पालन करके एन्क्रिप्शन प्रक्रिया को पूरा करना होगा। यदि वह प्रकट नहीं होता है, तो आप अपने टर्मिनल में टाइप कर सकते हैं
ecryptfs-add-passphrase
खुद एक जोड़ने के लिए। एक बार यह पूरा हो जाने पर, आप आपके द्वारा बनाए गए अस्थायी खाते को हटा सकते हैं, और अपने सिस्टम को रीबूट कर सकते हैं। आपका होम फोल्डर अब एन्क्रिप्टेड होना चाहिए और किसी भी व्यक्ति से सुरक्षित होना चाहिए जो आपका पासवर्ड नहीं जानता!
यदि आप वास्तव में इसे टेस्ट करना चाहते हैं, तो आप हमेशा एक लाइव सीडी ले सकते हैं और देख सकते हैं कि क्या आप होम फोल्डर के अंदर घूम सकते हैं। आमतौर पर आप फाइल अनुमतियों के कारण नहीं कर सकते, लेकिन जब तक यह एन्क्रिप्टेड नहीं है, लाइव सीडी के साथ अनुमतियों को बदलना हमेशा संभव है। यदि ऐसा करना भी संभव नहीं है, तो मैं कहूंगा कि सफल एन्क्रिप्शन की पुष्टि हो गई है।
निष्कर्ष
एन्क्रिप्शन वास्तव में बहुत अधिक महत्वपूर्ण है जितना बहुत से लोग मानते हैं। यह बहुत अच्छा है कि ऐसे टूल लिनक्स के लिए मौजूद हैं, साथ ही अन्य ऑपरेटिंग सिस्टम के लिए TrueCrypt जैसे टूल के साथ। उम्मीद है कि वे अधिक लोगों द्वारा अपनाए जाएंगे क्योंकि वे कोई ध्यान देने योग्य प्रदर्शन समस्या नहीं लाते।
आप एन्क्रिप्शन के बारे में क्या सोचते हैं? क्या यह आवश्यक है या नहीं? आप इसे कैसे करते हैं? टिप्पणियों में हमें बताएं!