इस लेख में हम दिखाएंगे कि HAProxy को लोड बैलेंसर के रूप में दो Nginx वेब सर्वरों के लिए कैसे कॉन्फ़िगर किया जाता है (आप इसे Apache से भी बदल सकते हैं)। सभी मामलों में होस्ट ऑपरेटिंग सिस्टम के रूप में CentOS का उपयोग किया गया है।
HAProxy क्या है?
HAProxy एक सर्वर सॉफ्टवेयर है जो TCP और HTTP एप्लिकेशन के लिए उच्च उपलब्धता और लोड बैलेंसिंग प्रदान करता है, जिससे आने वाले अनुरोधों को कई बैकएंड सर्वरों के बीच वितरित किया जाता है। HAProxy का उपयोग कई लोकप्रिय संसाधनों जैसे Twitter, Instagram, GitHub, Amazon आदि द्वारा किया जाता है।
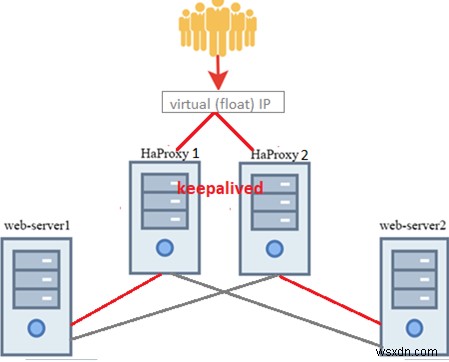
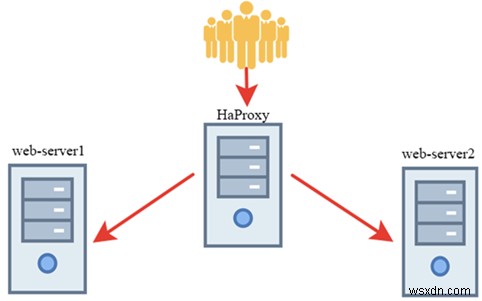
HAProxy एक अलग सर्वर पर स्थापित होता है जो क्लाइंट अनुरोधों को स्वीकार करता है और उन्हें Nginx वेब सर्वरों पर रीडायरेक्ट करता है। सामान्य सिस्टम आर्किटेक्चर नीचे देख सकते हैं:
बैकएंड सर्वरों पर Nginx कॉन्फ़िगरेशन
हम उन वेब सर्वरों पर Nginx की स्थापना और कॉन्फ़िगरेशन से शुरू करते हैं जिनके बीच लोड बैलेंस किया जाएगा। EPEL रिपॉजिटरी स्थापित करें और yum का उपयोग करके nginx इंस्टॉल करें (RHEL/CentOS 8 पर dnf):
# yum install epel-release -y
# yum install nginx -y
फिर, nginx.conf फाइलों में निर्दिष्ट करें कि सर्वरों को HAProxy सर्वर और बैकएंड सर्वरों से ही अनुरोधों को प्रोसेस करना चाहिए:
बैकएंड सर्वर 1:
server {
    listen current_server_IP_address:80 default_server;
    allow second_backend_server_IP_address;
    allow IP_haproxy;
    deny all;
    server_name _;
    root /usr/share/nginx/html;
    # Load configuration files for the default server block.
    include /etc/nginx/default.d/*.conf;
    location / { }
बैकएंड सर्वर 2:
server {
    listen current_server_IP_address:80 default_server;
    allow first_backend_server_IP_address;
    allow IP_haproxy;
    deny all;
    server_name _;
    root /usr/share/nginx/html;
    # Load configuration files for the default server block.
    include /etc/nginx/default.d/*.conf;
    location / { }
Nginx कॉन्फ़िगरेशन फाइल डिफ़ॉल्ट है, हमने केवल सर्वरों को listen IP पर सुनने के लिए जोड़ा है और allow और deny निर्देशों का उपयोग करके हमारे सर्वरों को छोड़कर सभी की पहुंच को अस्वीकार कर दिया है।
वेब सर्वर को काम करने के लिए, firewalld या iptables का उपयोग करके फायरवॉल HTTP पोर्ट खोलें:
# firewall-cmd --permanent --add-service=http
# firewall-cmd --reload
अपने किसी भी बैकएंड सर्वर पर टेस्ट चेक करें:
# curl IP_of_the_second_server<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.1//EN" "https://www.w3.org/TR/xhtml11/DTD/xhtml11.dtd"> यहां आपको एक html फाइल मिलेगी
सर्वर ने एक मानक nginx इंडेक्स फाइल लौटाई है। चेक को अधिक सुविधाजनक बनाने के लिए, मैंने प्रत्येक बैकएंड सर्वर पर इंडेक्स फाइल की सामग्री को बदल दिया है ताकि मैं अपने ब्राउज़र में देख सकूं कि किस सर्वर ने वर्तमान अनुरोध को प्रोसेस किया है।
Nginx इंडेक्स फाइल /usr/share/nginx/html/ में स्थित है।
HAProxy लोड बैलेंसर कॉन्फ़िगरेशन
आइए उस सर्वर पर HAProxy को इंस्टॉल और कॉन्फ़िगर करें जिसे लोड बैलेंसर के रूप में उपयोग किया जाएगा।
HAProxy इंस्टॉल करें:
# yum install epel-release -y
# yum install haproxy -y
Running transaction Installing : haproxy-1.5.18-9.el7.x86_64 1/1 Verifying : haproxy-1.5.18-9.el7.x86_64 1/1 Installed: haproxy.x86_64 0:1.5.18-9.el7 Complete!
HAProxy को सक्षम करने के लिए, /etc/default/haproxy फाइल में Enabled=1 जोड़ें:
# nano /etc/default/haproxy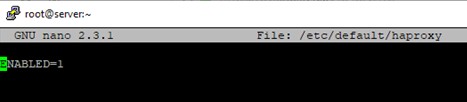
अब HAProxy कॉन्फ़िगरेशन पर चलते हैं। हमारे सरलतम कॉन्फ़िगरेशन में, लोड बैलेंसर सर्वर सभी HTTP अनुरोधों को प्रोसेस करेगा और उन्हें बारी-बारी से बैकएंड सर्वरों पर भेजेगा:
# nano /etc/haproxy/haproxy.cfglog /dev/log local0
chroot /var/lib/haproxy
pidfile /var/run/haproxy.pid
maxconn 4000
user haproxy
group haproxy
daemon
defaults
mode http
log global
option httplog
option redispatch
retries 3
timeout http-request 10s
timeout queue 1m
timeout connect 10s
timeout client 1m
timeout server 1m
timeout http-keep-alive 10s
timeout check 10s
maxconn 3000
frontend www
bind balancer_IP_address:80
default_backend nginx_pool
backend nginx_pool
balance roundrobin
mode http
server web1 IP_of_the_first_backend_server:80 check
server web2 IP_of_the_second_backend_server:80 check
अपनी कॉन्फ़िगरेशन सहेजने के बाद, haproxy.cfg सिंटैक्स की जांच करें:
# haproxy -f /etc/haproxy/haproxy.cfg -cयदि यह ठीक है, तो आपको ऐसा संदेश मिलेगा:
Configuration file is valid
फिर HAProxy को रीस्टार्ट करें और इसे Linux स्टार्टअप में जोड़ें। और फायरवॉल में HTTP पोर्ट खोलें।
# systemctl restart haproxy
# systemctl enable haproxy
# firewall-cmd --permanent --add-service=http
# firewall-cmd --reload
इस प्रकार, लोड बैलेंसर कॉन्फ़िगर हो गया है। ब्राउज़र में HAProxy सर्वर IP पता खोलकर इसे चेक करें:
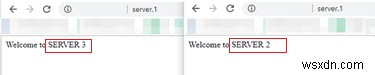
जैसा कि आप देख सकते हैं, दोनों सर्वरों ने बारी-बारी से कंटेंट लौटाया है, इसलिए बैलेंसर काम कर रहा है।
Haproxy.cfg कॉन्फ़िगरेशन फाइल पैरामीटर
आइए HAProxy एल्गोरिदम के मुख्य उदाहरणों पर विचार करें:
roundrobin— यह डिफ़ॉल्ट एल्गोरिदम है, जो अनुरोधों को सर्वरों को बारी-बारी से भेजता है। हमने अपने उदाहरण में इस विधि का उपयोग किया है।leastconn— सबसे कम सक्रिय कनेक्शन वाले सर्वर का चयन करता है। उन प्रोजेक्ट्स के लिए अनुशंसित है जिनमें लंबे समय तक सत्र उपयोग किए जाते हैं।source— उपयोगकर्ता IP पतों के हैश के आधार पर सर्वर का चयन करता है। इस मोड में, यदि उपयोगकर्ता IP पता अपरिवर्तित रहता है तो एक क्लाइंट उसी वेब सर्वर से जुड़ेगा।
आइए कुछ कॉन्फ़िगरेशन फाइल पैरामीटर्स का वर्णन करें।
ग्लोबल ब्लॉक:
log— /dev/log में लॉग लिखता है, ऑब्जेक्ट वैल्यू के रूप में local0 को सेव करता हैchroot— सुरक्षा सेटिंग्स, HAProxy को निर्दिष्ट डायरेक्टरी में लॉक करता हैmaxconn— प्रति प्रोसेस अधिकतम समवर्ती कनेक्शनdaemon— प्रोसेस को डेमॉन के रूप में चलाना
डिफ़ॉल्ट ब्लॉक। यह ब्लॉक इसके बाद आने वाले सभी सेक्शन के लिए डिफ़ॉल्ट पैरामीटर्स सेट करता है:
log— सेट करता है कि एंट्रीज़ किस लॉग में लिखी जाती हैं (इस मामले में, ग्लोबल का मतलब है कि ग्लोबल सेक्शन में सेट पैरामीटर्स का उपयोग किया जाता है)mode— संचार प्रोटोकॉल सेट करता है और इसके निम्नलिखित मानों में से एक होता है: tcp, http या healthretries— विफलता के मामले में सर्वर से कनेक्ट करने के प्रयासों की संख्याoption httplog— यदि HAProxy HTTP अनुरोधों को प्रॉक्सी कर रहा है तो उपयोग किया जाने वाला लॉग फॉर्मेटoption redispatch— सर्वर विफलता के मामले में एक प्रोग्राम को सत्र समाप्त करने और पुनः प्रेषित करने की अनुमति देता हैcontimeout— सर्वर के साथ कनेक्शन सफलतापूर्वक स्थापित होने तक अधिकतम प्रतीक्षा समय
विभिन्न टाइमआउट से संबंधित बहुत सारे पैरामीटर्स भी हैं।
HAProxy स्टैट्स एकत्र करना
कॉन्फ़िगरेशन फाइल में स्टैट्स ब्लॉक जोड़ें:
listen stats
    bind :10001
    stats enable
    stats uri /haproxy_stats
    stats auth admin:admin
विवरण:
bind— वह पोर्ट जिस पर आप आंकड़े देख सकते हैंstats enable— सांख्यिकी रिपोर्ट सक्षम करता हैstats uri— सांख्यिकी पृष्ठ का पता सेट करता हैstats auth— एक्सेस करने के लिए लॉगिन और पासवर्ड
आप कोई भी TCP पोर्ट निर्दिष्ट कर सकते हैं। यदि ऊपर निर्दिष्ट पोर्ट व्यस्त है या आपको सूट नहीं करता है।
फायरवॉल में ऊपर निर्दिष्ट पोर्ट पर आने वाले कनेक्शन को स्वीकार करें:
firewall-cmd --permanent --add-port=10001/tcp
firewall-cmd --reload
HAProxy रिपोर्ट देखने के लिए, इस लिंक का अनुसरण करें:
https://hostname_haproxy:10001/haproxy_stats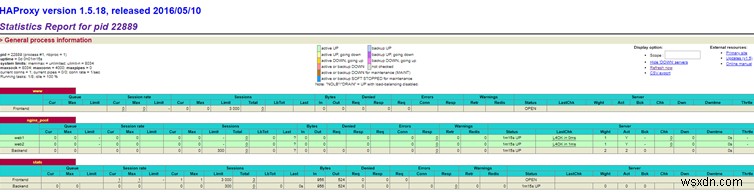
ब्राउज़र में बैलेंसर IP पता खोलें और F5 दबाना शुरू करें। HAproxy आंकड़े बदलेंगे।
इस लेख में हमने बुनियादी HAProxy कॉन्फ़िगरेशन पर विचार किया है। HAProxy मॉड्यूल का उपयोग करने के और भी मामले हैं।
हमारी स्कीमा में, लोड बैलेंसिंग HAProxy सर्वर विफलता का एकल बिंदु बन जाता है। अपने वेब सेवा की फॉल्ट टॉलरेंस बढ़ाने के लिए, आप एक और HAProxy सर्वर जोड़ सकते हैं और Keepalived का उपयोग करके उच्च-उपलब्धता लोड बैलेंसर कॉन्फ़िगरेशन लागू कर सकते हैं। आपको ऐसी स्कीमा मिलेगी: