जब कंप्यूटर पर एक नया USB डिवाइस कनेक्ट किया जाता है, तो Windows स्वचालित रूप से डिवाइस का पता लगाता है और एक उपयुक्त ड्राइवर इंस्टॉल करता है। परिणामस्वरूप, उपयोगकर्ता कनेक्टेड USB ड्राइव या डिवाइस का लगभग तुरंत उपयोग कर सकता है। कुछ संगठनों में, सुरक्षा कारणों से USB स्टोरेज डिवाइस (फ्लैश ड्राइव, USB HDD, SD कार्ड, आदि) का उपयोग ब्लॉक किया जाता है ताकि संवेदनशील डेटा के रिसाव और कंप्यूटर को संक्रमित होने से रोका जा सके। यह लेख बताता है कि Group Policy (GPO) का उपयोग करके बाहरी रिमूवेबल USB-ड्राइव को कैसे अक्षम करें।
डोमेन कंप्यूटर्स पर USB स्टोरेज डिवाइस को अक्षम करने के लिए GPO कॉन्फ़िगर करना
Windows 7 से शुरू होने वाले Windows के सभी संस्करणों में, आप Group Policies का उपयोग करके बाहरी ड्राइव (USB, CD/DVD, फ्लॉपी, टेप, आदि) तक पहुंच को फ्लेक्सिबली प्रबंधित कर सकते हैं (हम BIOS सेटिंग्स के माध्यम से USB पोर्ट को अक्षम करने के कट्टरपंथी तरीके पर विचार नहीं कर रहे हैं)। केवल USB ड्राइव के उपयोग को प्रोग्रामेटिक रूप से ब्लॉक करना संभव है, बिना माउस, कीबोर्ड, प्रिंटर आदि जैसे USB डिवाइस को प्रभावित किए (जिन्हें रिमूवेबल डिस्क के रूप में पहचाना नहीं जाता है)।
USB डिवाइस ब्लॉकिंग पॉलिसी तब काम करेगी जब आपके AD डोमेन का इंफ्रास्ट्रक्चर निम्न आवश्यकताओं को पूरा करता हो:
- Active Directory स्कीमा संस्करण — Windows Server 2008 या नया;नोट. Group Policies का सेट जो Windows पर रिमूवेबल मीडिया की स्थापना और उपयोग को नियंत्रित करने की अनुमति देता है, केवल AD संस्करण 44 में दिखाई दिया।
- डेस्कटॉप OS – Windows 7 या नया।
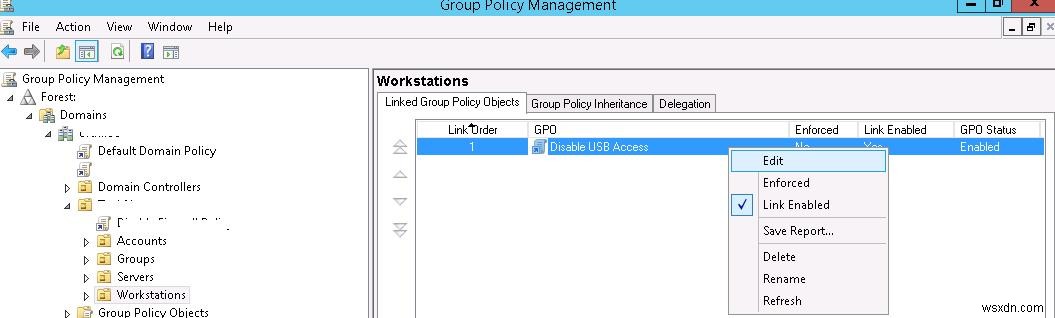
हम एक निश्चित AD कंटेनर (OU) में सभी कंप्यूटर्स के लिए USB-ड्राइव के उपयोग को प्रतिबंधित करने जा रहे हैं। आप USB ब्लॉक पॉलिसी को पूरे डोमेन पर लागू कर सकते हैं, लेकिन यह सर्वर और अन्य तकनीकी डिवाइस को प्रभावित करेगा। मान लीजिए कि हम Workstations नामक OU पर पॉलिसी लागू करना चाहते हैं। ऐसा करने के लिए, GPO मैनेजमेंट कंसोल खोलें (gpmc.msc), Workstations OU पर राइट-क्लिक करें और एक नई पॉलिसी बनाएं (Create a GPO in this domain and Link it here.)
टिप. स्टैंड-अलोन कंप्यूटर के मामले में, USB-डिवाइस प्रतिबंध नीति को लोकल Group Policy Editor – gpedit.msc का उपयोग करके संपादित किया जा सकता है। लोकल Group Policy Editor Windows Home संस्करणों में उपलब्ध नहीं है, लेकिन आप इसे इस तरह इंस्टॉल कर सकते हैं: How to enable gpedit.msc on Windows 10 Home।
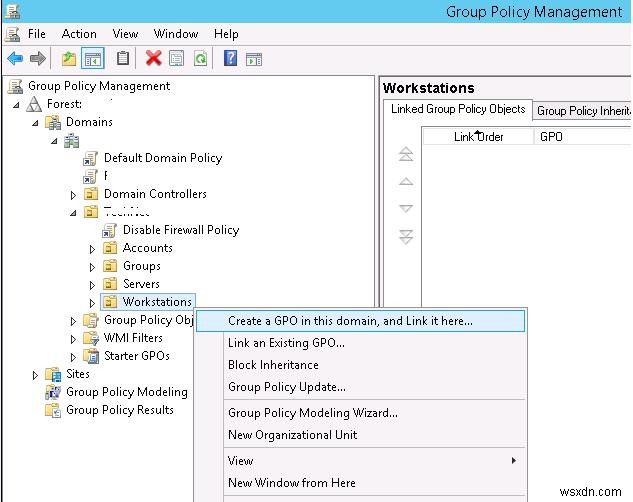
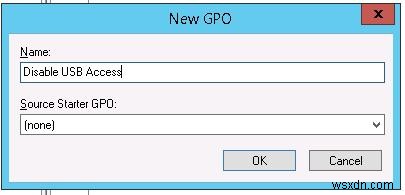
GPO नाम "Disable USB Access" सेट करें।
GPO सेटिंग्स संशोधित करें (Edit)।
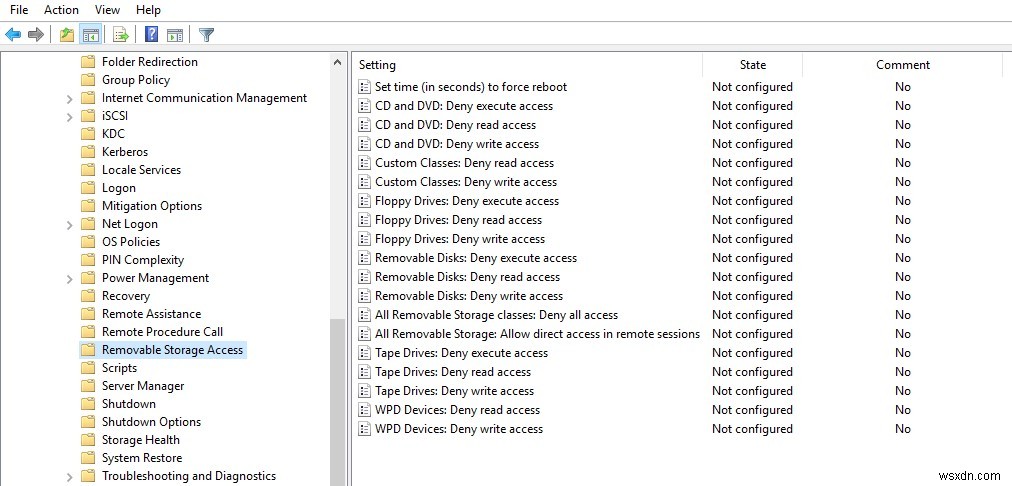
बाहरी स्टोरेज डिवाइस को ब्लॉक करने की सेटिंग्स GPO के User और Computer दोनों सेक्शन में उपलब्ध हैं:
- User Configuration -> Policies -> Administrative Templates -> System -> Removable Storage Access.
- Computer Configuration -> Policies -> Administrative Templates -> System -> Removable Storage Access.
यदि आप सभी कंप्यूटर उपयोगकर्ताओं के लिए USB स्टोरेज डिवाइस को ब्लॉक करना चाहते हैं, तो आपको "Computer Configuration" सेक्शन में सेटिंग्स कॉन्फ़िगर करने की आवश्यकता है।
Removable Storage Access सेक्शन में, कई पॉलिसी हैं जो आपको स्टोरेज क्लास के विभिन्न प्रकारों के उपयोग को अक्षम करने की अनुमति देती हैं — CD/DVD, FDD, USB-डिवाइस, टेप, आदि।
- CD and DVD: Deny execute access.
- CD and DVD: Deny read access.
- CD and DVD: Deny write access.
- Custom Classes: Deny read access.
- Custom Classes: Deny write access.
- Floppy Drives: Deny execute access.
- Floppy Drives: Deny read access.
- Floppy Drives: Deny write access.
- Removable Disks: Deny execute access.
- Removable Disks: Deny read access.
- Removable Disks: Deny write access.
- All Removable Storage classes: Deny all access.
- All Removable Storage: Allow direct access in remote sessions.
- Tape Drives: Deny execute access.
- Tape Drives: Deny read access.
- Tape Drives: Deny write access.
- Windows Portable Device – इस क्लास में स्मार्टफोन, टैबलेट, प्लेयर आदि शामिल हैं।
- WPD Devices: Deny write access.
जैसा कि आप देख सकते हैं, आप प्रत्येक डिवाइस क्लास के लिए एक्जीक्यूटेबल फाइलों के लॉन्च को अस्वीकार कर सकते हैं (कंप्यूटर को वायरस से बचाएं), बाहरी मीडिया पर डेटा पढ़ने और लिखने/संपादित करने से प्रतिबंधित कर सकते हैं।
सबसे "सख्त" प्रतिबंध नीति — All Removable Storage Classes: Deny All Access — सभी प्रकार के बाहरी स्टोरेज डिवाइस तक पहुंच को पूरी तरह से अक्षम करने की अनुमति देती है। नीति चालू करने के लिए, इसे खोलें और Enable चेक करें।
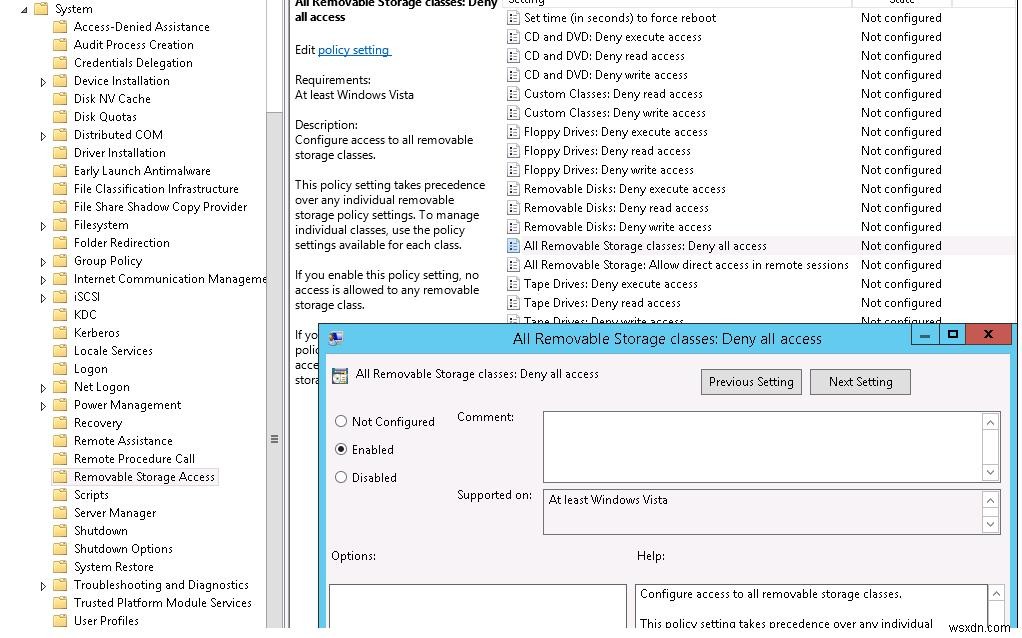
नीति को सक्षम करने और क्लाइंट कंप्यूटर्स पर अपडेट करने के बाद (gpupdate /force), OS कनेक्टेड बाहरी डिवाइस का पता लगाता है (न केवल USB डिवाइस, बल्कि कोई भी बाहरी ड्राइव), लेकिन जब उन्हें खोलने का प्रयास किया जाता है, तो एक त्रुटि दिखाई देती है:
Location is not available Drive is not accessible. Access is denied.
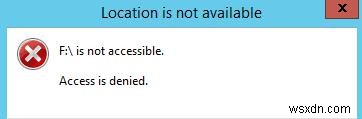
टिप. समान प्रतिबंध रजिस्ट्री का उपयोग करके सेट किया जा सकता है, रजिस्ट्री कुंजी HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\RemovableStorageDevices में मान 00000001 के साथ DWORD पैरामीटर Deny_All बनाकर।
उसी नीति सेक्शन में, आप बाहरी USB ड्राइव के उपयोग पर अधिक फ्लेक्सिबल प्रतिबंध कॉन्फ़िगर कर सकते हैं।
उदाहरण के लिए, USB फ्लैश ड्राइव और अन्य प्रकार के USB ड्राइव पर डेटा लिखने से रोकने के लिए, आपको नीति Removable Disk: Deny write access सक्षम करनी चाहिए।
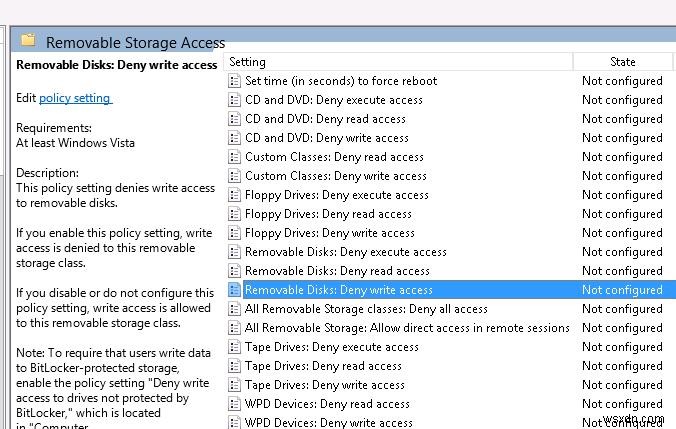
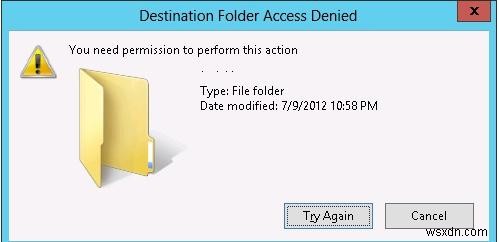
इस मामले में, उपयोगकर्ता USB फ्लैश ड्राइव से डेटा पढ़ सकेंगे, लेकिन जब वे इसमें जानकारी लिखने का प्रयास करेंगे, तो उन्हें एक्सेस डिनायड त्रुटि प्राप्त होगी:
Destination Folder Access Denied You need permission to perform this action
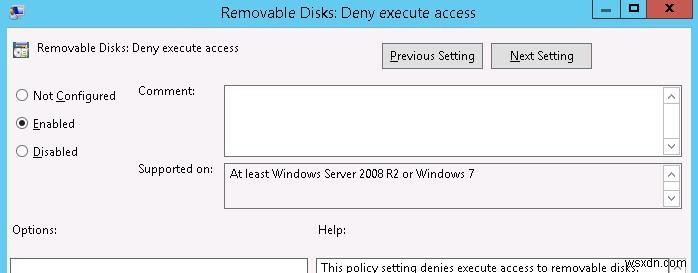
आप Removable Disks: Deny execute access नीति का उपयोग करके USB-ड्राइव से एक्जीक्यूटेबल और स्क्रिप्ट फाइलों को चलाने से रोक सकते हैं।
विशिष्ट उपयोगकर्ताओं के लिए GPO के माध्यम से USB ड्राइव अक्षम करना
काफी बार डोमेन में सभी उपयोगकर्ताओं के लिए USB ड्राइव को ब्लॉक करना आवश्यक होता है सिवाय एडमिनिस्ट्रेटर के।
इसे करने का सबसे आसान तरीका GPO में Security Filtering का उपयोग करना है। उदाहरण के लिए, Domain Admins ग्रुप पर USB ब्लॉक पॉलिसी को लागू न करने के लिए:
- Group Policy Management कंसोल में अपनी Disable USB Access पॉलिसी चुनें;
- Security Filtering सेक्शन में, Domain Admins ग्रुप जोड़ें;
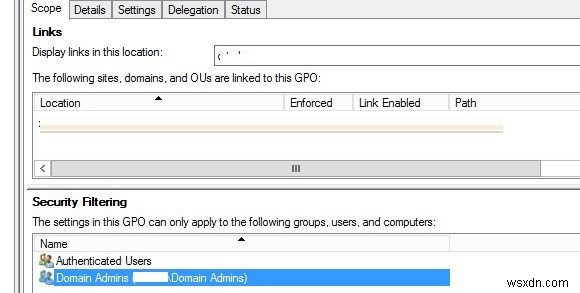
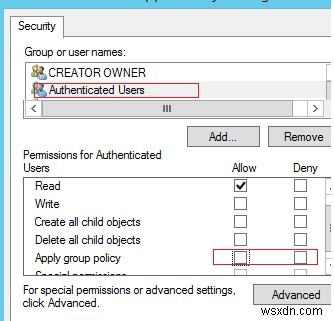
- Delegation टैब पर जाएं और Advanced पर क्लिक करें। सिक्योरिटी सेटिंग्स एडिटर में, निर्दिष्ट करें कि Domain Admins ग्रुप को इस GPO को लागू करने की अनुमति नहीं है (Apply group policy – Deny)।
एक और कार्य हो सकता है – आपको एक निश्चित उपयोगकर्ता समूह को छोड़कर सभी के लिए बाहरी USB ड्राइव के उपयोग की अनुमति देनी होगी। "Deny USB" सिक्योरिटी ग्रुप बनाएं और इस ग्रुप को GPO की सिक्योरिटी सेटिंग्स में जोड़ें। इस ग्रुप के लिए, GPO को पढ़ने और लागू करने की अनुमति सेट करें, और Authenticated Users या Domain Computers ग्रुप के लिए केवल पढ़ने की अनुमति छोड़ दें (Apply group policy चेकबॉक्स अनचेक करके)।
रजिस्ट्री और Group Policy Preferences के माध्यम से USB और रिमूवेबल डिवाइस ब्लॉक करना
आप ऊपर चर्चा की गई नीतियों द्वारा सेट की गई रजिस्ट्री सेटिंग्स को कॉन्फ़िगर करके Group Policy Preferences (GPP) का उपयोग करके बाहरी डिवाइस तक पहुंच को अधिक फ्लेक्सिबली नियंत्रित कर सकते हैं। उपरोक्त सभी नीतियां HKLM (या HKCU) \SOFTWARE\Policies\Microsoft\Windows\RemovableStorageDevices कुंजी में कुछ रजिस्ट्री कुंजियों से मेल खाती हैं (डिफ़ॉल्ट रूप से यह रजिस्ट्री कुंजी गायब है)।
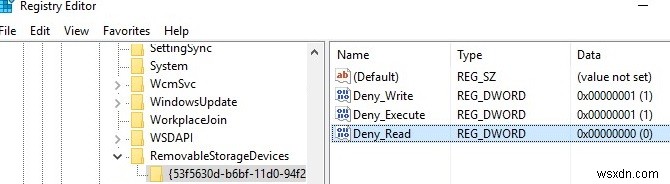
इन नीतियों में से एक को सक्षम करने के लिए, आपको निर्दिष्ट कुंजी में उस डिवाइस क्लास के नाम के साथ एक नया सबकी बनाना होगा जिसे आप एक्सेस ब्लॉक करना चाहते हैं (कॉलम 2) और बाधा प्रकार के साथ REG_DWORD पैरामीटर (Deny_Read, Deny_Write या Deny_Execute)। यदि इस पैरामीटर का मान 1 के बराबर है, तो USB प्रतिबंध सक्रिय है, यदि 0 – तो इस डिवाइस क्लास पर कोई प्रतिबंध नहीं है।
| नीति नाम | डिवाइस क्लास GUID | रजिस्ट्री पैरामीटर नाम |
| Floppy Drives: Deny read access |
{53f56311-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Floppy Drives: Deny write access |
{53f56311-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| CD and DVD: Deny read access |
{53f56308-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| CD and DVD: Deny write access |
{53f56308-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| Removable Disks: Deny read access |
{53f5630d-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Removable Disks: Deny write access |
{53f5630d-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| Tape Drives: Deny read access |
{53f5630b-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Read |
| Tape Drives: Deny write access |
{53f5630b-b6bf-11d0-94f2-00a0c91efb8b} | Deny_Write |
| WPD Devices: Deny read access |
{6AC27878-A6FA-4155-BA85-F98F491D4F33} {F33FDC04-D1AC-4E8E-9A30-19BBD4B108AE} |
Deny_Read |
| WPD Devices: Deny write access |
{6AC27878-A6FA-4155-BA85-F98F491D4F33} {F33FDC04-D1AC-4E8E-9A30-19BBD4B108AE} |
Deny_Write |
आप निर्दिष्ट रजिस्ट्री कुंजियों और पैरामीटर्स को मैन्युअली बना सकते हैं। नीचे स्क्रीनशॉट में, मैंने एक RemovableStorageDevices कुंजी बनाई है, और एक सबकी नाम {53f5630d-b6bf-11d0-94f2-00a0c91efb8b}. REG_DWORD पैरामीटर्स की मदद से, मैंने USB ड्राइव पर लिखने और एक्जीक्यूटेबल चलाने को प्रतिबंधित किया।
USB स्टोरेज अक्षम करना पॉलिसी लागू होने के तुरंत बाद प्रभावी होता है (कंप्यूटर को पुनरारंभ करने की आवश्यकता नहीं)। यदि USB फ्लैश ड्राइव कंप्यूटर से जुड़ा हुआ है, तो यह तब तक उपलब्ध रहेगा जब तक इसे पुनः कनेक्ट नहीं किया जाता।
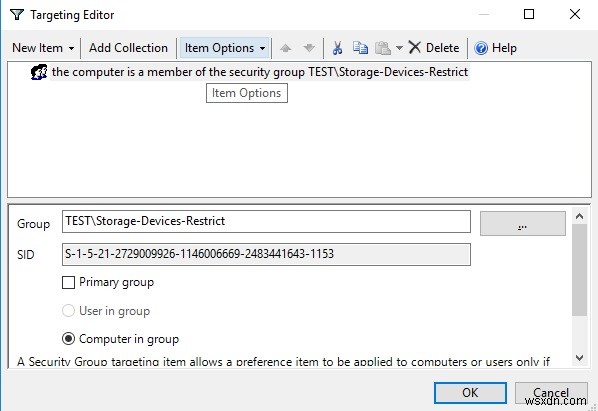
आप इन रजिस्ट्री कुंजियों और GPP के Item-level targeting का उपयोग करके बाहरी USB स्टोरेज डिवाइस के उपयोग को प्रतिबंधित करने वाली नीतियों को फ्लेक्सिबली लागू कर सकते हैं। आप विशिष्ट AD सिक्योरिटी ग्रुप, साइट्स, OS संस्करण, OU पर नीतियां लागू कर सकते हैं (आप WMI फिल्टर का भी उपयोग कर सकते हैं)। उदाहरण के लिए, आप Storage-Devices-Restrict डोमेन ग्रुप बना सकते हैं और उन कंप्यूटर अकाउंट को जोड़ सकते हैं जिनके लिए आप USB ड्राइव के उपयोग को प्रतिबंधित करना चाहते हैं। यह ग्रुप आपकी GPP पॉलिसी में Item Level Targeting -> Security Group सेक्शन में Computer in Group विकल्प के साथ निर्दिष्ट है। यह USB ब्लॉकिंग पॉलिसी को उन कंप्यूटर्स पर लागू करेगा जो इस AD ग्रुप में जोड़े गए हैं।
नोट. इसी तरह, आप इस सूची में सूचीबद्ध नहीं डिवाइस क्लास के लिए अपनी नीतियां बना सकते हैं। आप ड्राइवर गुणों में Device Class GUID विशेषता के मान में डिवाइस क्लास ID पता लगा सकते हैं।
रजिस्ट्री के माध्यम से USB स्टोरेज ड्राइवर अक्षम करें
आप USBSTOR (USB Mass Storage Driver) ड्राइवर को पूरी तरह से अक्षम कर सकते हैं, जो USB स्टोरेज डिवाइस का सही ढंग से पता लगाने और माउंट करने के लिए आवश्यक है।
स्टैंड-अलोन कंप्यूटर पर, आप Start रजिस्ट्री पैरामीटर के मान को 3 से 4 में बदलकर इस ड्राइवर को अक्षम कर सकते हैं। आप इसे PowerShell के माध्यम से कर सकते हैं:
Set-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\services\USBSTOR" -name Start -Value 4
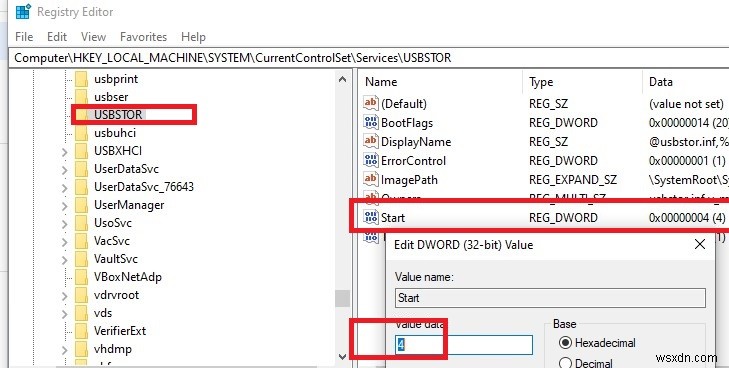
अपना कंप्यूटर पुनरारंभ करें और अपना USB स्टोरेज डिवाइस कनेक्ट करने का प्रयास करें। अब यह File Explorer या डिस्क प्रबंधन कंसोल में दिखाई नहीं देना चाहिए, और डिवाइस मैनेजर में आपको डिवाइस ड्राइवर इंस्टॉलेशन त्रुटि दिखाई देगी।
नोट. यह पुराने Windows XP/Windows Server 2003 में USB ड्राइव को अक्षम करने का एकमात्र तरीका है, क्योंकि इन संस्करणों में बाहरी USB डिवाइस तक पहुंच को प्रतिबंधित करने के लिए अलग Group Policy सेटिंग्स नहीं हैं।
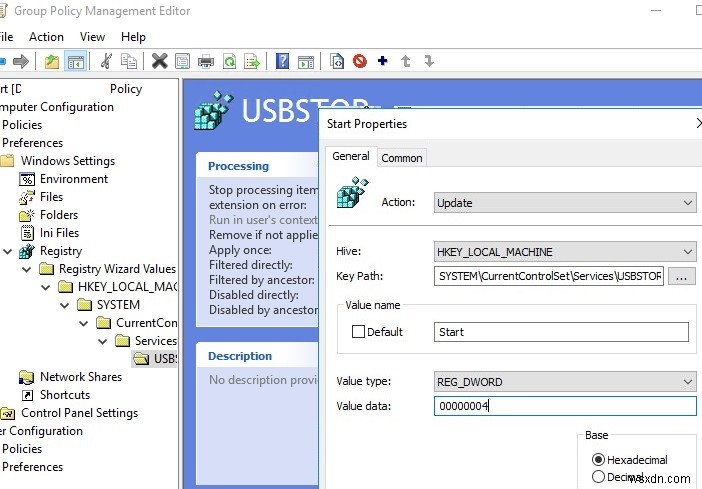
आप Group Policy Preferences का उपयोग करके डोमेन कंप्यूटर्स पर USBSTOR ड्राइवर को चलने से अक्षम कर सकते हैं। ऐसा करने के लिए, आपको GPO के माध्यम से रजिस्ट्री में परिवर्तन करने की आवश्यकता है।
इन सेटिंग्स को सभी डोमेन कंप्यूटर्स पर तैनात किया जा सकता है। एक नई Group Policy बनाएं, इसे कंप्यूटर्स वाले OU से लिंक करें और Computer Configuration -> Preferences -> Windows Settings -> Registry सेक्शन में, निम्न मानों के साथ एक नया पैरामीटर बनाएं:
- Action: Update
- Hive: HKEY_LOCAL_MACHINE
- Key path: SYSTEM\CurrentControlSet\Services\USBSTOR
- Value name: Start
- Value type: REG_DWORD
- Value data: 00000004
केवल एक विशिष्ट USB स्टोरेज डिवाइस को कनेक्ट करने की अनुमति दें
आप अपने कंप्यूटर पर एक विशिष्ट (अनुमोदित) USB स्टोरेज ड्राइव को कनेक्ट करने की अनुमति देने के लिए एक निश्चित रजिस्ट्री सेटिंग का उपयोग कर सकते हैं। आइए जल्दी से देखें कि इसे कैसे कॉन्फ़िगर किया जा सकता है।
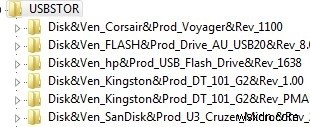
जब आप किसी भी USB स्टोरेज डिवाइस को कंप्यूटर से कनेक्ट करते हैं, तो USBSTOR ड्राइवर डिवाइस को इंस्टॉल करता है और HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\USBSTOR के तहत एक अलग रजिस्ट्री कुंजी बनाता है। इस रजिस्ट्री कुंजी में USB ड्राइव के बारे में जानकारी होती है (उदाहरण के लिए, Disk & Ven_Kingstom & Prod_DT_1010_G2 & Rev_12.00)।
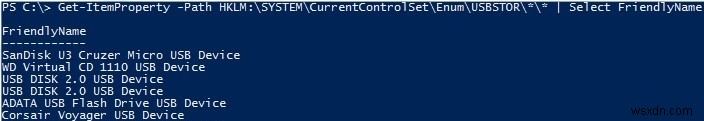
आप निम्न PowerShell कमांड का उपयोग करके अपने कंप्यूटर से कभी भी कनेक्टेड USB ड्राइव को सूचीबद्ध कर सकते हैं:
Get-ItemProperty –Path HKLM:\SYSTEM\CurrentControlSet\Enum\USBSTOR\*\*| select FriendlyName
आप पहले से कनेक्टेड USB फ्लैश ड्राइव के लिए सभी रजिस्ट्री कुंजियों को हटा सकते हैं, सिवाय उन लोगों के जिनकी आपको आवश्यकता है।
फिर आपको USBSTOR रजिस्ट्री कुंजी पर अनुमतियों को बदलने की आवश्यकता है ताकि सभी (SYSTEM और एडमिनिस्ट्रेटर सहित) के पास केवल पढ़ने की अनुमति हो। परिणामस्वरूप, जब आप अनुमति प्राप्त ड्राइव के अलावा किसी भी USB ड्राइव को कनेक्ट करते हैं, तो Windows डिवाइस को इंस्टॉल नहीं कर पाएगा।