यह ट्यूटोरियल Windows 10 में डिफेंडर सुरक्षा केंद्र और सभी डिफेंडर सुरक्षा सेवाओं (एंटीवायरस, फ़ायरवॉल, खतरा सुरक्षा) को पूरी तरह से अक्षम करने का तरीका दिखाता है। नीचे बताए गए चरणों को लागू करने से पहले, आपको पता होना चाहिए कि Windows 10, डिफेंडर एंटीवायरस और डिफेंडर फ़ायरवॉल को डिफ़ॉल्ट रूप से सक्षम करता है, यदि कंप्यूटर पर कोई अन्य सुरक्षा प्रोग्राम इंस्टॉल नहीं है।
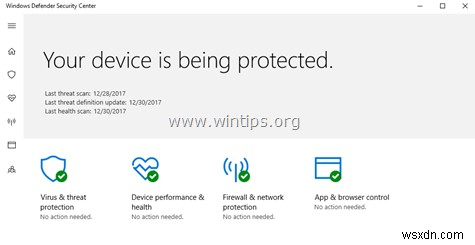
इसका मतलब है कि यदि आप अपने PC की सुरक्षा के लिए कोई अन्य सुरक्षा प्रोग्राम इंस्टॉल करते हैं, तो Windows Defender Windows 10 द्वारा स्वचालित रूप से अक्षम हो जाएगा और Defender को अक्षम करने के लिए कोई अन्य कार्रवाई करने की आवश्यकता नहीं है। इसलिए, इस ट्यूटोरियल में चरणों का पालन केवल तभी करें जब आप Windows Defender सुरक्षा के साथ समस्याओं का सामना करते हैं या यदि आप अन्य कारणों से Windows Defender एंटीवायरस और/या फ़ायरवॉल को स्थायी रूप से हटाना चाहते हैं।
Windows Defender सुरक्षा केंद्र (एंटीवायरस, फ़ायरवॉल, आदि) को कैसे अक्षम करें
विधि 1. Windows GUI से Windows Defender एंटीवायरस अक्षम करें।
विधि 2. रजिस्ट्री को ऑफ़लाइन संपादित करके Windows Defender एंटीवायरस अक्षम करें।
विधि 1. Windows GUI से Windows Defender एंटीवायरस अक्षम करें।
चरण 1. Windows Defender एंटीवायरस रीयल-टाइम सुरक्षा बंद करें।
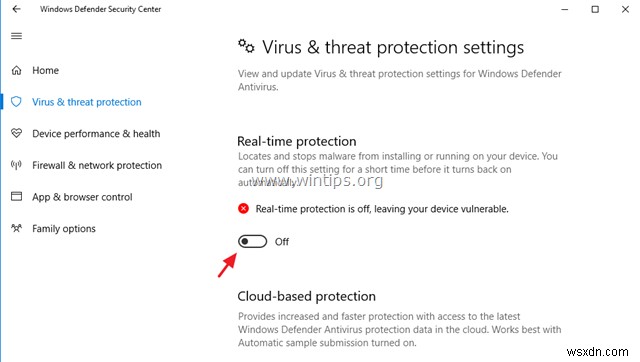
रीयल-टाइम सुरक्षा बंद करने के लिए, टास्कबार में Windows Defender आइकन  पर डबल-क्लिक करें, वायरस और खतरा सुरक्षा
 पर क्लिक करें और फिर वायरस और खतरा सुरक्षा सेटिंग्स पर रीयल-टाइम सुरक्षा और क्लाउड-डिलीवर सुरक्षा को बंद पर सेट करें।
चरण 2. रजिस्ट्री अनुमतियाँ संशोधित करें और Defender एंटीस्पायवेयर और एंटीवायरस सुरक्षा अक्षम करें।
1. रजिस्ट्री संपादक खोलें। ऐसा करने के लिए:
1. एक साथ “Win”
+ “R” कुंजियों को दबाकर रन डायलॉग बॉक्स लोड करें।
2. regedit टाइप करें और रजिस्ट्री संपादक खोलने के लिए Enter दबाएं।
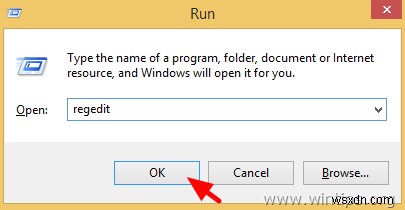
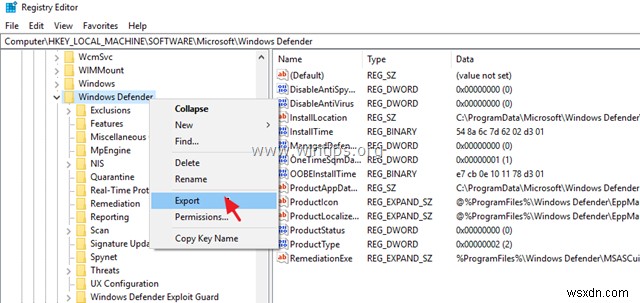
2. (बाएं फलक से) इस रजिस्ट्री स्थान/कुंजी पर नेविगेट करें:
- HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows Defender
3. (महत्वपूर्ण): आगे बढ़ने से पहले, पहले "Windows Defender" रजिस्ट्री कुंजी सेटिंग्स का बैकअप लें, और यदि कुछ गलत होता है तो बैकअप फ़ाइल का उपयोग करें। 'Windows Defender' कुंजी का बैकअप लेने के लिए:
1. "Windows Defender" कुंजी पर राइट-क्लिक करें और निर्यात चुनें।
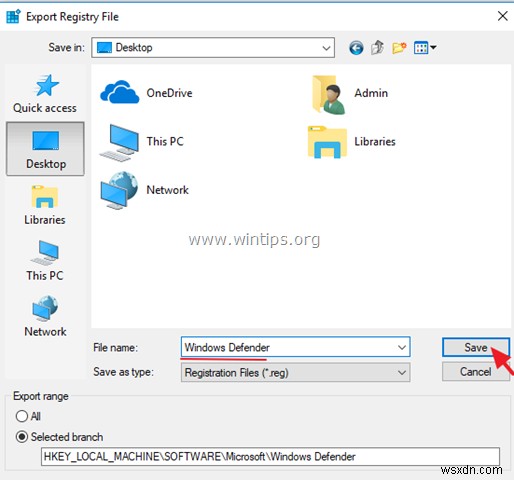
2. रजिस्ट्री बैकअप फ़ाइल के लिए एक फ़ाइलनाम टाइप करें (उदाहरण: "Windows Defender") और फ़ाइल को अपने डेस्कटॉप पर सहेजें। *
* नोट: यदि आवश्यक हो, तो निर्यात की गई .reg फ़ाइल पर डबल-क्लिक करके अपनी रजिस्ट्री को वापस बहाल करें!
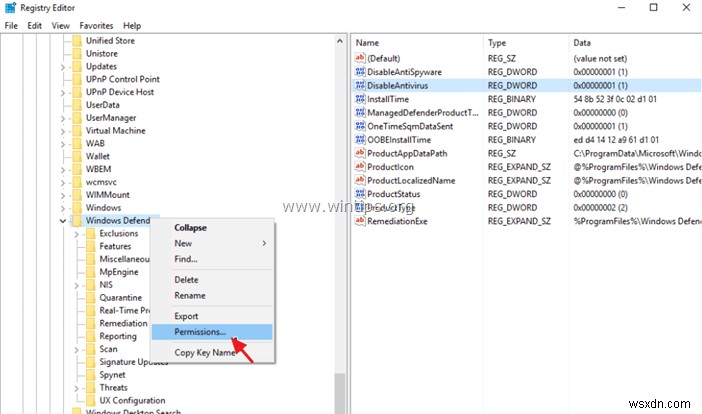
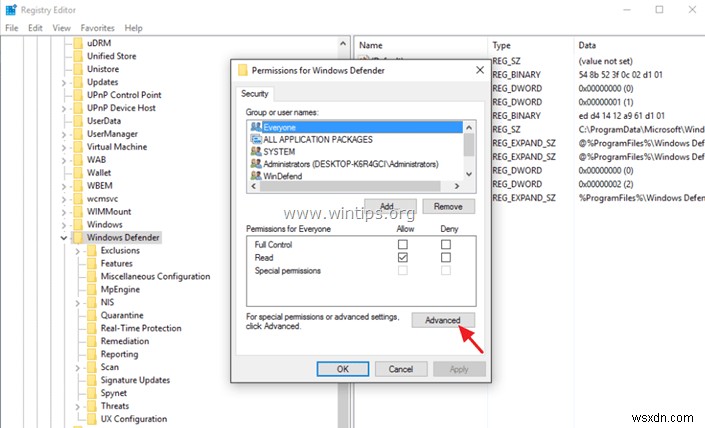
4. Windows Defender कुंजी पर राइट-क्लिक करें और अनुमतियाँ चुनें।
5. 'Windows Defender के लिए अनुमतियाँ' विंडो पर, उन्नत पर क्लिक करें।
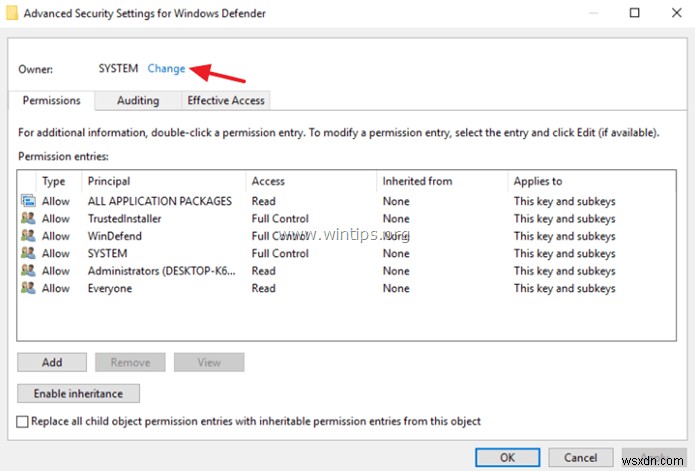
6. मालिक बदलें पर क्लिक करें।
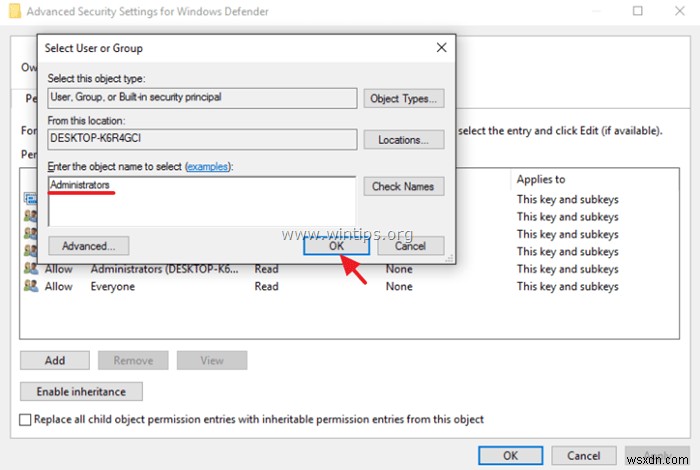
7. प्रशासक टाइप करें और OK दबाएं।
8. "उपकंटेनर और ऑब्जेक्ट पर मालिक बदलें" चेकबॉक्स चेक करें और लागू करें पर क्लिक करें।
9. फिर प्रशासक प्रविष्टि को खोलने के लिए डबल-क्लिक करें।
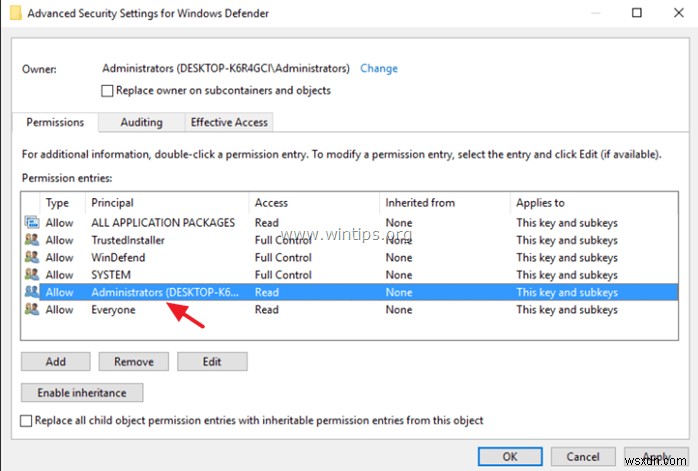
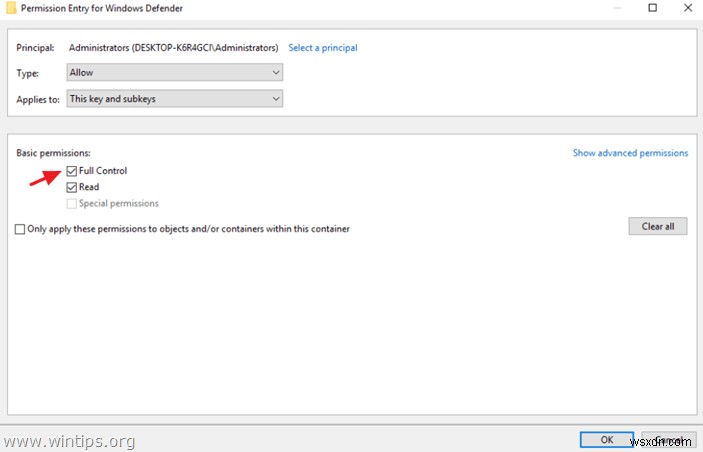
10. पूर्ण नियंत्रण चेकबॉक्स चुनें और तीन (3) बार OK दबाएं। *
* अद्यतन (अक्टूबर 2019): नवीनतम Windows 10 सिस्टम अद्यतन के बाद, Microsoft 'Windows Defender' कुंजी पर अनुमतियों को संशोधित करने की अनुमति नहीं देता है और त्रुटि "Windows Defender पर अनुमति परिवर्तन सहेजने में असमर्थ। एक्सेस अस्वीकृत" देता है। यदि आप इस त्रुटि का सामना करते हैं, तो इस चरण के शेष निर्देशों को छोड़ दें (OK -> रद्द करें और OK दबाकर अनुमति विंडो बंद करें), और चरण-3 पर जारी रखें।
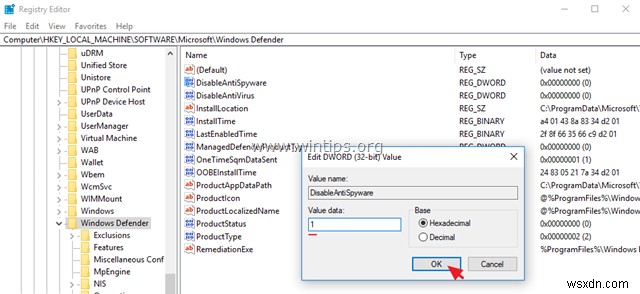
11. Windows Defender कुंजी के दाएं फलक में:
11a. DisableAntiSpyware REG_DWORD मान खोलें और मान डेटा को 0 से 1 में बदलकर Windows Defender एंटीस्पायवेयर सुरक्षा अक्षम करें। पूरा होने पर OK पर क्लिक करें। *
* नोट: यदि आप मान डेटा को संपादित (संशोधित) नहीं कर सकते हैं, तो बंद करें और फिर से खोलें रजिस्ट्री संपादक या सुनिश्चित करें कि 'रीयल टाइम सुरक्षा' बंद रहे (चरण-1)।
11b. फिर DisableAntiVirus REG_DWORD मान खोलें और मान डेटा को 0 से 1 में बदलकर Windows Defender एंटीवायरस सुरक्षा अक्षम करें। पूरा होने पर OK पर क्लिक करें।
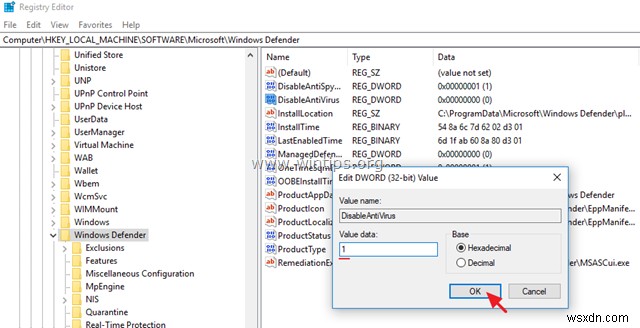
12. अगले चरण पर आगे बढ़ें Windows Defender सेवाओं को अक्षम करने के लिए।
चरण 3. Defender सुरक्षा केंद्र, एंटीवायरस और फ़ायरवॉल सेवाओं को अक्षम करें।
अंतिम चरण, नीचे वर्णित अनुसार Defender की सेवाओं को अक्षम करना है: *
* नोट: यदि आप उल्लिखित रजिस्ट्री मानों में से एक (या अधिक) को त्रुटि "प्रारंभ संपादित नहीं कर सकते: मान की सामग्री लिखने में त्रुटि" के साथ संशोधित नहीं कर सकते हैं, तो विधि-2 में नीचे दिए गए चरणों का पालन करके रजिस्ट्री को ऑफ़लाइन संशोधित करें।
1. Windows Defender सुरक्षा केंद्र सेवा को अक्षम करने के लिए, निम्न रजिस्ट्री कुंजी पर प्रारंभ REG_DWORD मान को 2 से 4 में संशोधित करें:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SecurityHealthService
2. Windows Defender एंटीवायरस सेवा को अक्षम करने के लिए, निम्न रजिस्ट्री कुंजी पर प्रारंभ REG_DWORD मान को 3 से 4 में संशोधित करें:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend
3. Windows Defender एंटीवायरस नेटवर्क निरीक्षण सेवा को अक्षम करने के लिए, निम्न रजिस्ट्री कुंजी पर प्रारंभ REG_DWORD मान को 3 से 4 में संशोधित करें:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WdNisSvc
4. Windows Defender फ़ायरवॉल सेवा को अक्षम करने के लिए, निम्न रजिस्ट्री कुंजी पर प्रारंभ REG_DWORD मान को 2 से 4 में संशोधित करें:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\MpsSvc
5. रजिस्ट्री संपादक बंद करें और अपने कंप्यूटर को पुनरारंभ करें।
विधि 2. रजिस्ट्री को ऑफ़लाइन संपादित करके Windows Defender को कैसे अक्षम करें।
चरण 1. एक सिस्टम पुनर्स्थापना बिंदु बनाएं। *
* नोट: यह चरण वैकल्पिक है, लेकिन, एहतियाती कारणों से मैं आपके सिस्टम की वर्तमान स्थिति का एक पुनर्स्थापना बिंदु बनाने का सुझाव देता हूं ताकि यदि कुछ गलत होता है तो आप अपने PC को पुनर्स्थापित कर सकें।
पुनर्स्थापना बिंदु बनाने के लिए:
1. Windows एक्सप्लोरर खोलें।
2. बाएं फलक पर, "यह PC" आइकन पर राइट-क्लिक करें और गुण चुनें।
3. सिस्टम सुरक्षा पर क्लिक करें।
4. सिस्टम सुरक्षा सेटिंग्स पर, कॉन्फ़िगर करें पर क्लिक करें।
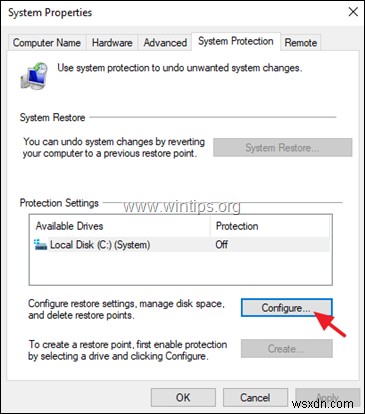
5. पुनर्स्थापना सेटिंग्स विंडो पर:
क. सिस्टम सुरक्षा चालू करें चेकबॉक्स चेक करें।
ख. सिस्टम सुरक्षा के लिए उपयोग की जाने वाली अधिकतम डिस्क स्थान को (लगभग) अधिकतम डिस्क स्थान के 10-15% पर समायोजित करें।
ग. OK पर क्लिक करें।
6. अब वर्तमान स्थिति का एक पुनर्स्थापना बिंदु बनाने के लिए बनाएं पर क्लिक करें।
7. पुनर्स्थापना बिंदु के लिए एक पहचानने योग्य नाम टाइप करें और बनाएं पर क्लिक करें।
8. जब ऑपरेशन पूरा हो जाए, तो अगले चरण पर जारी रखें।
चरण 2. Windows Defender सेवाओं को ऑफ़लाइन अक्षम करें।
1. आगे बढ़ें और Windows 10 को रिकवरी मोड में शुरू करें। ऐसा करने के लिए निम्नलिखित तरीकों में से एक का उपयोग करें:
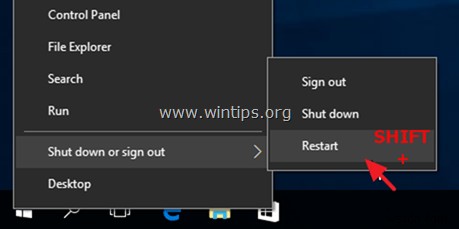
क. Windows GUI से: प्रारंभ मेनू पर राइट-क्लिक करें और फिर अपने कीबोर्ड पर SHIFT कुंजी दबाते हुए पुनरारंभ बटन दबाएं।
ख. Windows साइन-इन स्क्रीन से: पावर बटन पर क्लिक करें और फिर अपने कीबोर्ड पर SHIFT कुंजी दबाते हुए पुनरारंभ चुनें।
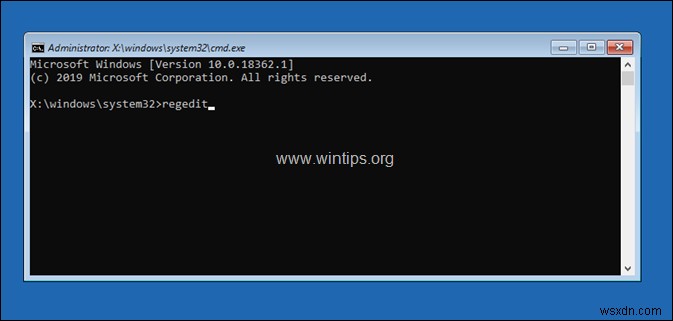
2. रिकवरी विकल्पों पर, समस्या निवारण -> उन्नत विकल्प -> कमांड प्रॉम्प्ट पर जाएं। (आपका कंप्यूटर पुनरारंभ होगा)
3. पुनरारंभ के बाद, प्रशासनिक विशेषाधिकारों वाले खाते का चयन करें, पासवर्ड टाइप करें (यदि कोई है) और जारी रखें पर क्लिक करें।
4. कमांड प्रॉम्प्ट विंडो में regedit टाइप करें और Enter दबाएं।
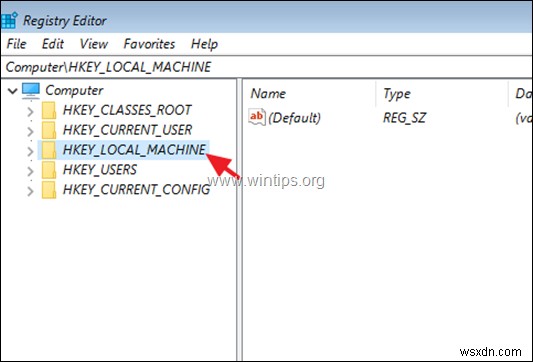
5. रजिस्ट्री संपादक में, HKEY_LOCAL_MACHINE कुंजी को हाइलाइट करें।
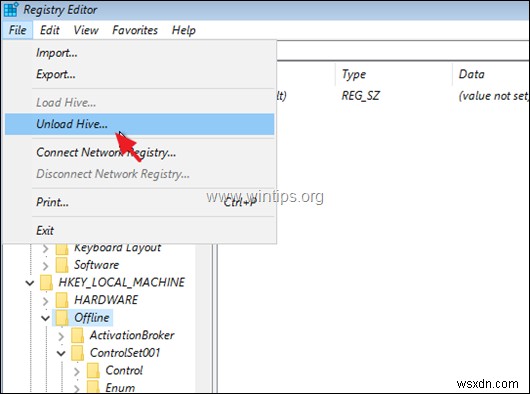
6. फ़ाइल मेनू से, हाइव लोड करें चुनें।
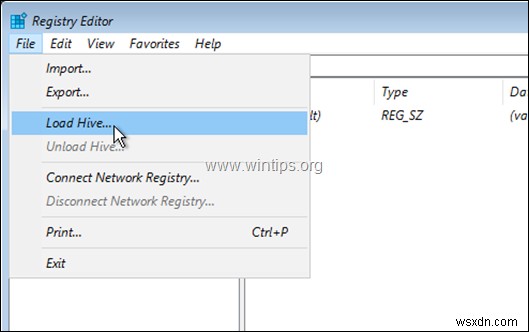
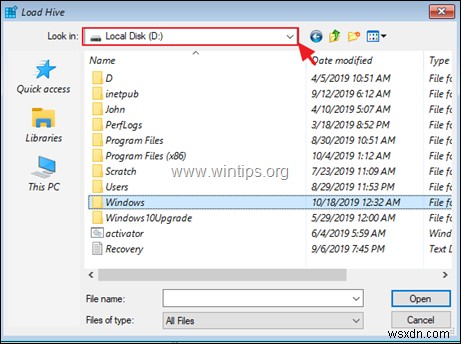
7. 'में देखें' पर उस डिस्क का चयन करें जहां Windows इंस्टॉल है (आमतौर पर डिस्क "D:" के रूप में सूचीबद्ध)।
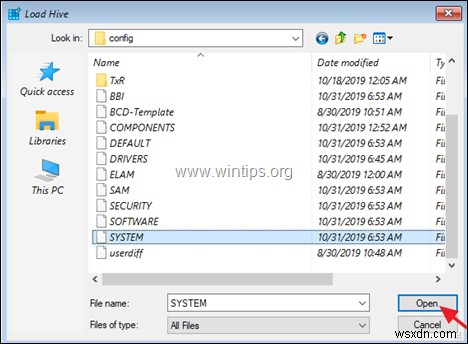
8. अब OS डिस्क पर निम्न पथ पर नेविगेट करें:
- Windows\system32\config\
9. SYSTEM फ़ाइल को हाइलाइट करें और खोलें पर क्लिक करें।
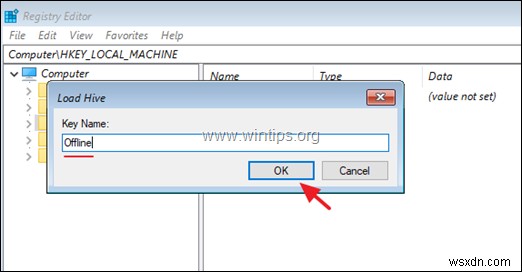
10. ऑफ़लाइन रजिस्ट्री डेटाबेस के लिए एक कुंजी नाम टाइप करें (उदाहरण: "ऑफ़लाइन") और OK दबाएं।
11. अब निम्न रजिस्ट्री कुंजियों पर नेविगेट करें और प्रारंभ मान को 4 पर सेट करें :
- HKEY_LOCAL_MACHINE\Offline\SYSTEM\ControlSet001\Services\MpsSvc
- HKEY_LOCAL_MACHINE\Offline\SYSTEM\ControlSet001\Services\SecurityHealthService
- HKEY_LOCAL_MACHINE\Offline\SYSTEM\ControlSet001\Services\WdNisSvc
- HKEY_LOCAL_MACHINE\Offline\SYSTEM\ControlSet001\Services\WinDefend
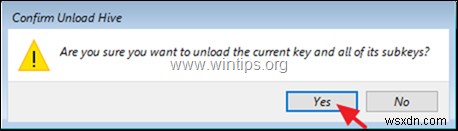
12. जब पूरा हो जाए, तो आपके द्वारा पहले बनाई गई कुंजी को हाइलाइट करें (उदाहरण: "ऑफ़लाइन" कुंजी) और फ़ाइल मेनू से, हाइव अनलोड करें चुनें ताकि आपके द्वारा रजिस्ट्री में किए गए परिवर्तनों को वापस लिखा जा सके।
13. जब वर्तमान कुंजी को अनलोड करने के लिए कहा जाए तो हां चुनें,
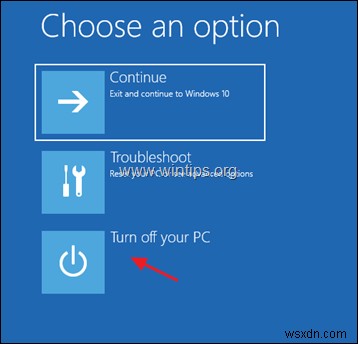
14. 'रजिस्ट्री संपादक' और 'कमांड प्रॉम्प्ट' विंडो बंद करें।
15. अपने PC को बंद करें पर क्लिक करें।
16. अपने PC को चालू करें और सामान्य रूप से Windows में बूट करें।
आपका काम हो गया! मुझे बताएं कि क्या इस गाइड ने आपकी मदद की है, अपने अनुभव के बारे में टिप्पणी छोड़कर। कृपया इस गाइड को लाइक और शेयर करके दूसरों की मदद करें।