आजकल हमें विज्ञापन दिखाने वाले या वायरस संक्रमण की चेतावनी देने वाले बहुत सारे पॉप-अप मिलते हैं जो आसानी से नहीं जाते। उन्हें बंद करने के बाद भी वे आते रहते हैं और बहुत परेशान करते हैं। कुछ आपसे फ्लैश प्लेयर अपडेट करने के लिए कहते हैं, कुछ ब्राउज़र अपडेट करने के लिए कहते हैं, कुछ कहते हैं कि आपका कंप्यूटर वायरस से संक्रमित हो सकता है जबकि कुछ कहते हैं कि जावा प्लग-इन पुराना है।
मैं विशेष रूप से ज़ूमिफाई वायरस के बारे में बात करने जा रहा हूं। यह आसानी से नहीं हटता और कोई भी सुरक्षा सॉफ्टवेयर इसका पता नहीं लगाता। मैंने अपने कंप्यूटर को एडवक्लीनर, हिटमैनप्रो, मालवेयरबाइट्स और ईएसईटी ऑनलाइन स्कैनर से स्कैन किया जब मेरा अपडेटेड नॉर्टन एंटीवायरस पहले से चल रहा था। फिर भी मुझे इंटरनेट सर्फ करने के लिए किसी भी ब्राउज़र को खोलने पर पॉप-अप मिल रहे थे।
फिर सारे प्रयासों के बाद, मैंने टास्क मैनेजर में चल रही प्रक्रियाओं की जांच करने की कोशिश की और कुछ नई और अपरिचित सेवाएं चलती हुई पाईं और जब मैंने उनमें से एक को बंद करने की कोशिश की, तो यह चलती हुई स्थिति में वापस आती रही। इसने मुझे उन सेवाओं से जुड़ी फ़ाइल को हटाने की अनुमति भी नहीं दी। यहां टास्क मैनेजर में चल रही प्रक्रियाओं का स्नैपशॉट है।
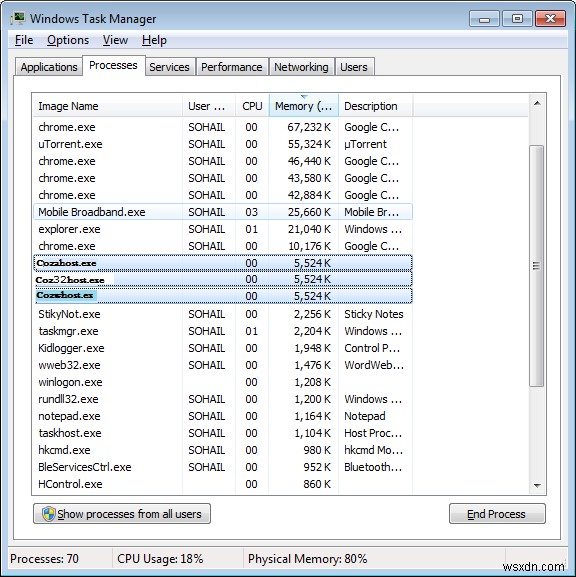 |
| Coz32host.exe वायरस प्रक्रिया टास्क मैनेजर में |
जब मैंने इंटरनेट पर खोज की कि ये प्रक्रियाएं क्या हैं और कुछ सॉफ्टवेयर द्वारा उनका विश्लेषण किया, तो मुझे पता चला कि यह एक प्रोग्राम है जो ज़ूमिफाई मैलवेयर से जुड़ा हुआ है और पॉप-अप जनरेट कर रहा है और ब्राउज़र को रीडायरेक्ट कर रहा है। यह एक वायरस है।
वायरस प्रकार: हानिकारक रीडायरेक्ट वायरस
यह क्या करता है?
- ब्राउज़र पर कब्जा कर लेता है और डिफ़ॉल्ट सेटिंग्स को बेतरतीब ढंग से संशोधित करता है।
- होम पेज, स्टार्टअप पेज, सर्च इंजन या आपके कंप्यूटर पर अन्य सेटिंग्स बदल जाती हैं। आपके द्वारा खोली जाने वाली हर वेबसाइट पर अत्यधिक लिंक जोड़े जाते हैं जो उन वेबसाइटों की ओर इशारा करते हैं जिनसे आप आमतौर पर बचते हैं।
- हमेशा आपको मैलवेयर, एडवेयर या अन्य संभावित अवांछित प्रोग्राम या अवांछित हानिकारक ब्राउज़र एडऑन या जावा या फ्लैश प्लेयर या उनके प्लगइन को अपडेट करने के लिए एक नकली संदेश इंस्टॉल करने में धोखा देने की कोशिश करता है।
- उपयोगकर्ताओं को बाधित करने के लिए अंतहीन कष्टप्रद विज्ञापन पॉप-अप करता है।
- सीपीयू उपयोग की एक बड़ी मात्रा का उपभोग करता है।
- पीसी प्रदर्शन को गंभीर रूप से खराब करता है।
- ज़ूमिफाईऐप वायरस आपकी ऑनलाइन गतिविधियों की निगरानी कर सकता है और आपका व्यक्तिगत डेटा एकत्र कर सकता है
इसे कैसे हटाएं?
समस्या निवारण चरण (टीएस): निम्नलिखित समस्या निवारण शुरू करने से पहले मैं मान लेता हूं कि आपने पहले ही अपने वर्तमान सुरक्षा या एंटीवायरस सॉफ्टवेयर को अपडेट कर लिया है और उससे अपने कंप्यूटर को स्कैन कर लिया है। चरण 1. किसी भी दुर्भावनापूर्ण प्रक्रिया को समाप्त करने के लिए RKill चलाएं RKill एक ऐसा टूल है जिसे हमें पीसी पर किसी भी समस्या निवारण से पहले चलाना चाहिए, यह सॉफ्टवेयर आपके मशीन पर चल रही सभी दुर्भावनापूर्ण प्रक्रियाओं को समाप्त करने का प्रयास करेगा, ताकि हम किसी भी दुर्भावनापूर्ण सॉफ्टवेयर द्वारा बाधित हुए बिना अगला चरण करने में सक्षम हों और यदि ये प्रक्रियाएं समाप्त हो जाती हैं तो सिस्टम का प्रदर्शन निश्चित रूप से थोड़ा बढ़ जाएगा ताकि आप तेजी से कार्रवाई कर सकें। RKill को BleepingComputer.com पर विकसित किया गया था। आप यहां क्लिक करके RKill का नवीनतम आधिकारिक संस्करण डाउनलोड कर सकते हैं। कृपया ध्यान दें कि हम RKill के एक नाम बदले गए संस्करण का उपयोग करेंगे ताकि दुर्भावनापूर्ण सॉफ्टवेयर इस उपयोगिता को चलाने से न रोके। RKill विभिन्न फ़ाइल नामों में उपलब्ध है क्योंकि कुछ मैलवेयर प्रक्रियाओं को चलने नहीं देंगे जब तक कि उनका एक निश्चित फ़ाइल नाम न हो। ये लिंक स्वचालित रूप से RKill को iExplore.exe के रूप में नाम बदलकर डाउनलोड करेंगे।iExplore.exe पर डबल-क्लिक करके RKill शुरू करें।
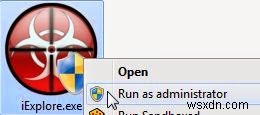 |
| RKill |
जब RKill चलता है तो यह मैलवेयर प्रक्रियाओं को मारता है और फिर गलत निष्पादन योग्य संघों को हटाता है और उन नीतियों को ठीक करता है जो हमें कुछ टूल का उपयोग करने से रोकते हैं। समाप्त होने पर यह एक लॉग फ़ाइल प्रदर्शित करेगा जो दिखाता है कि प्रोग्राम चलने के दौरान कौन सी प्रक्रियाएं समाप्त की गईं। RKill चलाने के बाद अपने कंप्यूटर को रीबूट न करें क्योंकि मैलवेयर प्रोग्राम फिर से शुरू हो जाएंगे।
अब आप अपने समस्या निवारण चरणों को बहुत आसान तरीके से कर सकते हैं।
चरण 2. ज़ूमिफाई वायरस से जुड़ी प्रक्रियाओं को रोकें
चूंकि ज़ूमिफाईऐप को कंट्रोल पैनल से नहीं हटाया जा सकता और एंटीवायरस एप्लिकेशन सभी इसे पकड़ने में विफल रहते हैं, आपको इसे मैन्युअल रूप से हटाना होगा। ऑपरेशन शुरू करने से पहले, कृपया अपनी रजिस्ट्री का बैकअप लें। और फोल्डर विकल्पों में छिपी हुई फ़ाइलों और फ़ोल्डरों को दिखाना सक्षम करें। ऐसा करने के लिए कंट्रोल पैनल पर जाएं और फोल्डर विकल्प खोलें। और व्यू टैब पर क्लिक करें और शो हिडन फाइल्स, फोल्डर्स एंड ड्राइव्स-ऑन चुनें और "हाइड प्रोटेक्टेड ऑपरेटिंग सिस्टम फाइल्स" विकल्प को भी अनचेक करें जैसा कि नीचे दी गई तस्वीर में हाइलाइट किया गया है। उसके बाद ओके पर क्लिक करें।
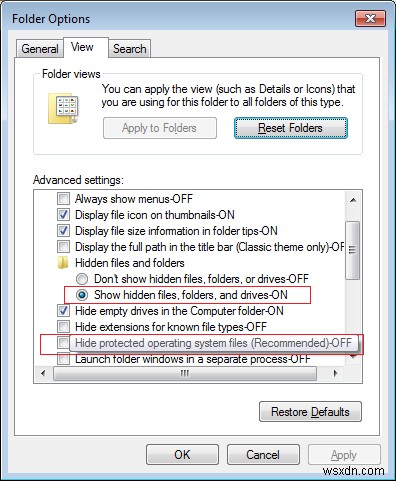 |
| फोल्डर विकल्प |
टास्क मैनेजर खोलें और पृष्ठभूमि में चल रही ज़ूमिफाईऐप की प्रक्रियाओं को रोकने का प्रयास करें। ज़ूमिफाई ऐप.exe
चरण 3. ज़ूमिफाईऐप वायरस से संबंधित सभी फ़ाइलों और फ़ोल्डरों को हटाएं%program files%\Zoomify App
%documents and settings%\all users\application data\ZoomifyApp
%AllUsersProfile%\Application Data\ZoomifyApp.exe
%progran files%\Ads by Zoomify App.exe
%AllUsersProfile%\Application Data.exe
C:\WINDOWS\system32\drivers\serial.sys
C:\Users\Vishruth\AppData\Local\Temp\random.xml
C:\windows\system32\drivers\mrxsmb.sys(random)
C:\WINDOWS\system32\drivers\redbook.sys(random)
यदि आप ज़ूमिफाई ऐप प्रक्रिया या Cozhost.exe, Cozwhost.exe, Cozahost.exe, Cozadhost.exe, coz32host.exe, Cozad32host.exe, zoomifyL32.exe, zoomifyD32.exe, zoomify.exe, wzoomifyd.exe या उनसे मिलती-जुलती किसी भी सेवा को रोकने में असमर्थ हैं। प्रक्रिया पर राइट-क्लिक करें और नीचे दिखाए अनुसार फ़ाइल स्थान खोलने का विकल्प चुनें।
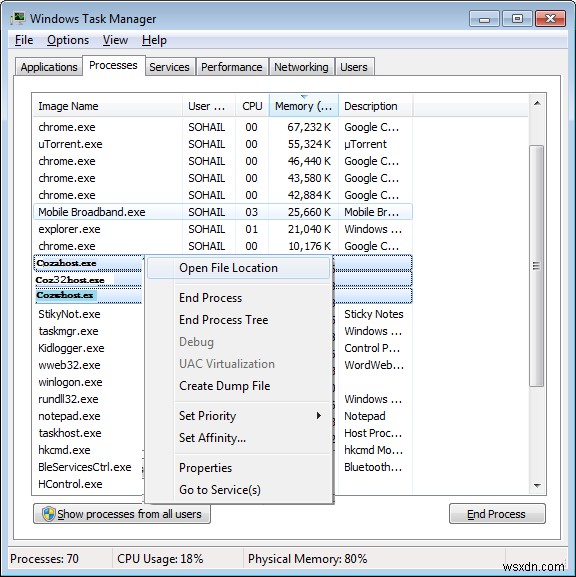 |
| चल रही प्रक्रिया का स्थान खोलें |
यह वह फ़ोल्डर खोल देगा जहां से यह फ़ाइल चल रही है और आपको यहां दिख रही सभी फ़ाइलों को हटाने की आवश्यकता होगी इसलिए सभी का चयन करें और उन्हें स्थायी रूप से हटाने के लिए Shift+Delete कुंजी दबाएं।
यदि आप उन्हें हटाने में असमर्थ हैं जैसा कि मैं भी नहीं कर सका क्योंकि यह पहले से ही चल रहा था या उपयोग किया जा रहा था। कृपया सभी .exe और .dll फ़ाइलों का नाम बदलकर कोई अन्य xyz नाम रखें। साथ ही निम्नलिखित स्थानों से सभी फ़ाइलों और फ़ोल्डरों को हटाएं या उनका नाम बदलें।
%program files%\ Zoomify App\
 %documents and settings%\all users\ application data\ ZoomifyApp
 %AllUsersProfile%\Application Data\ ZoomifyApp.exe
 %progran files%\ Ads by Zoomify App.exe
 %AllUsersProfile%\Application Data\.exe
 C:\Program Data\Zoomify
 C:\WINDOWS\system32\drivers\serial.sys
 C:\Users\Vishruth\AppData\Local\Temp\random.xml
 C:\windows\system32\drivers\mrxsmb.sys(random)
 C:\WINDOWS\system32\drivers\redbook.sys(random).
 %TEMP%\nsb3.tmp\StdUtils.dll
 %TEMP%\nsb3.tmp\nsisos.dll
 C:\Documents and Settings\LocalService\Local Settings\Temporary Internet Files\Content.IE5\CJCTQ25G\CAQ30L6F.php
 %TEMP%\nsb3.tmp\UserInfo.dll
 %WINDIR%\Tasks\Tempo Runner cozahost.job
 %WINDIR%\Tasks\Tempo Runner coz32host.job
 %TEMP%\nsb3.tmp\nsislog.dll
 %TEMP%\nsb3.tmp\InstallerUtils.dll
चरण 4. रजिस्ट्री से ज़ूमिफाई वायरस को साफ़ करें
रजिस्ट्री एडिटर खोलें और उन सभी रजिस्ट्री कुंजियों को हटाएं जो ज़ूमिफाईऐप मैलवेयर ने जोड़ी हैं
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run "[ZoomifyApp]"
 HKEY_CLASSES_ROOT\CLSID\[random numbers]
 HKEY_CURRENT_USER\Software\AppDataLow\Software\ZoomifyApp
 HKEY_CURRENT_USER\Software\ZoomifyApp
 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Zoomify App
 HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\[random numbers]
अब यदि आप एक उन्नत उपयोगकर्ता हैं और ज़ूमिफाई को हर जगह से पूरी तरह से हटाना चाहते हैं तो आप निम्नलिखित फ़ाइल नामों के लिए रजिस्ट्री में खोज कर सकते हैं और उनसे जुड़ी सभी एंट्री को हटा सकते हैं। रजिस्ट्री के साथ बहुत सावधान रहें और केवल इन नामों से जुड़ी एंट्री को हटाएं अन्यथा यदि आप अपने कंप्यूटर के लिए आवश्यक कुछ हटाते हैं तो आपका कंप्यूटर अस्थिर हो जाएगा।
Cozhost.exe, Cozwhost.exe, Cozwdhost.exe, Cozahost.exe, coz32host.exe*32, Cozadhost.exe, coz32host.exe, Cozad32host.exe, zoomifyL32.exe, zoomifyD32.exe, zoomify.exe, wzoomifyd.exe
चरण 4. अब टेम्प और %टेम्प% को हटाएं और सभी ब्राउज़र रीसेट करें।
चरण 5. CCleaner का उपयोग करें
CCleaner डाउनलोड करें। और सभी जंक को साफ़ करने के लिए इसे चलाएं। अब टूल्स पर क्लिक करें और फिर स्टार्टअप पर क्लिक करें और शेड्यूल्ड टास्क>सभी अज्ञात और अनावश्यक कार्य चुनें और उन्हें हटाएं। यह ज़ूमिफाई वायरस को उनकी सेवा को पुनः आरंभ करने या निश्चित अंतराल के बाद उसकी तलाश करने से रोकेगा।
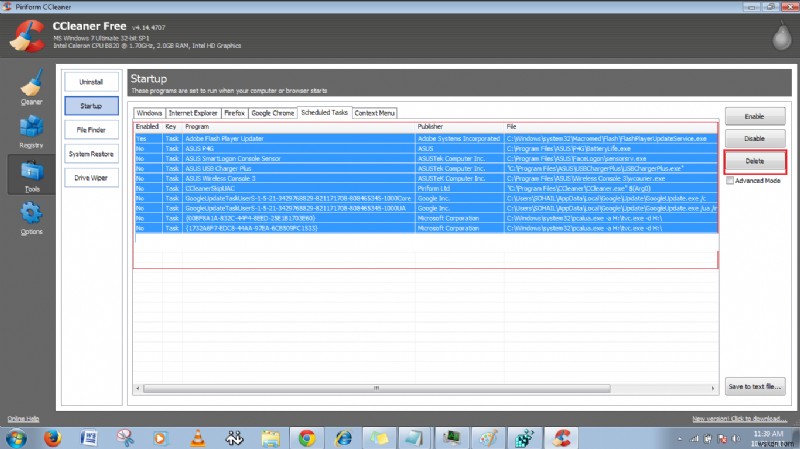 |
| CCleaner |
विंडोज स्टार्टअप आइटम की भी जांच करें और उन एंट्री को हटाएं जो आवश्यक नहीं हैं।
अब CCleaner विंडो के बाईं ओर रजिस्ट्री विकल्प पर क्लिक करें और रजिस्ट्री समस्याओं के लिए स्कैन करें और फिर नीचे दिखाए अनुसार उन्हें ठीक करें।
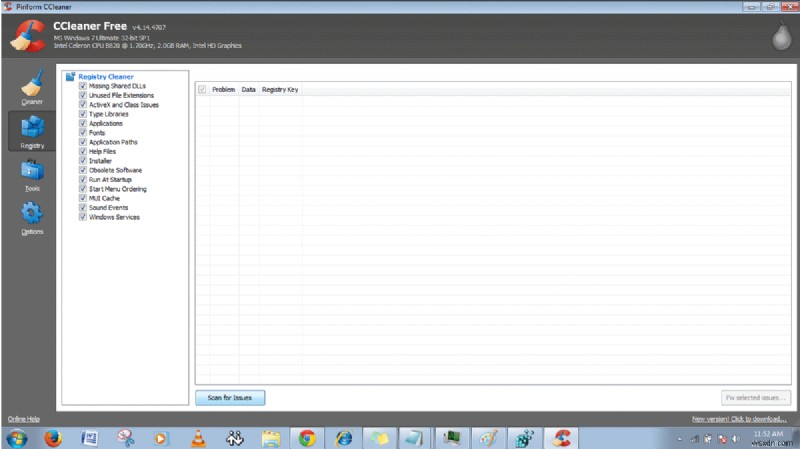 |
| CCleaner रजिस्ट्री फिक्स |
चरण 6. अपने कंप्यूटर को रीस्टार्ट करें और अब यह ठीक चलना चाहिए।
नोट:- ज़ूमिफाई वायरस ऐप एक और नाम ज़ूमपिक के साथ भी आता है जिसकी संबद्ध फ़ाइल ZoompicL64.dll है जिसका मूल फ़ोल्डर C:\Program Data\makulitsidwe है, इसलिए आप इस फ़ोल्डर को ढूंढना और हटाना चाह सकते हैं।