Zero Trust सिद्धांतों के साथ कोर पर निर्मित, डेटा और एक्सेस की सुरक्षा के लिए कहीं भी, आपको संरक्षित और उत्पादक रखते हुए।
परिचय
डिजिटल परिवर्तन के त्वरण और दूरस्थ और हाइब्रिड कार्यस्थलों के विस्तार से संगठनों, समुदायों और व्यक्तियों के लिए नए अवसर आते हैं। परिणामस्वरूप, हमारी कार्य शैलियों में परिवर्तन आया है। और अब पहले से कहीं अधिक, कर्मचारियों को सरल, सहज उपयोगकर्ता अनुभवों की आवश्यकता है ताकि वे कहीं भी काम होने पर सहयोग कर सकें और उत्पादक बने रहें। लेकिन पहुंच के विस्तार और कहीं भी काम करने की क्षमता ने नए खतरों और जोखिमों को भी पेश किया है। Microsoft द्वारा कमीशन की गई नवीनतम Security Signals रिपोर्ट के आंकड़ों के अनुसार, उपाध्यक्ष स्तर और उससे ऊपर के 75% सुरक्षा निर्णय-निर्माताओं को लगता है कि हाइब्रिड कार्य की ओर कदम उनके संगठन को सुरक्षा खतरों के प्रति अधिक संवेदनशील बनाता है।
Microsoft में, हम ग्रह पर हर व्यक्ति और हर संगठन को अधिक प्राप्त करने के लिए सशक्त बनाने के लिए कड़ी मेहनत करते हैं। हम ग्राहकों को सुरक्षित होने में मदद करने के लिए प्रतिबद्ध हैं – और आश्वस्त रहने के लिए। प्रति वर्ष सुरक्षा में $1 बिलियन से अधिक के निवेश, 3,500 से अधिक समर्पित सुरक्षा पेशेवरों, और दुनिया भर में उपयोग किए जाने वाले लगभग 1.3 बिलियन Windows 10 उपकरणों के साथ, हमें उन खतरों में गहरी अंतर्दृष्टि है जिनका हमारे ग्राहक सामना करते हैं।
हमारे ग्राहकों को आधुनिक सुरक्षा समाधानों की आवश्यकता है जो कहीं भी एंड-टू-एंड सुरक्षा प्रदान करें। Windows 11 हाइब्रिड कार्य के नए युग के लिए Zero Trust सिद्धांतों के साथ बनाया गया है। Zero Trust एक सुरक्षा मॉडल है जो इस आधार पर आधारित है कि कोई भी उपयोगकर्ता या उपकरण कहीं भी तब तक पहुंच नहीं पा सकता जब तक सुरक्षा और अखंडता साबित न हो जाए। Windows 11 हार्डवेयर और सॉफ्टवेयर दोनों में अंतर्निहित नई आवश्यकताओं के साथ सुरक्षा आधार रेखा को बढ़ाता है, चिप से क्लाउड तक उन्नत सुरक्षा के लिए। Windows 11 के साथ, हमारे ग्राहक सुरक्षा से समझौता किए बिना हाइब्रिड उत्पादकता और नए अनुभवों को सक्षम कर सकते हैं।
लगभग 80% सुरक्षा निर्णय-निर्माताओं का कहना है कि अकेले सॉफ्टवेयर उभरते खतरों से पर्याप्त सुरक्षा नहीं है।1
Windows 11 में, हार्डवेयर और सॉफ्टवेयर CPU से क्लाउड तक सुरक्षा के लिए मिलकर काम करते हैं। इस सरल आरेख में सुरक्षा की परतें देखें और नीचे हमारी सुरक्षा प्राथमिकताओं का संक्षिप्त अवलोकन प्राप्त करें।
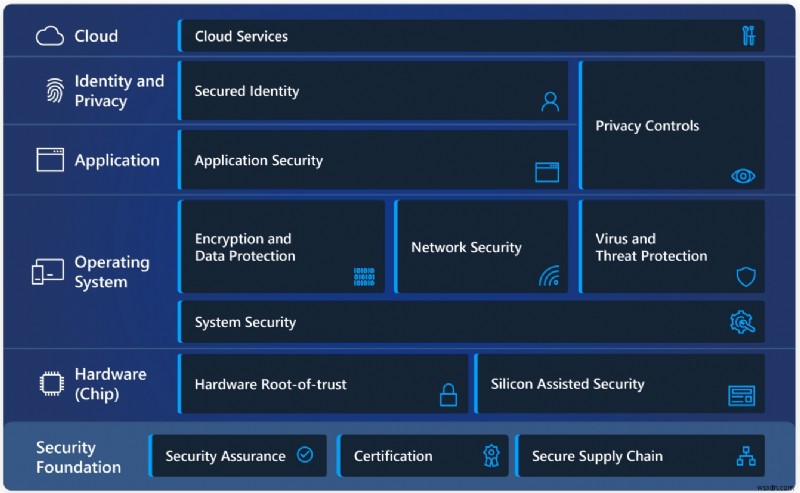
Windows 11 Zero Trust सुरक्षा को कैसे सक्षम करता है
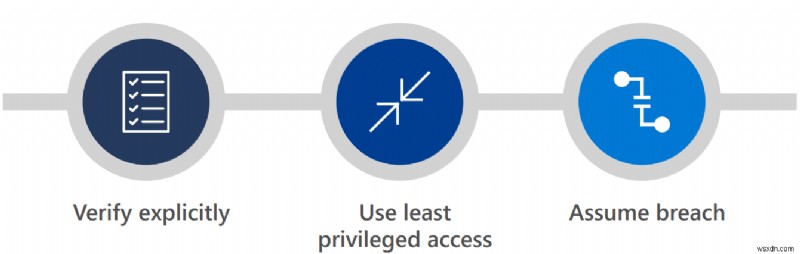
Zero Trust सिद्धांत तीन गुना हैं। पहला, स्पष्ट रूप से सत्यापित करें। हमेशा सभी उपलब्ध डेटा बिंदुओं के आधार पर प्रमाणित और अधिकृत करें, जिसमें उपयोगकर्ता पहचान, स्थान, उपकरण स्वास्थ्य, सेवा या वर्कलोड, डेटा वर्गीकरण, और विसंगतियां शामिल हैं। दूसरा कम से कम विशेषाधिकार पहुंच का उपयोग करता है, जस्ट-इन-टाइम और जस्ट-इनफ-एक्सेस, जोखिम-आधारित अनुकूली नीतियों, और डेटा सुरक्षा के साथ उपयोगकर्ता पहुंच को सीमित करके डेटा और उत्पादकता को सुरक्षित करने में मदद करता है। और अंत में, उल्लंघन मान लें। उल्लंघन मानें एक ऐसे तरीके से काम करता है जो ब्लास्ट रेडियस को कम करता है और पहुंच को विभाजित करता है। एंड-टू-एंड एन्क्रिप्शन सत्यापित करें और खतरे का पता लगाने और बचाव में सुधार के लिए दृश्यता प्राप्त करने के लिए एनालिटिक्स का उपयोग करें।
Windows 11 के लिए, स्पष्ट सत्यापन के Zero Trust सिद्धांत उपकरणों और उपयोगकर्ताओं द्वारा पेश किए गए जोखिमों दोनों पर लागू होते हैं। इसके अलावा, Windows 11 चिप-टू-क्लाउड सुरक्षा प्रदान करता है, जिससे IT प्रशासकों को सत्यापन और माप मिलते हैं ताकि यह निर्धारित किया जा सके कि कोई उपकरण आवश्यकताओं को पूरा करता है और उस पर भरोसा किया जा सकता है। और Windows 11 बॉक्स से बाहर Microsoft Intune और Azure Active Directory के साथ काम करता है, इसलिए पहुंच निर्णय और प्रवर्तन निर्बाध हैं। साथ ही, IT प्रशासक विशिष्ट उपयोगकर्ता और नीति आवश्यकताओं को पूरा करने के लिए Windows 11 को आसानी से अनुकूलित कर सकते हैं, पहुंच, गोपनीयता, अनुपालन, और बहुत कुछ के लिए।
व्यक्तिगत उपयोगकर्ता मजबूत सुरक्षा उपायों से भी लाभान्वित होते हैं, जिसमें हार्डवेयर-आधारित सुरक्षा और पासवर्डलेस सुरक्षा के लिए नए मानक शामिल हैं। अब, सभी उपयोगकर्ता Microsoft Authenticator ऐप के साथ पहचान का सुरक्षित प्रमाण प्रदान करके, चेहरे या फिंगरप्रिंट से साइन इन करके,2 एक सुरक्षा कुंजी या फोन या ईमेल पर भेजे गए सत्यापन कोड द्वारा संभावित जोखिम भरे पासवर्ड को बदल सकते हैं।
Windows 11 सुरक्षा प्राथमिकताओं का अवलोकन
डिफ़ॉल्ट रूप से सुरक्षा
सर्वेक्षण किए गए लगभग 90% सुरक्षा निर्णय-निर्माताओं का कहना है कि पुराना हार्डवेयर संगठनों को हमलों के प्रति अधिक खुला छोड़ देता है, और अधिक आधुनिक हार्डवेयर भविष्य के खतरों से बचाने में मदद करेगा। Windows 10 की नवाचारों पर निर्माण करते हुए, हमने अपने निर्माता और सिलिकॉन भागीदारों के साथ अतिरिक्त हार्डवेयर सुरक्षा क्षमताएं प्रदान करने के लिए काम किया है ताकि विकसित होते खतरे के परिदृश्य को पूरा किया जा सके और अधिक हाइब्रिड कार्य और सीखने को सक्षम किया जा सके। Windows 11 के साथ नई हार्डवेयर सुरक्षा आवश्यकताओं का सेट एक नींव बनाने के लिए डिज़ाइन किया गया है जो हमलों के लिए और भी मजबूत और लचीला है।
उन्नत हार्डवेयर और ऑपरेटिंग सिस्टम सुरक्षा
चिप से शुरू होने वाली हार्डवेयर-आधारित अलगाव सुरक्षा के साथ, Windows 11 संवेदनशील डेटा को ऑपरेटिंग सिस्टम से अलग, अतिरिक्त सुरक्षा बाधाओं के पीछे संग्रहीत करता है। परिणामस्वरूप, एन्क्रिप्शन कुंजी और उपयोगकर्ता क्रेडेंशियल सहित जानकारी अनधिकृत पहुंच और छेड़छाड़ से सुरक्षित है। Windows 11 में, हार्डवेयर और सॉफ्टवेयर ऑपरेटिंग सिस्टम की रक्षा करते हैं, वर्चुअलाइजेशन-आधारित सुरक्षा (VBS) और Secure Boot अंतर्निहित और नए CPUs पर डिफ़ॉल्ट रूप से सक्षम हैं। यहां तक कि अगर बुरे अभिनेता अंदर आ जाते हैं, तो वे दूर नहीं जाते। VBS हार्डवेयर वर्चुअलाइजेशन सुविधाओं का उपयोग करके ऑपरेटिंग सिस्टम से मेमोरी का एक सुरक्षित क्षेत्र बनाता है और अलग करता है। यह अलग वातावरण कई सुरक्षा समाधानों की मेजबानी करता है, ऑपरेटिंग सिस्टम में कमजोरियों से सुरक्षा को काफी बढ़ाता है और दुर्भावनापूर्ण शोषण के उपयोग को रोकता है। क्लाउड सेवाओं के साथ डिवाइस स्वास्थ्य सत्यापन के साथ, Windows 11 Zero Trust तैयार है।
मजबूत एप्लिकेशन सुरक्षा और गोपनीयता नियंत्रण
व्यक्तिगत और व्यावसायिक जानकारी को संरक्षित और निजी रखने में मदद करने के लिए, Windows 11 में महत्वपूर्ण डेटा और कोड अखंडता की रक्षा के लिए एप्लिकेशन सुरक्षा की कई परतें हैं। एप्लिकेशन अलगाव और नियंत्रण, कोड अखंडता, गोपनीयता नियंत्रण, और कम से कम विशेषाधिकार सिद्धांत डेवलपर्स को जमीन से सुरक्षा और गोपनीयता बनाने में सक्षम बनाते हैं। यह एकीकृत सुरक्षा उल्लंघनों और मैलवेयर से बचाती है, डेटा को निजी रखने में मदद करती है, और IT प्रशासकों को आवश्यक नियंत्रण देती है।
Windows 11 में, Microsoft Defender Application Guard 3 अविश्वसनीय वेबसाइटों और Microsoft Office फ़ाइलों को कंटेनरों में अलग करने के लिए Hyper-V वर्चुअलाइजेशन तकनीक का उपयोग करता है, जो होस्ट ऑपरेटिंग सिस्टम और एंटरप्राइज़ डेटा से अलग और उन तक पहुंचने में असमर्थ हैं। गोपनीयता की रक्षा के लिए, Windows 11 यह नियंत्रित करने पर अधिक नियंत्रण प्रदान करता है कि कौन से ऐप्स और सुविधाएं डिवाइस स्थान जैसे डेटा एकत्र और उपयोग कर सकते हैं या कैमरा और माइक्रोफोन जैसे संसाधनों तक पहुंच सकते हैं।
सुरक्षित पहचान
पासवर्ड उपयोग करने में असुविधाजनक हैं और साइबर अपराधियों के प्रमुख लक्ष्य हैं – और वे वर्षों से डिजिटल सुरक्षा का एक महत्वपूर्ण हिस्सा रहे हैं। यह Windows 11 के साथ उपलब्ध पासवर्डलेस सुरक्षा के साथ बदल जाता है। एक सुरक्षित प्राधिकरण प्रक्रिया के बाद, क्रेडेंशियल्स हार्डवेयर और सॉफ्टवेयर सुरक्षा की परतों के पीछे संरक्षित होते हैं, जिससे उपयोगकर्ताओं को अपने ऐप्स और क्लाउड सेवाओं के लिए सुरक्षित, पासवर्डलेस पहुंच मिलती है।
व्यक्तिगत उपयोगकर्ता अपने Microsoft खाते से पासवर्ड हटा सकते हैं और Microsoft Authenticator ऐप,4 Windows Hello,5 एक FIDO2 सुरक्षा कुंजी, एक स्मार्ट कार्ड, या उनके फोन या ईमेल पर भेजे गए सत्यापन कोड का उपयोग कर सकते हैं। IT प्रशासक और उपभोक्ता Windows 11 उपकरणों को बॉक्स से बाहर पासवर्डलेस के रूप में सेट कर सकते हैं, Windows Hello जैसी तकनीकों का लाभ उठाते हुए Fast Identity Online (FIDO) मानकों के साथ संरेखण में। Windows 11 TPM 2.0 सहित चिप-स्तरीय हार्डवेयर सुरक्षा के साथ क्रेडेंशियल्स की रक्षा करता है जो VBS और Microsoft Credential Guard के साथ संयुक्त है।
क्लाउड सेवाओं से जुड़ना
Windows 11 सुरक्षा Zero Trust को क्लाउड तक विस्तारित करती है, नीतियों, नियंत्रणों, प्रक्रियाओं, और प्रौद्योगिकियों को सक्षम करती है जो आपके उपकरणों, डेटा, एप्लिकेशन, और पहचान को कहीं से भी बचाने के लिए मिलकर काम करते हैं। Microsoft पहचान, भंडारण, और पहुंच प्रबंधन के लिए व्यापक क्लाउड सेवाएं प्रदान करता है, साथ ही यह सत्यापित करने के लिए उपकरण कि आपके नेटवर्क से जुड़ा कोई भी Windows उपकरण भरोसेमंद है। आप Microsoft Intune जैसी आधुनिक डिवाइस प्रबंधन (MDM) सेवा के साथ अनुपालन और सशर्त पहुंच को भी लागू कर सकते हैं जो Azure Active Directory के साथ काम करके क्लाउड के माध्यम से एप्लिकेशन और डेटा तक पहुंच को नियंत्रित करता है।6
हार्डवेयर सुरक्षा
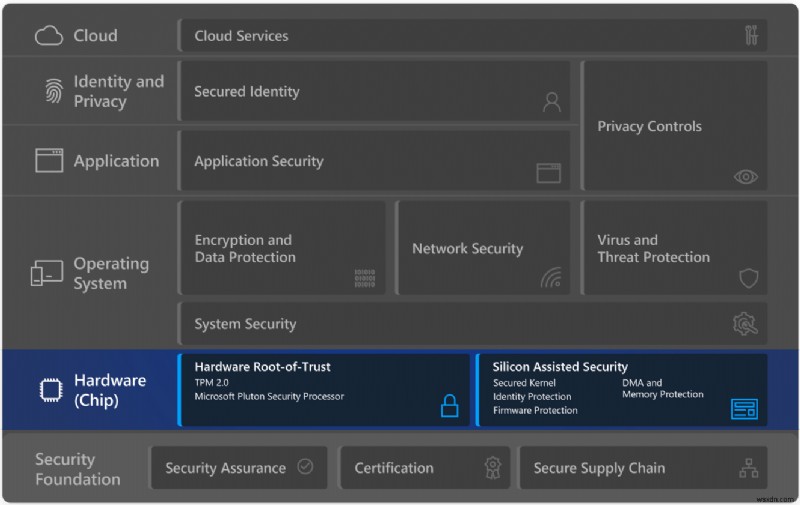
आधुनिक खतरों के लिए हार्डवेयर सुरक्षा और सॉफ्टवेयर सुरक्षा तकनीकों के बीच मजबूत संरेखण के साथ आधुनिक सुरक्षा की आवश्यकता होती है ताकि उपयोगकर्ताओं, डेटा और उपकरणों को संरक्षित रखा जा सके। अकेला ऑपरेटिंग सिस्टम साइबर अपराधियों द्वारा कंप्यूटर से समझौता करने के लिए उपयोग किए जाने वाले उपकरणों और तकनीकों की विस्तृत श्रृंखला से रक्षा नहीं कर सकता। एक बार अंदर जाने पर, घुसपैठियों का पता लगाना मुश्किल हो सकता है जबकि वे महत्वपूर्ण डेटा या क्रेडेंशियल चोरी करने से लेकर कम-स्तरीय डिवाइस फर्मवेयर में मैलवेयर इम्प्लांट करने तक कई नापाक गतिविधियों में संलग्न होते हैं जिसे पहचानना और हटाना मुश्किल हो जाता है। ये नए खतरे कंप्यूटिंग हार्डवेयर के लिए आह्वान करते हैं जो बहुत कोर तक सुरक्षित है, जिसमें हार्डवेयर चिप्स और प्रोसेसर शामिल हैं जो संवेदनशील व्यावसायिक जानकारी संग्रहीत करते हैं। हार्डवेयर में सुरक्षा क्षमताओं का निर्माण करके हम पहले सॉफ्टवेयर में मौजूद कमजोरियों के पूरे वर्गों को हटा सकते हैं। यह अक्सर सॉफ्टवेयर में समान सुरक्षा क्षमता को लागू करने की तुलना में महत्वपूर्ण प्रदर्शन जीत भी प्रदान करता है, जिससे सिस्टम के समग्र सुरक्षा को मापने योग्य हिट के बिना बढ़ाया जाता है।
Windows 11 के साथ, Microsoft ने अब तक के सबसे सुरक्षित Windows संस्करण को डिजाइन करने के लिए हार्डवेयर सुरक्षा बार को बढ़ाया है। हमने खतरे की खुफिया और दुनिया भर के प्रमुख विशेषज्ञों के इनपुट के आधार पर हार्डवेयर आवश्यकताओं और डिफ़ॉल्ट सुरक्षा सुविधाओं को सावधानीपूर्वक चुना है जिसमें DoD, NSA, और UK's NCSC, और हमारी अपनी Microsoft सुरक्षा टीम शामिल हैं। हमने अपने चिप और डिवाइस निर्माण भागीदारों के साथ सॉफ्टवेयर, फर्मवेयर, और हार्डवेयर में उन्नत सुरक्षा क्षमताओं को एकीकृत करने के लिए काम किया है ताकि चिप से क्लाउड तक सुरक्षा करने वाला तंग एकीकरण बनाया जा सके।
हार्डवेयर रूट-ऑफ-ट्रस्ट और सिलिकॉन-सहायता प्राप्त सुरक्षा के एक शक्तिशाली संयोजन के माध्यम से, Windows 11 बॉक्स से बाहर अंतर्निहित हार्डवेयर सुरक्षा प्रदान करता है।
हार्डवेयर रूट-ऑफ-ट्रस्ट
एक हार्डवेयर रूट-ऑफ-ट्रस्ट सिस्टम की अखंडता की रक्षा और रखरखाव में मदद करता है जब हार्डवेयर चालू होता है, फर्मवेयर लोड होता है, और फिर ऑपरेटिंग सिस्टम लॉन्च होता है। हार्डवेयर रूट-ऑफ-ट्रस्ट सिस्टम के लिए दो महत्वपूर्ण सुरक्षा लक्ष्यों को पूरा करता है। यह सुरक्षित रूप से फर्मवेयर और ऑपरेटिंग सिस्टम कोड को मापता है जो सिस्टम को बूट करता है ताकि मैलवेयर बूट कोड को संक्रमित न कर सके और अपनी उपस्थिति छिपा सके। हार्डवेयर रूट-ऑफ-ट्रस्ट ऑपरेटिंग सिस्टम और एप्लिकेशन से अलग एक अत्यधिक सुरक्षित क्षेत्र भी प्रदान करता है जहां क्रिप्टोग्राफिक कुंजी, डेटा, और कोड संग्रहीत किए जाते हैं। यह सुरक्षा Windows प्रमाणीकरण स्टैक, सिंगल साइन-ऑन टोकन, Windows Hello बायोमेट्रिक स्टैक, और BitLocker वॉल्यूम एन्क्रिप्शन कुंजी जैसे महत्वपूर्ण संसाधनों की रक्षा करती है।
Trusted Platform Module (TPM)
एक TPM को हार्डवेयर-आधारित सुरक्षा-संबंधी फ़ंक्शन प्रदान करने और अवांछित छेड़छाड़ को रोकने में मदद करने के लिए डिज़ाइन किया गया है। TPMs सिस्टम हार्डवेयर, प्लेटफ़ॉर्म मालिकों, और उपयोगकर्ताओं के लिए सुरक्षा और गोपनीयता लाभ प्रदान करते हैं। Windows Hello, BitLocker, Windows Defender System Guard, और कई अन्य Windows सुविधाएं कुंजी जनरेशन, सुरक्षित भंडारण, एन्क्रिप्शन, बूट अखंडता माप, सत्यापन, और कई अन्य क्षमताओं के लिए TPM पर भरोसा करती हैं। ये क्षमताएं बदले में ग्राहकों को उनकी पहचान और डेटा की सुरक्षा मजबूत करने में मदद करती हैं।
TPM विनिर्देश का 2.0 संस्करण महत्वपूर्ण संवर्द्धन शामिल करता है जैसे क्रिप्टोग्राफिक एल्गोरिदम लचीलापन जो मजबूत क्रिप्टो एल्गोरिदम को सक्षम करता है और ग्राहकों को पसंदीदा वैकल्पिक एल्गोरिदम का उपयोग करने की क्षमता देता है। Windows 10 से शुरू होकर, Microsoft के हार्डवेयर प्रमाणीकरण के लिए सभी नए Windows PCs में डिफ़ॉल्ट रूप से निर्मित और सक्षम TPM 2.0 शामिल होना आवश्यक था। Windows 11 के साथ, नए और अपग्रेड किए गए दोनों उपकरणों में TPM 2.0 होना चाहिए। यह आवश्यकता सभी Windows 11 उपकरणों में सुरक्षा मुद्रा को मजबूत करती है और यह सुनिश्चित करने में मदद करती है कि ये उपकरण हार्डवेयर रूट-ऑफ-ट्रस्ट पर निर्भर भविष्य की सुरक्षा क्षमताओं से लाभ उठा सकते हैं।
Windows 11 TPM विनिर्देशों और अपने PC पर TPM 2.0 सक्षम करने के बारे में अधिक जानें।
Pluton सुरक्षा प्रोसेसर
Microsoft Pluton सुरक्षा प्रोसेसर, चिप पर सुरक्षा प्रदान करता है। Pluton Microsoft द्वारा हमारे सिलिकॉन भागीदारों के साथ साझेदारी में डिज़ाइन किया गया एक हार्डवेयर रूट-ऑफ-ट्रस्ट है जिसका उद्देश्य आधुनिक PCs को विकसित होते खतरे के परिदृश्य को संबोधित करने के लिए आवश्यक मजबूती और लचीलापन प्रदान करना है। Pluton डिज़ाइन हार्डवेयर रूट-ऑफ-ट्रस्ट को सीधे CPU के समान सिलिकॉन सब्सट्रेट में एम्बेड करता है। यह महत्वपूर्ण डिज़ाइन सिद्धांत एक सामान्य कमजोरी को समाप्त करता है जब रूट-ऑफ-ट्रस्ट मदरबोर्ड पर एक अलग असतत चिप में स्थित होता है जो CPU से अलग होता है। कमजोरी यह है कि जबकि रूट-ऑफ-ट्रस्ट चिप स्वयं बहुत सुरक्षित हो सकती है, असतत रूट-ऑफ-ट्रस्ट और CPU के बीच संचार पथ में एक कमजोर कड़ी होती है जिसे भौतिक हमलों द्वारा शोषित किया जा सकता है।
Pluton TPM 2.0 उद्योग मानक का समर्थन करता है जिससे ग्राहक तुरंत Windows सुविधाओं में उन्नत सुरक्षा से लाभ उठा सकते हैं जो TPMs पर भरोसा करते हैं जिनमें BitLocker, Windows Hello, और Windows Defender System Guard शामिल हैं। TPM 2.0 होने के अलावा, Pluton TPM 2.0 विनिर्देश के साथ संभव से परे अन्य सुरक्षा कार्यक्षमता का भी समर्थन करता है, और यह विस्तारशीलता अतिरिक्त Pluton फर्मवेयर और OS सुविधाओं को समय के साथ Windows Update के माध्यम से वितरित करने की अनुमति देती है।
अन्य TPMs की तरह, क्रेडेंशियल्स, एन्क्रिप्शन कुंजी, और अन्य संवेदनशील जानकारी को Pluton से नहीं निकाला जा सकता है भले ही किसी हमलावर ने मैलवेयर इंस्टॉल किया हो या PC का पूर्ण भौतिक कब्जा हो। संवेदनशील डेटा जैसे एन्क्रिप्शन कुंजी को Pluton प्रोसेसर के भीतर सुरक्षित रूप से संग्रहीत करना, जो शेष सिस्टम से अलग है, यह सुनिश्चित करने में मदद करता है कि स्पेक्युलेटिव एक्जीक्यूशन जैसी उभरती हमला तकनीकें कुंजी सामग्री तक नहीं पहुंच सकतीं। Pluton में अद्वितीय सिक्योर हार्डवेयर क्रिप्टोग्राफी कुंजी (SHACK) तकनीक भी शामिल है। SHACK यह सुनिश्चित करने में मदद करता है कि कुंजियों को संरक्षित हार्डवेयर के बाहर कभी उजागर नहीं किया जाता, यहां तक कि Pluton फर्मवेयर को भी नहीं, जो Windows ग्राहकों के लिए सुरक्षा का अभूतपूर्व स्तर प्रदान करता है।
Pluton पूरे PC पारिस्थितिकी तंत्र में सिस्टम फर्मवेयर को अद्यतन रखने की प्रमुख सुरक्षा चुनौती को भी हल करता है। आज ग्राहक अपने सुरक्षा फर्मवेयर के अपडेट विभिन्न स्रोतों से प्राप्त करते हैं जिन्हें प्रबंधित करना मुश्किल हो सकता है, जिसके परिणामस्वरूप व्यापक अपडेट मुद्दे होते हैं। Pluton फर्मवेयर चलाने के लिए एक लचीला, अद्यतन योग्य प्लेटफॉर्म प्रदान करता है जो Microsoft द्वारा लिखित, रखरखाव और अद्यतन की गई एंड-टू-एंड सुरक्षा कार्यक्षमता को लागू करता है। Pluton Windows Update सेवा के साथ एकीकृत है, जिसे एक अरब से अधिक एंडपॉइंट सिस्टम में मज़बूती से अपडेट वितरित करने के एक दशक से अधिक के परिचालन अनुभव से लाभ होता है।
Microsoft Pluton सुरक्षा प्रोसेसर 2022 से शुरू होने वाले चुनिंदा नए Windows PCs के साथ शिप होगा। 7
सिलिकॉन-सहायता प्राप्त सुरक्षा
आधुनिक हार्डवेयर रूट-ऑफ-ट्रस्ट के अलावा, नवीनतम CPUs में कई अन्य क्षमताएं हैं जो ऑपरेटिंग सिस्टम को बूट प्रक्रिया की रक्षा करके, मेमोरी की अखंडता की रक्षा करके, सुरक्षा-संवेदनशील कंप्यूट लॉजिक को अलग करके, और बहुत कुछ जैसे खतरों के खिलाफ कठोर करती हैं।
सुरक्षित कर्नेल
वर्चुअलाइजेशन-आधारित सुरक्षा (VBS), जिसे कोर अलगाव के रूप में भी जाना जाता है, एक सुरक्षित प्रणाली में एक महत्वपूर्ण बिल्डिंग ब्लॉक है। VBS CPU के हार्डवेयर वर्चुअलाइजेशन निर्देशों का उपयोग करके सामान्य ऑपरेटिंग सिस्टम से अलग मेमोरी का एक सुरक्षित क्षेत्र बनाता है। Windows इस अलग VBS वातावरण का उपयोग सुरक्षा-संवेदनशील ऑपरेटिंग सिस्टम फ़ंक्शन जैसे सुरक्षित कर्नेल और सुरक्षा संपत्ति जैसे प्रमाणित उपयोगकर्ता क्रेडेंशियल्स की रक्षा के लिए करता है। यहां तक कि अगर मैलवेयर मुख्य OS कर्नेल तक पहुंच प्राप्त करता है, तो VBS शोषण को बहुत सीमित और समाहित करता है क्योंकि हाइपरवाइजर और वर्चुअलाइजेशन हार्डवेयर मैलवेयर को VBS सुरक्षित वातावरण के भीतर चल रहे प्लेटफ़ॉर्म रहस्यों को एक्सेस करने या कोड निष्पादित करने से रोकने में मदद करते हैं।
हाइपरवाइजर-संरक्षित कोड अखंडता (HVCI), जिसे मेमोरी अखंडता भी कहा जाता है, VBS का उपयोग करके कर्नेल मोड कोड अखंडता (KMCI) को मुख्य Windows कर्नेल के बजाय सुरक्षित VBS वातावरण के अंदर चलाता है। यह उन हमलों को रोकने में मदद करता है जो कर्नेल मोड कोड जैसे ड्राइवर्स को संशोधित करने का प्रयास करते हैं। KMCI की भूमिका यह जांचना है कि सभी कर्नेल कोड ठीक से हस्ताक्षरित हैं और चलाने की अनुमति देने से पहले उनसे छेड़छाड़ नहीं की गई है।
HVCI यह सुनिश्चित करता है कि केवल मान्य कोड कर्नेल-मोड में निष्पादित किया जा सकता है। हाइपरवाइजर प्रोसेसर वर्चुअलाइजेशन एक्सटेंशन का उपयोग करके मेमोरी सुरक्षा को लागू करता है जो कर्नेल-मोड सॉफ्टवेयर को कोड निष्पादित करने से रोकता है जिसे पहले कोड अखंडता सबसिस्टम द्वारा मान्य नहीं किया गया है। HVCI WannaCry जैसे सामान्य हमलों से बचाता है जो कर्नेल में दुर्भावनापूर्ण कोड इंजेक्ट करने की क्षमता पर भरोसा करते हैं। HVCI ड्राइवर्स और अन्य कर्नेल-मोड सॉफ्टवेयर में बग होने पर भी दुर्भावनापूर्ण कर्नेल-मोड कोड के इंजेक्शन को रोक सकता है।
सभी Windows 11 उपकरण HVCI का समर्थन करेंगे और अधिकांश नए उपकरण VBS और HVCI सुरक्षा के साथ डिफ़ॉल्ट रूप से चालू आएंगे।
Windows 11 Secured-core PCs
मार्च 2021 Security Signals रिपोर्ट से पता चलता है कि पिछले दो वर्षों में 80% से अधिक उद्यमों ने कम से कम एक फर्मवेयर हमले का अनुभव किया है। वित्तीय सेवाओं, सरकार, और स्वास्थ्य सेवा जैसे डेटा-संवेदनशील उद्योगों में ग्राहकों के लिए, Microsoft ने OEM भागीदारों के साथ एक विशेष श्रेणी के उपकरणों की पेशकश करने के लिए काम किया है जिसे Secured-core PCs कहा जाता है। उपकरण फर्मवेयर परत, या डिवाइस कोर पर सक्षम अतिरिक्त सुरक्षा उपायों के साथ शिप करते हैं, जो Windows को रेखांकित करता है।
Secured-core PCs रैंसमवेयर से कर्नेल हमलों जैसे उन्नत खतरों के खिलाफ सुरक्षा मजबूत करते हैं। Secured-core PCs हार्डवेयर-लागू रूट ऑफ ट्रस्ट के साथ स्टार्टअप पर एक साफ और विश्वसनीय स्थिति में लॉन्च करके मैलवेयर हमलों को रोकने और फर्मवेयर कमजोरियों को कम करने में मदद करते हैं, संक्रमण को उनकी पटरियों में रोकते हैं। वर्चुअलाइजेशन-आधारित सुरक्षा डिफ़ॉल्ट रूप से सक्षम आती है। और अंतर्निहित हाइपरवाइजर-संरक्षित कोड अखंडता के साथ जो सिस्टम मेमोरी की रक्षा करता है, Secured-core PCs यह सुनिश्चित करते हैं कि सभी ऑपरेटिंग सिस्टम कोड विश्वसनीय हैं, और निष्पादन योग्य केवल ज्ञात और अनुमोदित प्राधिकरणों द्वारा हस्ताक्षरित हैं।
Secured-core Windows 11 PC के लाभों में शामिल हैं:
- सॉफ्टवेयर, हार्डवेयर, फर्मवेयर, और पहचान सुरक्षा में एकीकृत शक्तिशाली सुरक्षा क्षमताएं
- Microsoft, डिवाइस निर्माताओं, और चिप निर्माताओं के बीच गहरा एकीकरण सॉफ्टवेयर, फर्मवेयर, और हार्डवेयर में संक्रमण को रोकने में मदद करने वाली शक्तिशाली सुरक्षा क्षमताओं को वितरित करने के लिए
- स्टैक में सुरक्षा सुविधाएं डिवाइस निर्माताओं द्वारा डिफ़ॉल्ट रूप से सक्षम हैं, यह सुनिश्चित करने में मदद करती हैं कि ग्राहक शुरुआत से सुरक्षित हैं
Secured-core PCs में मेमोरी सुरक्षा
PCIe हॉटप्लग डिवाइस जैसे Thunderbolt, USB4, और CFexpress उपयोगकर्ताओं को ग्राफिक्स कार्ड या अन्य PCI डिवाइस सहित बाहरी बाह्य उपकरणों के नए वर्गों को अपने PCs से जोड़ने की अनुमति देते हैं, जिसका अनुभव USB के समान होता है। क्योंकि PCI हॉटप्लग पोर्ट बाहरी और आसानी से सुलभ हैं, PCs ड्राइव-बाय डायरेक्ट मेमोरी एक्सेस (DMA) हमलों के लिए अतिसंवेदनशील हैं। मेमोरी एक्सेस सुरक्षा (जिसे कर्नेल DMA सुरक्षा के रूप में भी जाना जाता है) इन बाहरी बाह्य उपकरणों को उपयोगकर्ता द्वारा अपने PC को लॉक करने पर सीधे मेमोरी कॉपी करने में सक्षम होने से सीमित करके PCIe हॉटप्लग डिवाइस का उपयोग करने वाले ड्राइव-बाय DMA हमलों से PCs की रक्षा करता है।
ड्राइव-बाय DMA हमले आमतौर पर जल्दी होते हैं जबकि सिस्टम मालिक मौजूद नहीं होता। हमले सरल से मध्यम हमले उपकरणों के साथ किए जाते हैं जिन्हें सस्ते, ऑफ-द-शेल्फ हार्डवेयर और सॉफ्टवेयर के साथ बनाया जाता है जिन्हें PC के विघटन की आवश्यकता नहीं होती। उदाहरण के लिए, एक PC मालिक एक त्वरित कॉफी ब्रेक के लिए एक उपकरण छोड़ सकता है। इस बीच, एक हमलावर USB जैसा उपकरण प्लग इन करता है और मशीन पर सभी रहस्यों के साथ दूर चला जाता है या मैलवेयर इंजेक्ट करता है जो हमलावर को PC पर पूर्ण रिमोट कंट्रोल देता है, जिसमें लॉक स्क्रीन को बायपास करने की क्षमता शामिल है।
नोट, मेमोरी एक्सेस सुरक्षा 1394/FireWire, PCMCIA, CardBus, या ExpressCard जैसे पुराने पोर्ट के माध्यम से DMA हमलों से रक्षा नहीं करती है।
जांचें कि आपका PC कर्नेल DMA सुरक्षा का समर्थन करता है या नहीं और कर्नेल DMA सुरक्षा आवश्यकताओं के बारे में जानें।
Secured-core PCs में फर्मवेयर सुरक्षा
Secured-core PCs कई सुरक्षा परतों के साथ फर्मवेयर स्तर पर बचाव करते हैं, यह सुनिश्चित करने में मदद करते हैं कि उपकरण हार्डवेयर-नियंत्रित स्थिति में सुरक्षित रूप से लॉन्च होते हैं।
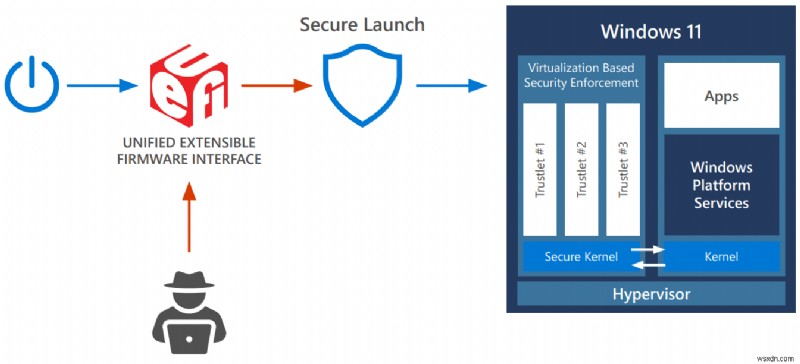
परिष्कृत मैलवेयर हमले आमतौर पर सिस्टम पर "बूटकिट्स" या "रूटकिट्स" इंस्टॉल करने का प्रयास करते हैं ताकि पता लगाने से बचा जा सके और दृढ़ता प्राप्त की जा सके। यह दुर्भावनापूर्ण सॉफ्टवेयर Windows लोड होने से पहले फर्मवेयर स्तर पर चल सकता है, या Windows बूट प्रक्रिया के दौरान ही, सिस्टम को उच्चतम स्तर के विशेषाधिकार के साथ शुरू करने में सक्षम बनाता है। क्योंकि Windows में महत्वपूर्ण सबसिस्टम वर्चुअलाइजेशन-आधारित सुरक्षा का लाभ उठाते हैं, हाइपरवाइजर की रक्षा करना तेजी से महत्वपूर्ण हो जाता है। यह सुनिश्चित करने के लिए कि कोई अनधिकृत फर्मवेयर या सॉफ्टवेयर Windows बूटलोडर से पहले शुरू नहीं हो सकता, Windows PCs यूनिफाइड एक्सटेंसिबल फर्मवेयर इंटरफेस (UEFI) सिक्योर बूट मानक पर भरोसा करते हैं। सिक्योर बूट यह सुनिश्चित करने में मदद करता है कि केवल विश्वसनीय डिजिटल हस्ताक्षर वाले अधिकृत फर्मवेयर और सॉफ्टवेयर निष्पादित हो सकते हैं। इसके अलावा, सभी बूट घटकों के माप TPM में सुरक्षित रूप से संग्रहीत किए जाते हैं ताकि माप के स्टेटिक रूट ऑफ ट्रस्ट (SRTM) नामक बूट का एक गैर-प्रतिदेय ऑडिट लॉग स्थापित करने में मदद मिल सके।
हजारों PC विक्रेताओं द्वारा कई PC मॉडल विविध UEFI फर्मवेयर घटकों के साथ उत्पादित किए जाने के कारण, बूटअप पर SRTM हस्ताक्षर और माप की एक अविश्वसनीय रूप से बड़ी संख्या होती है जो स्वाभाविक रूप से सिक्योर बूट द्वारा विश्वसनीय होती हैं, जिससे किसी विशेष डिवाइस पर भरोसे को केवल उस तक सीमित करना अधिक चुनौतीपूर्ण हो जाता है जो उस डिवाइस को बूट करने के लिए आवश्यक है। भरोसे को सीमित करने के लिए दो तकनीकें मौजूद हैं: या तो ज्ञात "खराब" SRTM माप की सूची बनाए रखें, जिसे ब्लॉक लिस्ट भी कहा जाता है, जो स्वाभाविक रूप से भंगुर होने की कमी से ग्रस्त है; या ज्ञात "अच्छे" SRTM माप की सूची बनाए रखें, या एक अनुमति सूची, जिसे बड़े पैमाने पर अद्यतन रखना मुश्किल है।
Secured-core PCs में, Windows Defender System Guard Secure Launch इन मुद्दों को डायनामिक रूट ऑफ ट्रस्ट फॉर मेजरमेंट (DRTM) के रूप में जानी जाने वाली तकनीक से संबोधित करता है। DRTM सिस्टम को प्रारंभ में सामान्य UEFI सिक्योर बूट प्रक्रिया का पालन करने देता है, लेकिन Windows लॉन्च होने से पहले सिस्टम एक हार्डवेयर-नियंत्रित विश्वसनीय स्थिति में प्रवेश करता है जो CPU(s) को हार्डवेयर सुरक्षित कोड पथ पर मजबूर करता है। यदि कोई मैलवेयर रूटकिट/बूटकिट UEFI सिक्योर बूट को बायपास कर चुका है और मेमोरी में निवासी था, तो DRTM इसे वर्चुअलाइजेशन-आधारित सुरक्षा वातावरण द्वारा संरक्षित रहस्यों और महत्वपूर्ण कोड तक पहुंचने से रोकेगा। सिस्टम मैनेजमेंट मोड (SMM) अलगाव DRTM द्वारा प्रदान की गई सुरक्षा को पूरक करता है, जिससे SMM से हमले की सतह को कम करने में मदद मिलती है, जो x86-आधारित प्रोसेसर में एक निष्पादन मोड है जो हाइपरवाइजर की तुलना में उच्च प्रभावी विशेषाधिकार पर चलता है। Intel और AMD जैसे सिलिकॉन प्रदाताओं द्वारा प्रदान की गई क्षमताओं पर भरोसा करते हुए, SMM अलगाव नीतियों को लागू करता है जो प्रतिबंधों को लागू करती हैं जैसे SMM कोड को OS मेमोरी एक्सेस करने से रोकना। एक सिस्टम पर प्रभावी SMM अलगाव नीति को दूरस्थ सत्यापन सेवा को भी विश्वसनीय रूप से प्रदान किया जा सकता है।8
ऑपरेटिंग सिस्टम सुरक्षा
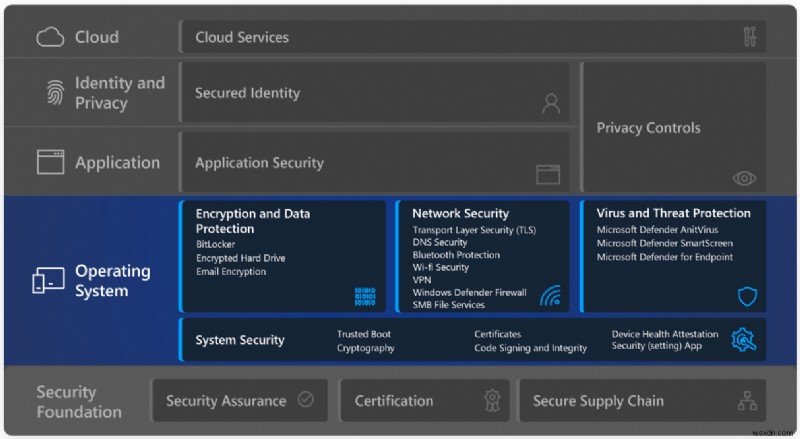
हार्डवेयर-आधारित सुरक्षा चिप से क्लाउड सुरक्षा की श्रृंखला में केवल एक कड़ी है। सुरक्षा और गोपनीयता इस बात पर भी निर्भर करती है कि OS आपकी जानकारी और PC की रक्षा करता है जब यह शुरू होता है।
Windows 11 व्यापक सुरक्षा उपायों के साथ अब तक का सबसे सुरक्षित Windows है जो OS में आपको सुरक्षित रखने में मदद करने के लिए डिज़ाइन किए गए हैं। इन उपायों में अंतर्निहित उन्नत एन्क्रिप्शन और डेटा सुरक्षा, मजबूत नेटवर्क और सिस्टम सुरक्षा, और लगातार विकसित हो रहे वायरस और खतरों के खिलाफ बुद्धिमान सुरक्षा उपाय शामिल हैं। Windows 11 OS सुरक्षा के साथ बॉक्स से बाहर अंतर्निहित हार्डवेयर सुरक्षा को बढ़ाता है ताकि आपकी योजना, पहचान, और जानकारी को सुरक्षित रखने में मदद मिल सके।
सिस्टम सुरक्षा
Trusted Boot (UEFI Secure Boot + Measured Boot)
ऑपरेटिंग सिस्टम की रक्षा में पहला कदम यह सुनिश्चित करना है कि प्रारंभिक हार्डवेयर और फर्मवेयर बूट अनुक्रमों द्वारा अपने प्रारंभिक बूट अनुक्रमों को सुरक्षित रूप से समाप्त करने के बाद यह सुरक्षित रूप से बूट हो। Secure Boot यूनिफाइड एक्सटेंसिबल फर्मवेयर इंटरफेस (UEFI) के माध्यम से Windows कर्नेल के Trusted Boot अनुक्रम तक एक सुरक्षित और विश्वसनीय पथ बनाता है। UEFI, बूटलोडर, कर्नेल, और एप्लिकेशन वातावरण के बीच बूट अनुक्रम में हस्ताक्षर-प्रवर्तन हैंडशेक द्वारा Windows बूट अनुक्रम पर मैलवेयर हमलों को अवरुद्ध किया जाता है।
जैसे ही PC बूट प्रक्रिया शुरू करता है, यह पहले सत्यापित करेगा कि फर्मवेयर डिजिटली हस्ताक्षरित है, फर्मवेयर रूटकिट्स के जोखिम को कम करता है। Secure Boot तब ऑपरेटिंग सिस्टम से पहले चलने वाले सभी कोड की जांच करता है और OS बूटलोडर के डिजिटल हस्ताक्षर की जांच करता है ताकि यह सुनिश्चित हो सके कि यह Secure Boot नीति द्वारा विश्वसनीय है और इससे छेड़छाड़ नहीं की गई है।
Trusted Boot वहीं से संभालता है जहां Secure Boot छोड़ता है। Windows बूटलोडर Windows कर्नेल के डिजिटल हस्ताक्षर को लोड करने से पहले सत्यापित करता है। Windows कर्नेल, बदले में, Windows स्टार्टअप प्रक्रिया के हर दूसरे घटक को सत्यापित करता है, जिसमें बूट ड्राइवर्स, स्टार्टअप फाइलें, और आपके एंटीमैलवेयर उत्पाद का अर्ली-लॉन्च एंटीमैलवेयर (ELAM) ड्राइवर शामिल है। यदि इनमें से किसी भी फ़ाइल से छेड़छाड़ की गई है, तो बूटलोडर समस्या का पता लगाता है और भ्रष्ट घटक को लोड करने से इनकार करता है। UEFI, बूटलोडर, कर्नेल, और एप्लिकेशन वातावरण के बीच हस्ताक्षर-प्रवर्तन हैंडशेक द्वारा Windows बूट अनुक्रम पर छेड़छाड़ या मैलवेयर हमलों को अवरुद्ध किया जाता है।
अक्सर, Windows भ्रष्ट घटक को स्वचालित रूप से मरम्मत कर सकता है, Windows की अखंडता को बहाल कर सकता है और PC को सामान्य रूप से शुरू करने की अनुमति दे सकता है।
इन सुविधाओं के बारे में अधिक जानकारी के लिए और वे रूटकिट्स और बूट किट्स को स्टार्टअप के दौरान लोड होने से रोकने में कैसे मदद करते हैं, सिक्योर द Windows बूट प्रक्रिया देखें।
Windows 11 को सभी PCs को यूनिफाइड एक्सटेंसिबल फर्मवेयर इंटरफेस (UEFI) के सिक्योर बूट फीचर का उपयोग करने की आवश्यकता है।
क्रिप्टोग्राफी
क्रिप्टोग्राफी उपयोगकर्ता और सिस्टम डेटा की रक्षा के लिए एक गणितीय प्रक्रिया है, उदाहरण के लिए, डेटा को एन्क्रिप्ट करके ताकि केवल एक विशिष्ट प्राप्तकर्ता इसे उस कुंजी का उपयोग करके पढ़ सके जो केवल उस प्राप्तकर्ता के पास है। क्रिप्टोग्राफी गोपनीयता का आधार है ताकि इच्छित प्राप्तकर्ता के अलावा कोई भी डेटा न पढ़ सके, डेटा के छेड़छाड़ से मुक्त होने को सुनिश्चित करने के लिए अखंडता जांच प्रदान करता है, और पहचान सत्यापित करने के लिए प्रमाणीकरण प्रदान करता है ताकि संचार सुरक्षित हो। Windows में क्रिप्टोग्राफी स्टैक चिप से क्लाउड तक फैला हुआ है जो Windows, एप्लिकेशन, और सेवाओं को सिस्टम और उपयोगकर्ता रहस्यों की रक्षा करने में सक्षम बनाता है।
Windows 11 पर क्रिप्टोग्राफी फेडरल इंफॉर्मेशन प्रोसेसिंग स्टैंडर्ड (FIPS) 140 प्रमाणीकरण के अधीन है। FIPS 140 प्रमाणीकरण यह सुनिश्चित करता है कि अमेरिकी सरकार द्वारा अनुमोदित एल्गोरिदम सही ढंग से लागू किए गए हैं (जिसमें हस्ताक्षर के लिए RSA, कुंजी समझौते के लिए NIST कर्व्स के साथ ECDH, सममित एन्क्रिप्शन के लिए AES, और हैशिंग के लिए SHA2 शामिल हैं), मॉड्यूल अखंडता का परीक्षण करता है यह साबित करने के लिए कि कोई छेड़छाड़ नहीं हुई है, और एन्ट्रॉपी स्रोतों के लिए यादृच्छिकता साबित करता है।
Windows क्रिप्टोग्राफिक मॉड्यूल निम्न-स्तरीय प्राइमेटिव प्रदान करते हैं जैसे:
- यादृच्छिक संख्या जनरेटर (RNG)
- AES 128/256 के लिए समर्थन XTS, ECB, CBC, CFB, CCM, GCM ऑपरेशन मोड के साथ; RSA और DSA 2048, 3072, और 4096 कुंजी आकार; ECDSA कर्व्स P-256, P-384, P-521 पर
- हैशिंग (SHA1, SHA-256, SHA-384, और SHA-512 के लिए समर्थन)
- हस्ताक्षर और सत्यापन (OAEP, PSS, PKCS1 के लिए पैडिंग समर्थन)
- कुंजी समझौता और कुंजी व्युत्पत्ति (NIST-मानक प्राइम कर्व्स P-256, P-384, P-521 पर ECDH और HKDF के लिए समर्थन)
ये Windows पर क्रिप्टो API (CAPI) और क्रिप्टोग्राफी नेक्स्ट जनरेशन API (CNG) के माध्यम से मूल रूप से उजागर होते हैं जो Microsoft के ओपन-सोर्स क्रिप्टोग्राफिक लाइब्रेरी SymCrypt द्वारा संचालित है। एप्लिकेशन डेवलपर इन APIs का उपयोग निम्न-स्तरीय क्रिप्टोग्राफिक ऑपरेशन (BCrypt), कुंजी भंडारण ऑपरेशन (NCrypt), स्थिर डेटा सुरक्षा (DPAPI), और सुरक्षित रूप से रहस्य साझा करने (DPAPI-NG) के लिए कर सकते हैं।
प्रमाणपत्र
Windows प्रमाणपत्रों को संचालित और प्रबंधित करने के लिए कई APIs प्रदान करता है। प्रमाणपत्र सार्वजनिक कुंजी अवसंरचना (PKI) के लिए महत्वपूर्ण हैं क्योंकि वे जानकारी की सुरक्षा और प्रमाणीकरण के साधन प्रदान करते हैं। प्रमाणपत्र इलेक्ट्रॉनिक दस्तावेज हैं, जो X.509v3 स्वरूपण मानक के अनुरूप हैं, जिनका उपयोग सार्वजनिक कुंजी के स्वामित्व का दावा करने के लिए किया जाता है। सार्वजनिक कुंजियों का उपयोग सर्वर और क्लाइंट पहचान साबित करने, कोड अखंडता मान्य करने, और सुरक्षित ईमेल में उपयोग करने के लिए किया जाता है। Windows उपयोगकर्ताओं को Group Policy के साथ Active Directory में प्रमाणपत्रों को स्वचालित रूप से नामांकित और नवीनीकृत करने की क्षमता प्रदान करता है ताकि प्रमाणपत्र समाप्ति या गलत विन्यास के कारण संभावित आउटेज के जोखिम को कम किया जा सके। Windows एक स्वचालित अद्यतन तंत्र के माध्यम से प्रमाणपत्रों को मान्य करता है जो साप्ताहिक रूप से प्रमाणपत्र ट्रस्ट सूचियों (CTL) को डाउनलोड करता है। विश्वसनीय रूट प्रमाणपत्रों का उपयोग एप्लिकेशन द्वारा भरोसेमंद PKI पदानुक्रम और डिजिटल प्रमाणपत्रों के संदर्भ के लिए किया जाता है। विश्वसनीय और अविश्वसनीय प्रमाणपत्रों की सूची CTL में संग्रहीत होती है और Microsoft थर्ड-पार्टी रूट प्रोग्राम द्वारा अद्यतन की जा सकती है। Microsoft थर्ड-पार्टी रूट प्रोग्राम में रूट्स को वार्षिक ऑडिट के माध्यम से नियंत्रित किया जाता है ताकि उद्योग मानकों के अनुपालन को सुनिश्चित किया जा सके। प्रमाणपत्र निरस्तीकरण के लिए, एक प्रमाणपत्र को अस्वीकृत CTL में एक अविश्वसनीय प्रमाणपत्र के रूप में जोड़ा जाता है जिसे दैनिक डाउनलोड किया जाता है जिससे अविश्वसनीय प्रमाणपत्र उपयोगकर्ता उपकरणों पर विश्व स्तर पर तुरंत निरस्त हो जाता है।
Windows एंटरप्राइज प्रमाणपत्र पिनिंग भी प्रदान करता है ताकि आंतरिक डोमेन नामों को अवांछित प्रमाणपत्रों से चेनिंग से बचाकर मैन-इन-द-मिडल हमलों को कम करने में मदद मिल सके। एक वेब एप्लिकेशन के सर्वर प्रमाणीकरण प्रमाणपत्र श्रृंखला की जांच की जाती है ताकि यह सुनिश्चित हो सके कि यह प्रमाणपत्रों के एक प्रतिबंधित सेट से मेल खाता है। कोई भी वेब एप्लिकेशन जो नाम बेमेल ट्रिगर करता है, इवेंट लॉगिंग शुरू करेगा और Microsoft Edge या Internet Explorer से उपयोगकर्ता पहुंच को रोकेगा।
कोड हस्ताक्षर और अखंडता
कोड हस्ताक्षर, जबकि स्वयं एक सुरक्षा सुविधा नहीं है, Windows प्लेटफॉर्म पर फर्मवेयर, ड्राइवर्स, और सॉफ्टवेयर की अखंडता स्थापित करने के लिए अभिन्न है। कोड हस्ताक्षर फ़ाइल के हैश को कोड हस्ताक्षर प्रमाणपत्र के निजी कुंजी भाग के साथ एन्क्रिप्ट करके एक डिजिटल हस्ताक्षर बनाता है और हस्ताक्षर को फ़ाइल में एम्बेड करता है। यह सुनिश्चित करता है कि फ़ाइल से छेड़छाड़ नहीं की गई है, Windows कोड अखंडता प्रक्रिया हस्ताक्षरित फ़ाइल को हस्ताक्षर को डिक्रिप्ट करके फ़ाइल की अखंडता की जांच करके और पुष्टि करके सत्यापित करती है कि यह एक प्रतिष्ठित प्रकाशक से है।
Microsoft द्वारा लिखित और प्रकाशित सभी सॉफ्टवेयर कोड-हस्ताक्षरित हैं ताकि यह स्थापित किया जा सके कि Windows और Microsoft कोड में अखंडता, प्रामाणिकता, और सकारात्मक प्रतिष्ठा है। कोड हस्ताक्षर है कि Windows अपने स्वयं के कोड को बाहरी रचनाकारों से कैसे अलग कर सकता है और कोड को उपयोगकर्ता उपकरणों तक पहुंचाए जाने पर छेड़छाड़ को रोकता है।
डिजिटल हस्ताक्षर का मूल्यांकन Windows बूट कोड, Windows कर्नेल कोड, और Windows यूजर-मोड एप्लिकेशन पर Windows वातावरण में किया जाता है। Secure Boot और कोड अखंडता बूटलोडर्स, ऑप्शन ROMs, और अन्य बूट घटकों पर हस्ताक्षर को सत्यापित करते हैं, ताकि यह सुनिश्चित हो सके कि यह विश्वसनीय है और प्रतिष्ठित प्रकाशकों से है। Microsoft द्वारा उत्पादित नहीं किए गए ड्राइवर्स के लिए, एक्सटर्नल कर्नेल कोड अखंडता कर्नेल ड्राइवर्स पर हस्ताक्षर को सत्यापित करती है और आवश्यक है कि ड्राइवर्स Windows द्वारा हस्ताक्षरित हों या Windows हार्डवेयर संगतता कार्यक्रम (WHCP) द्वारा प्रमाणित हों। यह प्रोग्राम बाहरी रूप से उत्पादित ड्राइवर्स का हार्डवेयर और Windows संगतता के लिए परीक्षण करता है और सुनिश्चित करता है कि वे मैलवेयर-मुक्त हैं। अंत में, यूजर-मोड कोड, एप्लिकेशन, Appx/MSIX पैकेज्ड ऐप्स, Windows OS घटक अपडेट, ड्राइवर इंस्टॉल पैकेज, और उनके हस्ताक्षर, WinVerifyTrust द्वारा मूल्यांकन किए जाते हैं जो क्रिप्टो API पर निर्भर करता है। इन हस्ताक्षरों को यह पुष्टि करके सत्यापित किया जाता है कि वे Microsoft थर्ड-पार्टी रूट प्रोग्राम CTL में हैं, और इस प्रकार विश्वसनीय हैं और प्रमाणपत्र प्राधिकरण द्वारा निरस्त नहीं किए गए हैं।
डिवाइस स्वास्थ्य सत्यापन
डिवाइस स्वास्थ्य सत्यापन और सशर्त पहुंच का उपयोग कॉर्पोरेट संसाधनों तक पहुंच प्रदान करने के लिए किया जाता है। यह एक Zero Trust प्रतिमान को सुदृढ़ करने में मदद करता है जो एंटरप्राइज़ बचाव को स्थिर, नेटवर्क-आधारित परिधि से उपयोगकर्ताओं, संपत्तियों, और संसाधनों पर ध्यान केंद्रित करने के लिए ले जाता है।
सशर्त पहुंच पहचान संकेतों का मूल्यांकन करती है ताकि यह पुष्टि हो सके कि उपयोगकर्ता वे हैं जो वे कहते हैं कि वे हैं इससे पहले कि उन्हें कॉर्पोरेट संसाधनों तक पहुंच प्रदान की जाए। Windows 11 रिमोट सत्यापन का समर्थन करता है ताकि यह पुष्टि करने में मदद मिल सके कि उपकरण अच्छी स्थिति में हैं और उनसे छेड़छाड़ नहीं की गई है। यह उपयोगकर्ताओं को कॉर्पोरेट संसाधनों तक पहुंचने में मदद करता है चाहे वे कार्यालय में हों, घर पर, या जब वे यात्रा कर रहे हों।
फर्मवेयर, बूट प्रक्रिया, और सॉफ्टवेयर के बारे में जानकारी, जो सुरक्षा को-प्रोसेसर (TPM) में क्रिप्टोग्राफिक रूप से संग्रहीत है, का उपयोग डिवाइस की सुरक्षा स्थिति को मान्य करने के लिए किया जाता है। सत्यापन विश्वास का आश्वासन प्रदान करता है क्योंकि यह आवश्यक घटकों की पहचान और स्थिति को सत्यापित कर सकता है और यह कि डिवाइस, फर्मवेयर, और बूट प्रक्रिया को बदला नहीं गया है। यह क्षमता संगठनों को विश्वास के साथ पहुंच प्रबंधित करने में मदद करती है। एक बार डिवाइस सत्यापित हो जाने पर, इसे संसाधनों तक पहुंच प्रदान की जा सकती है।
डिवाइस स्वास्थ्य सत्यापन निर्धारित करता है:
- यदि डिवाइस पर भरोसा किया जा सकता है। यह एक सुरक्षित रूट-ऑफ-ट्रस्ट, या TPM की मदद से निर्धारित किया जाता है। डिवाइस सत्यापित कर सकते हैं कि TPM सक्षम है और सत्यापन प्रवाह में है।
- यदि OS सही ढंग से बूट हुआ। कई सुरक्षा जोखिम बूट प्रक्रिया के दौरान उभर सकते हैं क्योंकि यह पूरे सिस्टम का सबसे विशेषाधिकार प्राप्त घटक हो सकता है।
- यदि OS में सुरक्षा सुविधाओं का सही सेट सक्षम है।
Windows में उपयोगकर्ताओं को मैलवेयर और हमलों से बचाने में मदद करने के लिए कई सुरक्षा विशेषताएं शामिल हैं। हालांकि, सुरक्षा घटक केवल तभी विश्वसनीय होते हैं जब प्लेटफॉर्म अपेक्षा के अनुरूप बूट होता है और उससे छेड़छाड़ नहीं की गई थी। जैसा कि ऊपर उल्लेख किया गया है, Windows यूनिफाइड एक्सटेंसिबल फर्मवेयर इंटरफेस (UEFI) सिक्योर बूट, ELAM, DRTM, Trusted Boot, और अन्य निम्न-स्तरीय हार्डवेयर और फर्मवेयर सुरक्षा सुविधाओं पर निर्भर करता है ताकि आपके PC को हमलों से बचाया जा सके। जिस क्षण आप अपने PC को पावर ऑन करते हैं, उस क्षण से जब तक आपका एंटी-मैलवेयर शुरू नहीं होता, Windows उपयुक्त हार्डवेयर कॉन्फ़िगरेशन के साथ समर्थित होता है जो आपको सुरक्षित रखने में मदद करता है। मापा और Trusted बूट, बूटलोडर्स और BIOS द्वारा लागू, बूट के प्रत्येक चरण को श्रृंखलाबद्ध तरीके से सत्यापित और क्रिप्टोग्राफिक रूप से रिकॉर्ड करता है। ये घटनाएं TPM से बंधी होती हैं जो हार्डवेयर रूट ऑफ ट्रस्ट के रूप में कार्य करता है। रिमोट सत्यापन वह तंत्र है जिसके द्वारा इन घटनाओं को पढ़ा जाता है और एक सेवा द्वारा सत्यापित किया जाता है ताकि एक सत्यापन योग्य, निष्पक्ष, और छेड़छाड़-प्रतिरोधी रिपोर्ट प्रदान की जा सके। रिमोट सत्यापन आपके सिस्टम के बूट का विश्वसनीय ऑडिटर है, जिससे भरोसा करने वाले पक्ष डिवाइस और इसकी सुरक्षा पर भरोसा कर सकते हैं। एक उदाहरण के रूप में, Microsoft Intune Microsoft Azure Attestation के साथ एकीकृत होता है ताकि Windows डिवाइस स्वास्थ्य की व्यापक समीक्षा की जा सके और इस जानकारी को AAD सशर्त पहुंच से जोड़ा जा सके। यह एकीकरण Zero Trust समाधानों के लिए महत्वपूर्ण है जो एक अविश्वसनीय डिवाइस पर भरोसा बांधने में मदद करते हैं।
Windows डिवाइस पर सत्यापन और Zero Trust में शामिल चरणों का सारांश निम्नानुसार है:
- बूट प्रक्रिया के प्रत्येक चरण के दौरान, जैसे फ़ाइल लोड, विशेष चर का अद्यतन, और बहुत कुछ, फ़ाइल हैश और हस्ताक्षर जैसी जानकारी TPM प्लेटफ़ॉर्म कॉन्फ़िगरेशन रजिस्टर (PCRs) में मापी जाती है। माप Trusted Computing Group विनिर्देश द्वारा बंधे होते हैं जो निर्धारित करता है कि कौन सी घटनाएं रिकॉर्ड की जा सकती हैं और प्रत्येक घटना का प्रारूप।
- एक बार Windows बूट हो जाने पर, सत्यापनकर्ता (या वेरिफायर) TPM से उसके PCRs में संग्रहीत माप के साथ मापा बूट लॉग प्राप्त करने का अनुरोध करता है। साथ में ये सत्यापन साक्ष्य बनाते हैं जो Microsoft Azure Attestation Service को भेजे जाते हैं।
- TPM को चिपसेट पर उपलब्ध कुंजियों/क्रिप्टोग्राफिक सामग्री का उपयोग करके Azure सर्टिफिकेट सेवा के साथ सत्यापित किया जाता है।
- उपरोक्त जानकारी Azure Attestation सेवा को भेजी जाती है ताकि यह सत्यापित किया जा सके कि डिवाइस सुरक्षित है।
Microsoft Intune Microsoft Azure Attestation के साथ एकीकृत होता है ताकि Windows डिवाइस स्वास्थ्य की व्यापक समीक्षा की जा सके और इस जानकारी को AAD सशर्त पहुंच से जोड़ा जा सके – Microsoft Azure Attestation Service अनुभाग देखें। यह एकीकरण Zero Trust समाधानों के लिए महत्वपूर्ण है जो एक अविश्वसनीय डिवाइस पर भरोसा बांधने में मदद करते हैं।
Windows सुरक्षा नीति सेटिंग्स और ऑडिटिंग
सुरक्षा नीति सेटिंग्स आपकी समग्र सुरक्षा रणनीति का एक महत्वपूर्ण हिस्सा हैं। Windows एक मजबूत सेट सुरक्षा सेटिंग नीतियां प्रदान करता है जिनका उपयोग IT प्रशासक Windows उपकरणों और आपके संगठन में अन्य संसाधनों की रक्षा में मदद के लिए कर सकते हैं। सुरक्षा सेटिंग्स नीतियां वे नियम हैं जिन्हें आप एक डिवाइस पर, या कई उपकरणों पर, कॉन्फ़िगर कर सकते हैं ताकि नियंत्रित किया जा सके:
- नेटवर्क या डिवाइस पर उपयोगकर्ता प्रमाणीकरण।
- संसाधन जिन तक उपयोगकर्ताओं को पहुंचने की अनुमति है।
- क्या किसी उपयोगकर्ता या समूह के कार्यों को इवेंट लॉग में रिकॉर्ड करना है।
- किसी समूह में सदस्यता।
सुरक्षा ऑडिटिंग सबसे शक्तिशाली उपकरणों में से एक है जिसका उपयोग आप अपने नेटवर्क और संपत्तियों की अखंडता बनाए रखने के लिए कर सकते हैं। ऑडिटिंग हमलों, नेटवर्क कमजोरियों, और उन लक्ष्यों के खिलाफ हमलों की पहचान करने में मदद कर सकता है जिन्हें आप उच्च मूल्य मानते हैं। ऑडिटिंग हमलों, नेटवर्क कमजोरियों, और उन लक्ष्यों के खिलाफ हमलों की पहचान करने में मदद कर सकता है जिन्हें आप उच्च मूल्य मानते हैं। आप अपनी संगठन की आवश्यकताओं के अनुरूप एक ऑडिट नीति बनाने के लिए सुरक्षा-संबंधी घटनाओं की श्रेणियों को निर्दिष्ट कर सकते हैं।
Windows पहली बार इंस्टॉल होने पर सभी ऑडिटिंग श्रेणियां अक्षम होती हैं। उन्हें सक्षम करने से पहले, एक प्रभावी सुरक्षा ऑडिटिंग नीति बनाने के लिए इन चरणों का पालन करें:
- अपने सबसे महत्वपूर्ण संसाधनों और गतिविधियों की पहचान करें।
- उन्हें ट्रैक करने के लिए आवश्यक ऑडिट सेटिंग्स की पहचान करें।
- प्रत्येक संसाधन या सेटिंग से जुड़े फायदे और संभावित लागतों का आकलन करें।
- अपने विकल्पों को मान्य करने के लिए इन सेटिंग्स का परीक्षण करें।
- अपनी ऑडिट नीति को तैनात करने और प्रबंधित करने की योजना विकसित करें।
Windows सुरक्षा ऐप
डिवाइस सुरक्षा और स्वास्थ्य की दृश्यता और जागरूकता किसी भी कार्रवाई के लिए महत्वपूर्ण है। सेटिंग्स में पाया जाने वाला Windows अंतर्निहित सुरक्षा एप्लिकेशन आपके डिवाइस की सुरक्षा स्थिति और स्वास्थ्य का एक नज़र में दृश्य प्रदान करता है। ये अंतर्दृष्टि आपको मुद्दों की पहचान करने और यह सुनिश्चित करने के लिए कार्रवाई करने में मदद करती हैं कि आप सुरक्षित हैं। आप अपने वायरस और खतरे की सुरक्षा, फ़ायरवॉल और नेटवर्क सुरक्षा, डिवाइस सुरक्षा नियंत्रण, और बहुत कुछ की स्थिति को तुरंत देख सकते हैं।
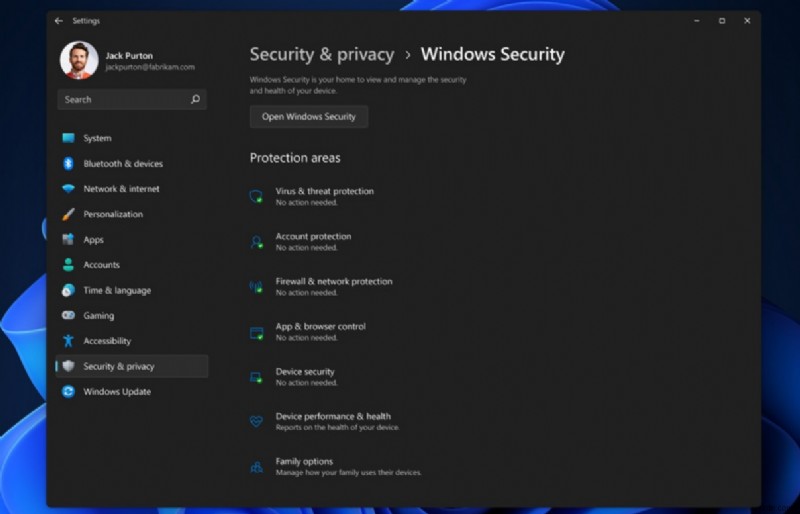
Windows सुरक्षा ऐप के बारे में अधिक जानें।
एन्क्रिप्शन और डेटा सुरक्षा
जब लोग अपने PCs के साथ यात्रा करते हैं, तो उनकी गोपनीय जानकारी उनके साथ यात्रा करती है। जहां भी गोपनीय डेटा संग्रहीत होता है, उसे अनधिकृत पहुंच से संरक्षित किया जाना चाहिए, चाहे भौतिक उपकरण चोरी के माध्यम से या दुर्भावनापूर्ण एप्लिकेशन से।
BitLocker
BitLocker ड्राइव एन्क्रिप्शन एक डेटा सुरक्षा सुविधा है जो ऑपरेटिंग सिस्टम के साथ एकीकृत होती है और खोए, चोरी, या अनुचित तरीके से डीकमीशन किए गए कंप्यूटरों से डेटा चोरी या एक्सपोजर के खतरों को संबोधित करती है। BitLocker डेटा को वॉल्यूम पर एन्क्रिप्ट करने के लिए 128-बिट या 256-बिट कुंजी लंबाई के साथ XTS या CBC ऑपरेशन मोड में AES एल्गोरिदम का उपयोग करता है। Microsoft OneDrive या Azure6 पर क्लाउड स्टोरेज का उपयोग रिकवरी कुंजी सामग्री को सहेजने के लिए किया जा सकता है। BitLocker को किसी भी MDM समाधान जैसे Microsoft Intune6 द्वारा कॉन्फ़िगरेशन सर्विस प्रोवाइडर (CSP) का उपयोग करके प्रबंधित किया जा सकता है।
BitLocker OS, फिक्स्ड डेटा, और रिमूवेबल डेटा ड्राइव के लिए एन्क्रिप्शन प्रदान करता है, हार्डवेयर सुरक्षा टेस्ट इंटरफेस (HSTI), Modern Standby, UEFI Secure Boot और TPM जैसी तकनीकों का लाभ उठाता है। Windows मौजूदा विकल्पों में सुधार करके और नई रणनीतियां प्रदान करके लगातार डेटा सुरक्षा में सुधार करता है।
एन्क्रिप्टेड हार्ड ड्राइव
एन्क्रिप्टेड हार्ड ड्राइव BitLocker ड्राइव एन्क्रिप्शन द्वारा प्रदान की गई तेजी से एन्क्रिप्शन का उपयोग करके डेटा सुरक्षा और प्रबंधन को बढ़ाता है।
क्रिप्टोग्राफिक ऑपरेशन को हार्डवेयर पर ऑफलोड करके, एन्क्रिप्टेड हार्ड ड्राइव BitLocker प्रदर्शन बढ़ाते हैं और CPU उपयोग और बिजली की खपत को कम करते हैं। क्योंकि एन्क्रिप्टेड हार्ड ड्राइव डेटा को तेजी से एन्क्रिप्ट करते हैं, BitLocker तैनाती को एंटरप्राइज उपकरणों में थोड़ा या बिना उत्पादकता पर प्रभाव के विस्तारित किया जा सकता है।
एन्क्रिप्टेड हार्ड ड्राइव प्रदान करते हैं:
- बेहतर प्रदर्शन: ड्राइव कंट्रोलर में एकीकृत एन्क्रिप्शन हार्डवेयर, ड्राइव को बिना प्रदर्शन गिरावट के पूर्ण डेटा दर पर संचालित करने की अनुमति देता है।
- हार्डवेयर में मजबूत सुरक्षा: एन्क्रिप्शन हमेशा "चालू" रहता है और एन्क्रिप्शन के लिए कुंजियां कभी हार्ड ड्राइव नहीं छोड़तीं। उपयोगकर्ता प्रमाणीकरण ड्राइव द्वारा किया जाता है इससे पहले कि यह अनलॉक होगा, ऑपरेटिंग सिस्टम से स्वतंत्र रूप से।
- उपयोग में आसानी: एन्क्रिप्शन उपयोगकर्ता के लिए पारदर्शी है, और उपयोगकर्ता को इसे सक्षम करने की आवश्यकता नहीं है। एन्क्रिप्टेड हार्ड ड्राइव को ऑन-बोर्ड एन्क्रिप्शन कुंजी का उपयोग करके आसानी से मिटाया जा सकता है; ड्राइव पर डेटा को फिर से एन्क्रिप्ट करने की कोई आवश्यकता नहीं है।
- स्वामित्व की कम लागत: एन्क्रिप्शन कुंजियों को प्रबंधित करने के लिए नए बुनियादी ढांचे की कोई आवश्यकता नहीं है, क्योंकि BitLocker आपके मौजूदा बुनियादी ढांचे का उपयोग रिकवरी जानकारी संग्रहीत करने के लिए करता है। आपका उपकरण अधिक कुशलता से संचालित होता है क्योंकि प्रोसेसर चक्रों को एन्क्रिप्शन प्रक्रिया के लिए उपयोग करने की आवश्यकता नहीं होती है।
एन्क्रिप्टेड हार्ड ड्राइव हार्ड ड्राइव का एक नया वर्ग है जो हार्डवेयर स्तर पर सेल्फ-एन्क्रिप्टेड हैं और पूर्ण डिस्क हार्डवेयर एन्क्रिप्शन की अनुमति देते हैं।
ईमेल एन्क्रिप्शन
ईमेल एन्क्रिप्शन (जिसे Windows S/MIME भी कहा जाता है), उपयोगकर्ताओं को आउटगोइंग ईमेल संदेशों और अटैचमेंट को एन्क्रिप्ट करने में सक्षम बनाता है, ताकि केवल डिजिटल पहचान (ID) वाले इच्छित प्राप्तकर्ता – जिसे प्रमाणपत्र भी कहा जाता है – उन्हें पढ़ सकें। उपयोगकर्ता किसी संदेश को डिजिटली हस्ताक्षर कर सकते हैं, जो प्रेषक की पहचान सत्यापित करता है और सुनिश्चित करता है कि संदेश से छेड़छाड़ नहीं की गई है। ये एन्क्रिप्टेड संदेश किसी उपयोगकर्ता द्वारा उनके संगठन के भीतर लोगों के साथ-साथ बाहरी संपर्कों को भेजे जा सकते हैं यदि उनके पास उनके एन्क्रिप्शन प्रमाणपत्र हैं। हालांकि, Windows 10 Mail ऐप का उपयोग करने वाले प्राप्तकर्ता केवल तभी एन्क्रिप्टेड संदेश पढ़ सकते हैं यदि संदेश उनके Exchange खाते पर प्राप्त होता है और उनके पास संबंधित डिक्रिप्शन कुंजियां हैं।
एन्क्रिप्टेड संदेश केवल उन प्राप्तकर्ताओं द्वारा पढ़े जा सकते हैं जिनके पास प्रमाणपत्र है। यदि कोई एन्क्रिप्टेड संदेश उन प्राप्तकर्ताओं को भेजा जाता है जिनके एन्क्रिप्शन प्रमाणपत्र उपलब्ध नहीं हैं, तो ऐप आपको ईमेल भेजने से पहले उन प्राप्तकर्ताओं को हटाने के लिए संकेत देगा।
Windows के लिए S/MIME कॉन्फ़िगर करने के बारे में अधिक जानें।
नेटवर्क सुरक्षा
Windows 11 नेटवर्किंग सुरक्षा के लिए बार को बढ़ाता है, सुधारों की एक विस्तृत श्रृंखला लाकर, लोगों को लगभग कहीं से भी आत्मविश्वास के साथ काम करने, सीखने और खेलने में मदद करता है। नए DNS और TLS प्रोटोकॉल संस्करण एप्लिकेशन, वेब सेवाओं, और Zero Trust नेटवर्किंग के लिए आवश्यक एंड-टू-एंड सुरक्षा को मजबूत करते हैं। फ़ाइल एक्सेस SMB over QUIC के साथ एक अविश्वसनीय नेटवर्क परिदृश्य के साथ-साथ नई एन्क्रिप्शन और हस्ताक्षर क्षमताओं को जोड़ता है। Wi-Fi और ब्लूटूथ प्रगति अन्य उपकरणों के कनेक्शन में अधिक विश्वास प्रदान करती है। VPN और Windows Defender Firewall प्लेटफॉर्म आसानी से कॉन्फ़िगर करने और जल्दी से डीबग करने के नए तरीके लाते हैं, यह सुनिश्चित करते हुए कि IT प्रशासक और थर्ड-पार्टी सॉफ्टवेयर अधिक प्रभावी हैं।
ट्रांसपोर्ट लेयर सिक्योरिटी (TLS)
ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) इंटरनेट का सबसे तैनात सुरक्षा प्रोटोकॉल है, जो दो एंडपॉइंट्स के बीच एक सुरक्षित संचार चैनल प्रदान करने के लिए डेटा को एन्क्रिप्ट करता है। Windows डिफ़ॉल्ट रूप से नवीनतम प्रोटोकॉल संस्करणों और मजबूत सिफर सूट को प्राथमिकता देता है और क्लाइंट प्रमाणीकरण जैसे उन्नत सर्वर सुरक्षा के लिए, या बेहतर एप्लिकेशन प्रदर्शन के लिए सत्र पुनरारंभ जैसे एक्सटेंशन एप्लिकेशन का एक पूरा सूट प्रदान करता है।
TLS 1.3 प्रोटोकॉल का नवीनतम संस्करण है और Windows 11 में डिफ़ॉल्ट रूप से सक्षम है। यह संस्करण अप्रचलित क्रिप्टोग्राफिक एल्गोरिदम को समाप्त करता है, पुराने संस्करणों पर सुरक्षा बढ़ाता है, और हैंडशेक को जितना संभव हो उतना एन्क्रिप्ट करने का लक्ष्य रखता है। हैंडशेक औसतन प्रति कनेक्शन एक कम राउंड ट्रिप के साथ अधिक प्रदर्शनकारी है और केवल पांच मजबूत सिफर सूट का समर्थन करता है जो परफेक्ट फॉरवर्ड सेक्रेसी और कम परिचालन जोखिम प्रदान करते हैं। Windows 11 पर TLS 1.3 (या Windows घटक जो इसका समर्थन करते हैं, जिसमें HTTP.SYS, WinInet, .NET, MsQUIC, और अधिक शामिल हैं) का उपयोग करने वाले ग्राहकों को उनके एन्क्रिप्टेड ऑनलाइन कनेक्शन के लिए अधिक गोपनीयता और कम विलंबता मिलेगी। ध्यान दें कि यदि कनेक्शन के किसी भी तरफ क्लाइंट या सर्वर एप्लिकेशन TLS 1.3 का समर्थन नहीं करता है, तो Windows TLS 1.2 पर वापस आ जाएगा।
DNS सुरक्षा
Windows 11 में, Windows DNS क्लाइंट DNS over HTTPS का समर्थन करता है, एक एन्क्रिप्टेड DNS प्रोटोकॉल। यह प्रशासकों को यह सुनिश्चित करने की अनुमति देता है कि उनके उपकरण ऑन-पाथ हमलावरों से अपने नाम क्वेरी की रक्षा करते हैं, चाहे वे निष्क्रिय पर्यवेक्षक हों जो ब्राउज़िंग व्यवहार लॉग कर रहे हों या सक्रिय हमलावर हों जो क्लाइंट्स को दुर्भावनापूर्ण साइटों पर रीडायरेक्ट करने का प्रयास कर रहे हों। एक Zero Trust मॉडल में जहां नेटवर्क सीमा में कोई भरोसा नहीं रखा जाता है, एक विश्वसनीय नाम रिज़ॉल्वर से सुरक्षित कनेक्शन आवश्यक है।
Windows 11 Group Policy के साथ-साथ प्रोग्रामेटिक नियंत्रण प्रदान करता है ताकि DNS over HTTP व्यवहार को कॉन्फ़िगर किया जा सके। परिणामस्वरूप, IT प्रशासक मौजूदा सुरक्षा मॉडल को Zero Trust जैसे नए सुरक्षा मॉडल को अपनाने के लिए विस्तारित कर सकते हैं। DNS over HTTP प्रोटोकॉल को अनिवार्य किया जा सकता है, यह सुनिश्चित करते हुए कि असुरक्षित DNS का उपयोग करने वाले उपकरण नेटवर्क संसाधनों से कनेक्ट होने में विफल रहेंगे। IT प्रशासकों के पास लीगेसी तैनाती के लिए DNS over HTTP का उपयोग न करने का विकल्प भी है जहां नेटवर्क एज उपकरणों पर प्लेन-टेक्स्ट DNS ट्रैफिक का निरीक्षण करने के लिए भरोसा किया जाता है। डिफ़ॉल्ट रूप से, Windows 11 स्थानीय प्रशासक पर छोड़ देगा कि किन रिज़ॉल्वर को DNS over HTTP का उपयोग करना चाहिए।
DNS एन्क्रिप्शन के लिए समर्थन मौजूदा Windows DNS कॉन्फ़िगरेशन के साथ एकीकृत होता है जैसे नेम रिज़ॉल्यूशन पॉलिसी टेबल (NRPT), सिस्टम HOSTS फ़ाइल, साथ ही प्रति नेटवर्क एडाप्टर या नेटवर्क प्रोफ़ाइल निर्दिष्ट रिज़ॉल्वर। एकीकरण Windows 11 को यह सुनिश्चित करने में मदद करता है कि मौजूदा DNS नियंत्रण तंत्र को पीछे किए बिना अधिक DNS सुरक्षा के लाभ प्राप्त हों।
ब्लूटूथ सुरक्षा
Windows से जुड़े ब्लूटूथ उपकरणों की संख्या बढ़ती जा रही है। Windows उपयोगकर्ता अपने ब्लूटूथ हेडसेट, माउस, कीबोर्ड, और अन्य एक्सेसरीज को कनेक्ट करते हैं और स्ट्रीमिंग, उत्पादकता, और गेमिंग का आनंद लेकर अपने दिन-प्रतिदिन के PC अनुभव को बेहतर बनाते हैं। Windows सभी मानक ब्लूटूथ पेयरिंग प्रोटोकॉल का समर्थन करता है, जिसमें क्लासिक और LE सुरक्षित कनेक्शन, सुरक्षित सरल पेयरिंग, और क्लासिक और LE लीगेसी पेयरिंग शामिल हैं। Windows होस्ट-आधारित LE गोपनीयता भी लागू करता है। Windows अपडेट उपयोगकर्ताओं को ब्लूटूथ स्पेशल इंटरेस्ट ग्रुप (SIG) मानक भेद्यता रिपोर्ट के अनुसार, साथ ही ब्लूटूथ कोर उद्योग मानकों द्वारा आवश्यक से परे मुद्दों के अनुसार OS और ड्राइवर सुरक्षा सुविधाओं के साथ अद्यतन रहने में मदद करते हैं। Microsoft दृढ़ता से अनुशंसा करता है कि आप यह भी सुनिश्चित करें कि आपके ब्लूटूथ एक्सेसरीज का फर्मवेयर और/या सॉफ्टवेयर अद्यतन रखा गया है।
IT-प्रबंधित वातावरण में कई ब्लूटूथ नीतियां (MDM, Group Policy, और PowerShell) होती हैं जिन्हें Microsoft Intune जैसे MDM टूल के माध्यम से प्रबंधित किया जा सकता है। आप Windows को अपने संगठन की सुरक्षा आवश्यकताओं का समर्थन करते हुए ब्लूटूथ तकनीक का उपयोग करने के लिए कॉन्फ़िगर कर सकते हैं। उदाहरण के लिए, आप इनपुट और ऑडियो की अनुमति दे सकते हैं जबकि फ़ाइल स्थानांतरण को ब्लॉक कर सकते हैं, एन्क्रिप्शन मानकों को लागू कर सकते हैं, Windows खोज योग्यता को सीमित कर सकते हैं, या सबसे संवेदनशील वातावरण के लिए ब्लूटूथ को पूरी तरह से अक्षम कर सकते हैं।
Wi-Fi कनेक्शन सुरक्षित करना
Windows Wi-Fi Wi-Fi नेटवर्क से कनेक्ट करते समय उद्योग मानकीकृत प्रमाणीकरण और एन्क्रिप्शन विधियों का समर्थन करता है। WPA (Wi-Fi Protected Access) Wi-Fi एलायंस द्वारा विकसित एक सुरक्षा मानक है जो परिष्कृत डेटा एन्क्रिप्शन और बेहतर उपयोगकर्ता प्रमाणीकरण प्रदान करता है। Wi-Fi प्रमाणीकरण के लिए वर्तमान सुरक्षा मानक WPA3 है जो अधिक सुरक्षित और विश्वसनीय कनेक्शन विधि प्रदान करता है और WPA2 और पुराने सुरक्षा प्रोटोकॉल को प्रतिस्थापित करता है। अपॉर्चुनिस्टिक वायरलेस एन्क्रिप्शन (OWE) एक तकनीक है जो वायरलेस उपकरणों को सार्वजनिक Wi-Fi हॉटस्पॉट्स पर एन्क्रिप्टेड कनेक्शन स्थापित करने की अनुमति देती है।
Windows 11 में WPA3 समर्थित है (WPA3 Personal और WPA3 Enterprise 192-बिट Suite B) साथ ही Wi-Fi हॉटस्पॉट्स से कनेक्ट करते समय अधिक सुरक्षा के लिए OWE कार्यान्वयन। Windows 11 WPA3 सुरक्षा के अतिरिक्त तत्वों को सक्षम करके Wi-Fi सुरक्षा को बढ़ाता है जैसे नया H2E प्रोटोकॉल और WPA3 Enterprise समर्थन जिसमें उन्नत सर्वर सर्ट सत्यापन और EAP-TLS प्रमाणीकरण के लिए TLS1.3 शामिल है। Windows 11 Microsoft भागीदारों को नए उपकरणों पर सर्वश्रेष्ठ प्लेटफॉर्म सुरक्षा लाने की क्षमता प्रदान करता है।
WPA3 अब WFA द्वारा किसी भी Wi-Fi प्रमाणीकरण के लिए अनिवार्य आवश्यकता है।
Windows Defender Firewall
उन्नत सुरक्षा के साथ Windows Defender Firewall एक स्तरित सुरक्षा मॉडल का एक महत्वपूर्ण हिस्सा है। यह होस्ट-आधारित, दो-तरफा नेटवर्क ट्रैफिक फ़िल्टरिंग प्रदान करता है, उन नेटवर्क के प्रकारों के आधार पर स्थानीय डिवाइस में बहने वाले या बाहर जाने वाले अनधिकृत ट्रैफिक को अवरुद्ध करता है जिनसे डिवाइस जुड़ा हुआ है।
Windows 11 में Windows Defender Firewall निम्नलिखित लाभ प्रदान करता है:
- नेटवर्क सुरक्षा खतरों का जोखिम कम करता है: Windows Defender Firewall IP पतों, पोर्ट्स, या प्रोग्राम पथ जैसे कई गुणों द्वारा ट्रैफिक को प्रतिबंधित या अनुमति देने के नियमों के साथ डिवाइस की हमले की सतह को कम करता है। डिवाइस की हमले की सतह को कम करने से प्रबंधन क्षमता बढ़ती है और सफल हमले की संभावना कम होती है।
- संवेदनशील डेटा और बौद्धिक संपदा की रक्षा करता है: इंटरनेट प्रोटोकॉल सुरक्षा (IPsec) के साथ इसके एकीकरण के साथ, Windows Defender Firewall प्रमाणित, एंड-टू-एंड नेटवर्क संचार को लागू करने का एक सरल तरीका प्रदान करता है। यह विश्वसनीय नेटवर्क संसाधनों के लिए स्केलेबल, स्तरीय पहुंच प्रदान करता है, डेटा की अखंडता को लागू करने में मदद करता है, और वैकल्पिक रूप से डेटा की गोपनीयता की रक्षा करने में मदद करता है।
- मौजूदा निवेशों के मूल्य को बढ़ाता है: क्योंकि Windows Defender Firewall ऑपरेटिंग सिस्टम के साथ शामिल एक होस्ट-आधारित फ़ायरवॉल है, किसी अतिरिक्त हार्डवेयर या सॉफ्टवेयर की आवश्यकता नहीं है। Windows Defender Firewall एक प्रलेखित एप्लिकेशन प्रोग्रामिंग इंटरफेस (API) के माध्यम से मौजूदा गैर-Microsoft नेटवर्क सुरक्षा समाधानों को पूरक करने के लिए भी डिज़ाइन किया गया है।
Windows 11 Windows Defender Firewall का विश्लेषण और डीबग करना आसान बनाता है। IPsec व्यवहार को पैकेट मॉनिटर (pktmon) के साथ एकीकृत किया गया है, जो Windows के लिए एक इन-बॉक्स क्रॉस-कंपोनेंट नेटवर्क डायग्नोस्टिक टूल है। इसके अलावा, Windows Defender Firewall इवेंट लॉग को बढ़ाया गया है ताकि एक ऑडिट किसी दिए गए घटना के लिए जिम्मेदार विशिष्ट फ़िल्टर की पहचान कर सके। यह थर्ड-पार्टी टूल्स पर भरोसा किए बिना फ़ायरवॉल व्यवहार के विश्लेषण और समृद्ध पैकेट कैप्चर को सक्षम करता है।
वर्चुअल प्राइवेट नेटवर्क (VPN)
संगठन लंबे समय से विश्वसनीय, सुरक्षित, और प्रबंधनीय वर्चुअल प्राइवेट नेटवर्क (VPN) समाधान प्रदान करने के लिए Windows पर भरोसा करते हैं। Windows VPN क्लाइंट प्लेटफॉर्म में अंतर्निहित VPN प्रोटोकॉल, कॉन्फ़िगरेशन समर्थन, एक सामान्य VPN उपयोगकर्ता इंटरफेस, और कस्टम VPN प्रोटोकॉल के लिए प्रोग्रामिंग समर्थन शामिल हैं। VPN ऐप्स Microsoft Store में एंटरप्राइज और उपभोक्ता VPN दोनों के लिए उपलब्ध हैं, जिसमें सबसे लोकप्रिय एंटरप्राइज VPN गेटवे के लिए ऐप्स शामिल हैं।
Windows 11 में हमने सबसे अधिक उपयोग किए जाने वाले VPN नियंत्रणों को सीधे Windows 11 Quick Actions पेन में एकीकृत किया है। Quick Actions पेन से, उपयोगकर्ता अपने VPN की स्थिति देख सकते हैं, VPN टनल शुरू और बंद कर सकते हैं, और एक क्लिक से अधिक नियंत्रण के लिए आधुनिक Settings ऐप पर जा सकते हैं।
Windows VPN प्लेटफॉर्म Azure Active Directory (Azure AD) और सशर्त पहुंच से जुड़ता है सिंगल साइन-ऑन के लिए, जिसमें Azure AD के माध्यम से मल्टी-फैक्टर ऑथेंटिकेशन (MFA) शामिल है। VPN प्लेटफॉर्म क्लासिक डोमेन-जॉइंड प्रमाणीकरण का भी समर्थन करता है। यह Microsoft Intune और अन्य मोबाइल डिवाइस प्रबंधन (MDM) प्रदाताओं द्वारा समर्थित है। लचीला VPN प्रोफाइल अंतर्निहित प्रोटोकॉल और कस्टम प्रोटोकॉल दोनों का समर्थन करता है, कई प्रमाणीकरण विधियों को कॉन्फ़िगर कर सकता है, आवश्यकतानुसार स्वचालित रूप से शुरू किया जा सकता है या अंतिम उपयोगकर्ता द्वारा मैन्युअल रूप से शुरू किया जा सकता है, और स्प्लिट-टनल VPN और विश्वसनीय बाहरी साइटों के अपवाद के साथ एक्सक्लूसिव VPN का समर्थन करता है।
Universal Windows Platform (UWP) VPN ऐप्स के साथ, अंतिम उपयोगकर्ता कभी भी अपने VPN क्लाइंट के पुराने संस्करण पर अटके नहीं रहते। स्टोर से VPN ऐप्स आवश्यकतानुसार स्वचालित रूप से अपडेट होंगे। स्वाभाविक रूप से, अपडेट आपके IT एडमिन के नियंत्रण में हैं।
Windows VPN प्लेटफॉर्म को क्लाउड-आधारित VPN प्रदाताओं जैसे Azure VPN के लिए ट्यून और हार्डन किया गया है। AAD ऑथ, Windows उपयोगकर्ता इंटरफेस एकीकरण, प्लंबिंग IKE ट्रैफिक सेलेक्टर्स, और सर्वर समर्थन जैसी सुविधाएं सभी Windows VPN प्लेटफॉर्म में निर्मित हैं। Windows VPN प्लेटफॉर्म में एकीकरण एक सरल IT एडमिन अनुभव की ओर ले जाता है; उपयोगकर्ता प्रमाणीकरण अधिक सुसंगत होता है, और उपयोगकर्ता आसानी से अपने VPN को ढूंढ और नियंत्रित कर सकते हैं।
SMB फ़ाइल सेवाएं
SMB और फ़ाइल सेवाएं वाणिज्यिक और सार्वजनिक क्षेत्र पारिस्थितिकी तंत्र में सबसे आम Windows वर्कलोड हैं। उपयोगकर्ता और एप्लिकेशन उन फ़ाइलों तक पहुंचने के लिए SMB पर भरोसा करते हैं जो बड़े और छोटे संगठनों को चलाती हैं। Windows 11 में, SMB प्रोटोकॉल में आज के खतरों को पूरा करने के लिए महत्वपूर्ण सुरक्षा अपडेट हैं, जिसमें AES-256 बिट्स एन्क्रिप्शन, त्वरित SMB हस्ताक्षर, रिमोट डायरेक्ट मेमोरी एक्सेस (RDMA) नेटवर्क एन्क्रिप्शन, और एक पूरी तरह से नया परिदृश्य, अविश्वसनीय नेटवर्क के लिए SMB over QUIC शामिल है।
SMB एन्क्रिप्शन SMB डेटा की एंड-टू-एंड एन्क्रिप्शन प्रदान करता है और आंतरिक नेटवर्क पर ईव्सड्रॉपिंग घटनाओं से डेटा की रक्षा करता है। Windows 11 SMB 3.1.1 एन्क्रिप्शन के लिए AES-256-GCM और AES-256-CCM क्रिप्टोग्राफिक सूट पेश करता है। Windows स्वचालित रूप से इस अधिक उन्नत सिफर विधि पर बातचीत करेगा जब किसी अन्य कंप्यूटर से कनेक्ट हो रहा हो जिसे इसकी आवश्यकता होती है और इसे क्लाइंट्स पर अनिवार्य भी किया जा सकता है।
Windows 11 Enterprise, Education, और Pro Workstation SMB Direct अब एन्क्रिप्शन का समर्थन करते हैं। वीडियो रेंडरिंग, डेटा साइंस, या विशाल फ़ाइलों जैसे मांग वाले वर्कलोड के लिए, आप अब पारंपरिक TCP की समान सुरक्षा के साथ RDMA के प्रदर्शन के साथ काम कर सकते हैं। पहले, SMB एन्क्रिप्शन सक्षम करने से डायरेक्ट डेटा प्लेसमेंट अक्षम हो जाता था, जिससे RDMA TCP जितना धीमा हो जाता था। डेटा ऑर्डर से पहले एन्क्रिप्ट किया जाता है, जिससे अपेक्षाकृत मामूली प्रदर्शन गिरावट के साथ AES-128 और AES-256 संरक्षित पैकेट गोपनीयता होती है।
Windows 11 SMB हस्ताक्षर के लिए AES-128-GMAC पेश करता है। Windows स्वचालित रूप से इस बेहतर प्रदर्शन करने वाले सिफर विधि पर बातचीत करेगा जब किसी अन्य कंप्यूटर से कनेक्ट हो रहा हो जो इसका समर्थन करता है। हस्ताक्षर रिले, स्पूफिंग जैसे सामान्य हमलों को रोकता है, और Active Directory डोमेन कंट्रोलर्स के साथ संचार करते समय क्लाइंट्स द्वारा डिफ़ॉल्ट रूप से आवश्यक है।
अंत में, Windows 11 SMB over QUIC (पूर्वावलोकन) पेश करता है, TCP नेटवर्क ट्रांसपोर्ट का एक विकल्प, इंटरनेट जैसे अविश्वसनीय नेटवर्क पर एज फ़ाइल सर्वर के लिए सुरक्षित, विश्वसनीय कनेक्टिविटी प्रदान करता है और आंतरिक नेटवर्क पर अत्यधिक सुरक्षित संचार। QUIC एक IETF-मानकीकृत प्रोटोकॉल है जिसमें TCP की तुलना में कई लाभ हैं, लेकिन सबसे महत्वपूर्ण बात यह है कि यह हमेशा TLS 1.3 और एन्क्रिप्शन की आवश्यकता होती है। SMB over QUIC टेलीकम्यूटर्स, मोबाइल डिवाइस उपयोगकर्ताओं, और उच्च-सुरक्षा संगठनों के लिए एक "SMB VPN" प्रदान करता है। सभी SMB ट्रैफिक, जिसमें टनल के भीतर प्रमाणीकरण और प्राधिकरण शामिल है, कभी भी अंतर्निहित नेटवर्क के संपर्क में नहीं आता। SMB QUIC टनल के भीतर सामान्य रूप से व्यवहार करता है, जिसका अर्थ है कि उपयोगकर्ता अनुभव नहीं बदलता। SMB over QUIC Windows 11 द्वारा Windows फ़ाइल सर्वर और अंततः Azure Files और थर्ड पार्टीज तक पहुंच के लिए एक गेम-चेंजिंग सुविधा होगी।
वायरस और खतरा सुरक्षा
आज का साइबर खतरा परिदृश्य पहले से कहीं अधिक जटिल है। यह नई दुनिया खतरे की रोकथाम, पहचान, और प्रतिक्रिया के लिए नए दृष्टिकोण की मांग करती है। Microsoft Defender Antivirus, Windows 11 में अंतर्निहित कई अन्य सुविधाओं के साथ, वर्तमान और उभरते खतरों के खिलाफ ग्राहकों की रक्षा के लिए अग्रिम पंक्ति में है।
Microsoft Defender Antivirus
Microsoft Defender Antivirus Windows 10 और Windows 11 में शामिल एक अगली पीढ़ी का सुरक्षा समाधान है। एक बार जब आप Windows बूट करते हैं, तो Microsoft Defender Antivirus लगातार मैलवेयर, वायरस, और सुरक्षा खतरों की निगरानी करता है। इस रियल-टाइम सुरक्षा के अलावा, अपडेट स्वचालित रूप से डाउनलोड किए जाते हैं ताकि आपके डिवाइस को सुरक्षित रखने और खतरों से बचाने में मदद मिल सके। उदाहरण के लिए, यदि आपके पास एक और एंटीवायरस ऐप इंस्टॉल और चालू है, तो Microsoft Defender Antivirus स्वचालित रूप से बंद हो जाएगा। इसी तरह, यदि आप दूसरे ऐप को अनइंस्टॉल करते हैं, तो Microsoft Defender Antivirus वापस चालू हो जाएगा।
Microsoft Defender Antivirus में रियल-टाइम, व्यवहार-आधारित, और ह्यूरिस्टिक एंटीवायरस सुरक्षा शामिल है। हमेशा-ऑन कंटेंट स्कैनिंग, फ़ाइल और प्रक्रिया व्यवहार निगरानी, और अन्य ह्यूरिस्टिक्स का यह संयोजन सुरक्षा खतरों को रोकता है। Microsoft Defender Antivirus लगातार मैलवेयर और खतरों के लिए स्कैन करता है। साथ ही, यह संभावित अवांछित एप्लिकेशन (PUA) का पता लगाता है और ब्लॉक करता है, जो ऐसे एप्लिकेशन हैं जो आपके डिवाइस को नकारात्मक रूप से प्रभावित करने वाले माने जाते हैं लेकिन मैलवेयर नहीं माने जाते। Microsoft Defender Antivirus हमेशा-ऑन ऑन-डिवाइस रोकथाम क्लाउड-डिलीवर्ड सुरक्षा के साथ एकीकृत है, जो नए और उभरते खतरों के निकट-तात्कालिक पहचान और ब्लॉकिंग को सुनिश्चित करने में मदद करता है। 9
Attack Surface Reduction (हमला सतह में कमी)
Windows और Windows Server में उपलब्ध, हमला सतह में कमी नियम उन सॉफ्टवेयर व्यवहारों को रोकने में मदद करते हैं जिनका अक्सर आपके डिवाइस या नेटवर्क से समझौता करने के लिए दुरुपयोग किया जाता है। हमला सतहों की संख्या को कम करके, आप अपने संगठन की समग्र भेद्यता को कम कर सकते हैं। इसके अलावा, प्रशासक विशिष्ट हमला सतह में कमी नियमों को कॉन्फ़िगर कर सकते हैं ताकि कुछ व्यवहारों को ब्लॉक करने में मदद मिल सके, जैसे:
- निष्पादन योग्य फ़ाइलों और स्क्रिप्ट को लॉन्च करना जो फ़ाइलों को डाउनलोड या चलाने का प्रयास करते हैं
- ओबफस्केटेड या अन्यथा संदिग्ध स्क्रिप्ट चलाना
- ऐसे व्यवहार करना जो ऐप्स सामान्य दिन-प्रतिदिन के काम के दौरान आमतौर पर शुरू नहीं करते
उदाहरण के लिए, एक हमलावर एक अनसाइन्ड स्क्रिप्ट को USB ड्राइव से चलाने का प्रयास कर सकता है या किसी Office दस्तावेज़ में मैक्रो को सीधे Win32 API पर कॉल कर सकता है। हमला सतह में कमी नियम इस तरह के जोखिम भरे व्यवहारों को बाधित कर सकते हैं और डिवाइस की रक्षात्मक मुद्रा में सुधार कर सकते हैं।
व्यापक सुरक्षा के लिए, Microsoft Edge के लिए हार्डवेयर-आधारित अलगाव को सक्षम करने और एप्लिकेशन, फ़ोल्डर्स, डिवाइस, नेटवर्क, और फ़ायरवॉल में हमले की सतह को कम करने के चरणों का पालन करें।
हमला सतह में कमी के बारे में अधिक जानें।
टैम्पर सुरक्षा
रैंसमवेयर जैसे हमले लक्षित उपकरणों पर सुरक्षा सुविधाओं को अक्षम करने का प्रयास करते हैं, जैसे एंटी-वायरस सुरक्षा। बुरे अभिनेता उपयोगकर्ताओं के डेटा तक आसान पहुंच प्राप्त करने, मैलवेयर इंस्टॉल करने, या अन्यथा उपयोगकर्ताओं के डेटा, पहचान, और उपकरणों का शोषण करने के लिए सुरक्षा सुविधाओं को अक्षम करना पसंद करते हैं, बिना अवरुद्ध होने के डर के। टैम्पर सुरक्षा इस तरह की गतिविधियों को रोकने में मदद करती है।
टैम्पर सुरक्षा के साथ, मैलवेयर को निम्नलिखित कार्रवाई करने से रोका जाता है:
- वायरस और खतरे की सुरक्षा अक्षम करना
- रियल-टाइम सुरक्षा अक्षम करना
- व्यवहार निगरानी बंद करना
- एंटीवायरस अक्षम करना (जैसे IOfficeAntivirus (IOAV))
- क्लाउड-डिलीवर्ड सुरक्षा अक्षम करना
- सुरक्षा खुफिया अपडेट हटाना
टैम्पर सुरक्षा के बारे में अधिक जानें।
नेटवर्क सुरक्षा
Windows में नेटवर्क सुरक्षा उपयोगकर्ताओं को खतरनाक IP पतों और डोमेन तक पहुंचने से रोकने में मदद करती है जो इंटरनेट पर फ़िशिंग घोटाले, एक्सप्लॉइट, और अन्य दुर्भावनापूर्ण सामग्री होस्ट कर सकते हैं। नेटवर्क सुरक्षा हमला सतह में कमी का हिस्सा है और उपयोगकर्ता के लिए सुरक्षा की एक अतिरिक्त परत प्रदान करने में मदद करती है। प्रतिष्ठा-आधारित सेवाओं का उपयोग करके, नेटवर्क सुरक्षा संभावित रूप से हानिकारक, कम-प्रतिष्ठा-आधारित डोमेन और IP पतों तक पहुंच को अवरुद्ध करती है। नेटवर्क सुरक्षा Microsoft Defender for Endpoint के साथ एंटरप्राइज वातावरण में सबसे अच्छा काम करती है, जो अधिक महत्वपूर्ण जांच परिदृश्यों के हिस्से के रूप में सुरक्षा घटनाओं में विस्तृत रिपोर्टिंग प्रदान करती है।
अपने नेटवर्क की रक्षा कैसे करें इसके बारे में अधिक जानें।
Controlled Folder Access (नियंत्रित फ़ोल्डर एक्सेस)
आप विशिष्ट फ़ोल्डर्स तक ऐप एक्सेस प्रबंधित करके विशिष्ट फ़ोल्डर्स में अपनी मूल्यवान जानकारी की रक्षा कर सकते हैं। केवल विश्वसनीय ऐप्स नियंत्रित फ़ोल्डर्स तक पहुंच सकते हैं, जब नियंत्रित फ़ोल्डर एक्सेस कॉन्फ़िगर किया जाता है। आमतौर पर, दस्तावेजों, चित्रों, और डाउनलोड के लिए उपयोग किए जाने वाले सामान्य फ़ोल्डर्स नियंत्रित फ़ोल्डर्स की सूची में शामिल होते हैं।
नियंत्रित फ़ोल्डर एक्सेस विश्वसनीय ऐप्स की सूची के साथ काम करता है। विश्वसनीय सॉफ़्टवेयर की सूची में शामिल ऐप्स अपेक्षा के अनुरूप काम करते हैं। विश्वसनीय सूची में शामिल नहीं किए गए ऐप्स को संरक्षित फ़ोल्डर्स के अंदर फ़ाइलों में कोई भी परिवर्तन करने से रोका जाता है।
नियंत्रित फ़ोल्डर एक्सेस उपयोगकर्ताओं के मूल्यवान डेटा को दुर्भावनापूर्ण ऐप्स और खतरों, जैसे रैंसमवेयर से बचाने में मदद करता है। नियंत्रित फ़ोल्डर एक्सेस के बारे में अधिक जानें।
एक्सप्लॉइट सुरक्षा
एक्सप्लॉइट सुरक्षा ऑपरेटिंग सिस्टम प्रक्रियाओं और ऐप्स पर कई शोषण शमन तकनीकों को स्वचालित रूप से लागू करती है। एक्सप्लॉइट सुरक्षा Microsoft Defender for Endpoint के साथ सबसे अच्छा काम करती है, जो संगठनों को सामान्य अलर्ट जांच परिदृश्यों के हिस्से के रूप में शोषण सुरक्षा घटनाओं और ब्लॉक में विस्तृत रिपोर्टिंग देता है। इसके अलावा, आप एक व्यक्तिगत डिवाइस पर एक्सप्लॉइट सुरक्षा सक्षम कर सकते हैं और फिर Group Policy का उपयोग करके XML फ़ाइल को एक साथ कई डिवाइस पर वितरित कर सकते हैं।
जब डिवाइस पर शमन का सामना होता है, तो एक्शन सेंटर से एक अधिसूचना प्रदर्शित की जाएगी। आप अपनी कंपनी के विवरण और संपर्क जानकारी के साथ संदेश को कस्टमाइज़ कर सकते हैं। आप व्यक्तिगत रूप से नियमों को सक्षम करके उन तकनीकों को कस्टमाइज़ भी कर सकते हैं जिनकी सुविधा निगरानी करती है।
आप ऑडिट मोड का उपयोग करके मूल्यांकन कर सकते हैं कि एक्सप्लॉइट सुरक्षा आपके संगठन को कैसे प्रभावित करेगी यदि यह सक्षम होती।
Windows 11 एक्सप्लॉइट सुरक्षा के लिए कॉन्फ़िगरेशन विकल्प प्रदान करता है। आप Group Policy के साथ उपयोगकर्ताओं को इन विशिष्ट विकल्पों को संशोधित करने से रोक सकते हैं।
उपकरणों को शोषण से बचाने के बारे में अधिक जानें।
Microsoft Defender SmartScreen
Microsoft Defender SmartScreen फ़िशिंग, मैलवेयर वेबसाइटों और एप्लिकेशन, और संभावित रूप से दुर्भावनापूर्ण फ़ाइलों को डाउनलोड करने से बचाता है।
SmartScreen यह निर्धारित करता है कि कोई साइट संभावित रूप से दुर्भावनापूर्ण है या नहीं:
- देखे गए वेब पेजों का विश्लेषण करके संदिग्ध व्यवहार के संकेत ढूंढना। यदि कोई पेज संदिग्ध है, तो यह सावधानी बरतने की सलाह देने के लिए एक चेतावनी पेज दिखाएगा।
- रिपोर्ट की गई फ़िशिंग साइटों और दुर्भावनापूर्ण सॉफ्टवेयर साइटों की एक गतिशील सूची के खिलाफ देखी गई साइटों की जांच करना। यदि यह मेल खाता है, तो Microsoft Defender SmartScreen उपयोगकर्ताओं को यह बताने के लिए एक चेतावनी दिखाता है कि साइट दुर्भावनापूर्ण हो सकती है।
SmartScreen यह भी निर्धारित करता है कि कोई डाउनलोड किया गया ऐप या ऐप इंस्टॉलर संभावित रूप से दुर्भावनापूर्ण है या नहीं:
- डाउनलोड की गई फ़ाइलों की जांच करना रिपोर्ट की गई दुर्भावनापूर्ण सॉफ्टवेयर साइटों और असुरक्षित माने जाने वाले प्रोग्राम की सूची के खिलाफ। यदि यह मेल खाता है, तो SmartScreen उपयोगकर्ता को चेतावनी देता है कि साइट दुर्भावनापूर्ण हो सकती है।
- कई Windows उपयोगकर्ताओं द्वारा डाउनलोड की गई प्रसिद्ध फ़ाइलों की सूची के खिलाफ डाउनलोड की गई फ़ाइलों की जांच करना। यदि फ़ाइल उस सूची में नहीं है, तो यह सावधानी बरतने की सलाह देने वाली चेतावनी दिखाता है।
ऐप और ब्राउज़र नियंत्रण अनुभाग में Windows Defender SmartScreen के लिए जानकारी और सेटिंग्स हैं। IT प्रशासक और IT पेशेवर Windows Defender SmartScreen दस्तावेज़ीकरण लाइब्रेरी में कॉन्फ़िगरेशन मार्गदर्शन प्राप्त कर सकते हैं।
Microsoft Defender for Endpoint
Windows E5 ग्राहक Microsoft Defender for Endpoint से लाभान्वित होते हैं, एक एंटरप्राइज एंडपॉइंट पहचान और प्रतिक्रिया क्षमता जो एंटरप्राइज सुरक्षा टीमों को उन्नत खतरों का पता लगाने, जांच करने, और प्रतिक्रिया देने में मदद करती है। एक समर्पित सुरक्षा संचालन टीम वाले संगठन Defender for Endpoint द्वारा प्रदान किए गए समृद्ध इवेंट डेटा और हमले की अंतर्दृष्टि का उपयोग घटनाओं की जांच के लिए कर सकते हैं। इसके अलावा, Defender for Endpoint सुरक्षा घटनाओं की पूरी तस्वीर देने के लिए निम्नलिखित तत्वों को एक साथ लाता है:
- एंडपॉइंट व्यवहार सेंसर: Windows में एम्बेडेड, ये सेंसर ऑपरेटिंग सिस्टम से व्यवहार संकेत एकत्र और संसाधित करते हैं और इस सेंसर डेटा को Microsoft Defender for Endpoint के आपके निजी, अलग, क्लाउड इंस्टेंस में भेजते हैं।
- क्लाउड सुरक्षा विश्लेषण: बिग-डेटा, डिवाइस-लर्निंग, और Windows पारिस्थितिकी तंत्र, Microsoft 365 और ऑनलाइन संपत्तियों जैसे एंटरप्राइज क्लाउड उत्पादों में अद्वितीय Microsoft ऑप्टिक्स का लाभ उठाकर, व्यवहार संकेतों को अंतर्दृष्टि, पहचान, और उन्नत खतरों के लिए अनुशंसित प्रतिक्रियाओं में अनुवादित किया जाता है।
- खतरा खुफिया: Microsoft की खतरा खुफिया दैनिक रूप से खरबों सुरक्षा संकेतों द्वारा सूचित की जाती है। हमारी वैश्विक सुरक्षा विशेषज्ञ टीम, अत्याधुनिक कृत्रिम बुद्धिमत्ता, और मशीन लर्निंग के साथ संयुक्त, हम उन खतरों को देख सकते हैं जो अन्य चूक जाते हैं। हमारी खतरा खुफिया हमारे ग्राहकों के लिए अद्वितीय सुरक्षा प्रदान करने में मदद करती है।
Defender for Endpoint Microsoft 365 Defender का भी हिस्सा है, एक एकीकृत पूर्व-और पश्चात उल्लंघन एंटरप्राइज रक्षा सूट जो एंडपॉइंट्स, पहचान, ईमेल, और एप्लिकेशन में पहचान, रोकथाम, जांच, और प्रतिक्रिया का समन्वय करता है ताकि परिष्कृत हमलों के खिलाफ एकीकृत सुरक्षा प्रदान की जा सके।
Microsoft Defender for Endpoint और Microsoft 365 Defender के बारे में अधिक जानें।
© 2021 Microsoft Corporation. All rights reserved.