Windows 11 प्रदर्शन को बढ़ाने और इंटरफ़ेस परिवर्तनों सहित अद्यतनों का एक बड़ा पैक लेकर आया। लेकिन जैसा कि अक्सर सॉफ़्टवेयर विकास में होता है, अधिकांश परिवर्तन अनकहे और अनदेखे रह जाते हैं। इस बार, ऐसा Windows 11 में सुरक्षा अद्यतनों के साथ हुआ।
Windows 11 में सुरक्षा सुविधाएं
Windows 11 पर मेरी समग्र समीक्षा में, मैंने अद्यतन Microsoft Defender1 का उल्लेख किया है। जैसा कि उस लेख में कहा गया था, यह कम कमजोर और बहुत अधिक ऊर्जा-कुशल बन गया। हालांकि, वे परिवर्तन उन सभी चीजों का एक चौथाई भी नहीं हैं जो इस अपडेट में Defender के साथ हुईं।
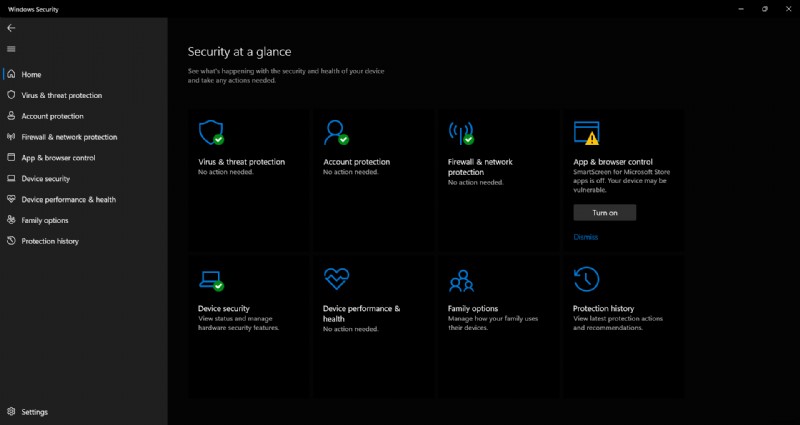
Microsoft Defender का नया रूप
Microsoft ने अपने सिस्टम सुरक्षा प्रतिमान को "Zero Trust" में बदल दिया। पहले, सिस्टम सुरक्षा तंत्र बाहरी मैलवेयर से सिस्टम को सुरक्षित करने का प्रयास कर रहे थे, यह मानते हुए कि उपयोगकर्ताओं द्वारा इंस्टॉल किए गए प्रोग्राम दुर्भावनापूर्ण नहीं हैं। Windows 11 (और Windows 10 21H2 में भी), Defender पहले उपयोग किए गए लोगों की तुलना में बहुत कठिन ह्यूरिस्टिक और व्यवहार विश्लेषण लाता है।2
Attack Surface Reduction (हमला सतह में कमी)
Microsoft Defender में नए तंत्र आम तौर पर कॉर्पोरेट नेटवर्क पर लक्षित होते हैं लेकिन व्यक्तिगत प्रणाली पर लागू किए जा सकते हैं। पहला उल्लेखनीय तत्व Attack surface reduction3 है। वह सुविधा संभावित खतरनाक तत्वों पर बहुत कठोर नियंत्रण की अनुमति देती है। उस स्थिति में, Defender उन प्रोग्रामों पर अतिरिक्त ध्यान देता है जो अपरिभाषित सर्वर से कनेक्ट करने और कुछ डाउनलोड करने का प्रयास करते हैं। Microsoft एंटीवायरस अत्यधिक सटीकता के साथ उन प्रोग्रामों की जांच करता है जो निश्चित कॉर्पोरेट नेटवर्क में पहले कभी उपयोग नहीं किए गए थे, और ओबफस्केटेड स्क्रिप्ट।
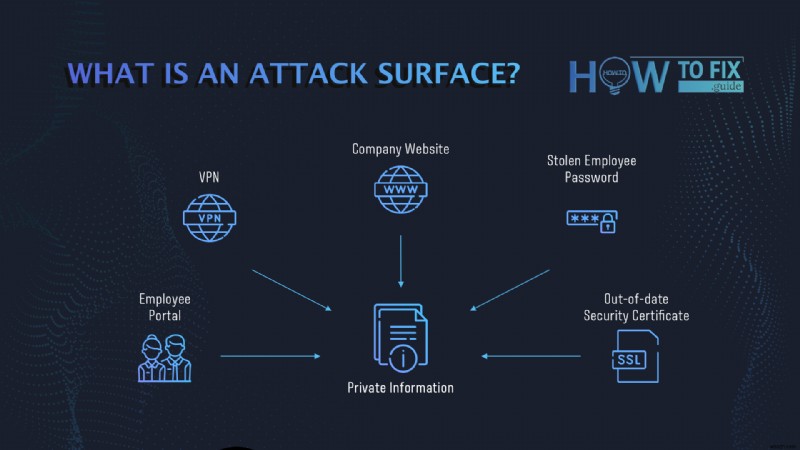
वे सुधार Microsoft की ओर से प्रतिशोधात्मक कदम हैं, खतरों को बिल्कुल भी मौका न देने के लिए। अलग-अलग कमजोरियों का पीछा करने के बजाय4, उन्होंने शुरुआत में ही दुर्भावनापूर्ण कोड के लॉन्च को रोकने का फैसला किया। यह प्रभावी होगा लेकिन कमजोरियों को पैच करने के महत्व को रद्द नहीं करता।
नेटवर्क सुरक्षा
कुछ आधुनिक हमले दुर्भावनापूर्ण लैंडिंग पेज के माध्यम से किए जाते हैं जो मैलवेयर इंजेक्ट करने के लिए एक्सप्लॉइट का उपयोग करते हैं। पहले, Microsoft एंटी-मैलवेयर समाधान नेटवर्क निगरानी की मानक विधि का उपयोग करता था। यह ज्ञात दुर्भावनापूर्ण या फ़िशिंग साइटों के खिलाफ प्रभावी था, लेकिन 0-डे हमलों को रोकने के लिए बेकार था।
अपडेट की गई सुरक्षा सुविधाएं Defender को उपयोगकर्ता को इसके साथ बातचीत करने की अनुमति देने से पहले सैंडबॉक्स में वेबसाइट गतिविधि की जांच करने की अनुमति देती हैं। बेशक, ऐसे कार्य केवल अविश्वसनीय पेज के साथ किए जाएंगे – जो समझौता किए गए या संदिग्ध डोमेन का उपयोग करते हैं, असुरक्षित कनेक्शन का उपयोग करते हैं या ऐसा ही कुछ। वर्तमान में, धोखेबाज सैंडबॉक्स को वास्तविक सिस्टम से अलग नहीं कर सकते, इसलिए ऐसी सुरक्षा बहुत प्रभावी है।
Controlled Folder Protection (नियंत्रित फ़ोल्डर सुरक्षा)
सिस्टम के अंदर एक सुरक्षित स्थान बनाना, जो केवल उपयोगकर्ता या परिभाषित प्रोग्राम द्वारा पहुंच योग्य हो, पिछले कई वर्षों से साइबर सुरक्षा की दुनिया में घूम रहा था। कुछ साइबर सुरक्षा विक्रेता व्यापक बाजार के लिए अपने समाधान पेश करते हैं, लेकिन वे उत्पाद निगमों को लक्षित करते हैं और बहुत महंगे हैं।
Microsoft ने TPM 2.0 मॉड्यूल की आवश्यकता केवल समर्थित CPUs की सूची को छोटा करने के लिए निर्दिष्ट नहीं की। बिल्कुल, Controlled Folder सुविधा फाइल सिस्टम के अंदर एक सुरक्षित क्षेत्र बनाने के लिए आवश्यक है। इस क्षेत्र तक केवल इसे बनाने वाले उपयोगकर्ता और अनुमत प्रोग्राम द्वारा पहुंचा और संपादित किया जा सकता है। उस फ़ोल्डर में, आप किसी भी प्रकार का महत्वपूर्ण डेटा रख सकते हैं, और यह किसी भी मैलवेयर – रैंसमवेयर, स्पाइवेयर, स्टीलर्स, या अन्य के लिए अजेय होगा।
Windows 11 में Endpoints के लिए नई कार्यक्षमता
वैश्विक सुधारों के अलावा, Microsoft ने Microsoft Defender for Endpoint (MDFE) भी प्रकाशित किया। उस सुविधा में विशिष्ट सुविधाएं शामिल हैं जो एंटरप्राइज़ सुरक्षा टीम को खतरों का पता लगाने, जांच करने और हटाने की अनुमति देती हैं। Microsoft क्लाउड स्टोरेज प्रदान करता है ताकि किसी भी साइबर सुरक्षा घटना की पूरी तस्वीर प्रदान की जा सके, जहां लॉग रखे जाते हैं। उस क्लाउड पर, डेटा का विश्लेषण AI-आधारित तंत्र द्वारा किया जाता है जो विभिन्न खतरों के बेहद बड़े आधार पर अध्ययन किए जाते हैं। MDFE कॉर्पोरेट सुरक्षा के लिए एक आदर्श समाधान बनने का वादा करता है – अगर यह उनके दावे के अनुसार काम करेगा, निश्चित रूप से।
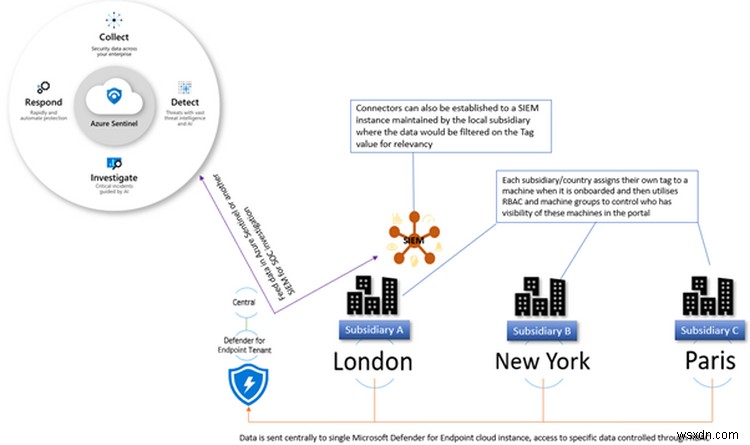
Windows Defender for Endpoint. इस तरह यह काम करता है।
Windows 11 में एप्लिकेशन नियंत्रण
विभिन्न अनुप्रयोगों या प्रोटोकॉल में कमजोरियों का फायदा उठाना मैलवेयर इंजेक्शन के सबसे व्यापक तरीकों में से एक है। Windows Defender Application Control (WDAC) – Defender का नया उप-मॉड्यूल – इसे रोकने के लिए कहा जाता है। जैसा कि उल्लेख किया गया था, पहले, Windows में सुरक्षा प्रणाली मानती थी कि उपयोगकर्ता के PC पर चलने वाले एप्लिकेशन का कोड भरोसेमंद है। अब, WDAC संभावित दुर्भावनापूर्ण कोड के लिए एप्लिकेशन को स्कैन करेगा। वह कदम वास्तव में शोषण की क्षमता को कम करता है – भले ही कोई एक्सप्लॉइट के माध्यम से मैलवेयर इंजेक्शन में सफल हो, हमले को Defender द्वारा रोक दिया जाएगा।
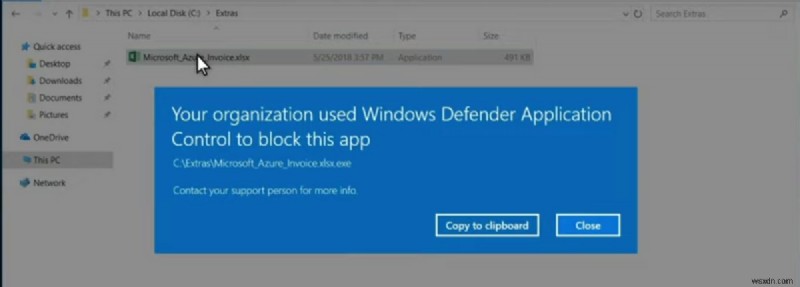
Windows Defender Application Control (WDAC) से अधिसूचना
भले ही ये कदम काफी कठोर हैं और प्रदर्शन को बढ़ा सकते हैं, वे काफी प्रभावी हैं। फिर भी, Microsoft ने एप्लिकेशन को नियंत्रित करने के लिए एक और टूल प्रकाशित किया – AppLocker। उस चीज़ का उपयोग WDAC के बजाय और पूरक दोनों के रूप में किया जा सकता है। यह असुविधाजनक स्थितियों में बहुत उपयोगी होगा – उदाहरण के लिए, जब आपको कभी-कभी ऐप के लिए विशेषाधिकारों को बढ़ाने की आवश्यकता होती है। WDAC संभवतः इस प्रयास को अवरुद्ध कर देगा, यह मानते हुए कि यह दुर्भावनापूर्ण कोड निष्पादन हो सकता है। AppLocker उपयोगकर्ताओं को उन ऐप्स का चयन करने की अनुमति देता है जिनके लिए कुछ कार्यों के लिए अपवाद होने चाहिए।
Windows Defender Application Guard
अपडेट किए गए Defender के इस भाग का नाम WDAC के समान है, लेकिन उनके कार्यों में संक्षिप्तीकरण से कहीं अधिक अंतर हैं। WDAG प्रोग्राम के चारों ओर एक खोल बनाता है, जो इसे कोड में संभावित दुर्भावनापूर्ण तत्वों की जांच करने की अनुमति देता है। यह एक प्रकार का सैंडबॉक्स है – लेकिन दूसरे उद्देश्य के साथ, और अधिकतम वर्चुअलाइजेशन के साथ। बहुत सारे वायरस सामान्य सैंडबॉक्स (या अन्य परीक्षण वातावरण) को वास्तविक सिस्टम से अलग कर सकते हैं। WDAG न केवल एक अजेय खोल बनाता है – यह ऐप्स को यह सोचने के लिए सब कुछ करता है कि वे सामान्य सिस्टम में लॉन्च हो रहे हैं।
वर्तमान में, Application Guard सुरक्षा करता है:
- Word फ़ाइलें
- PowerPoint फ़ाइलें
- Excel फ़ाइलें
- Edge ब्राउज़र के अंदर खोली गई वेबसाइटें
- Google Chrome और Mozilla Firefox जैसे अन्य ब्राउज़र के लिए प्लगइन उपलब्ध
Microsoft AppContainer भी प्रदान करता है – प्रोग्राम निष्पादन के लिए एक विशिष्ट वातावरण। यह एक सैंडबॉक्स की तरह कार्य करता है – एक क्षेत्र जो प्रोग्राम के कोड को निष्पादित करने की अनुमति देता है बिना इसे सिस्टम और अन्य PC घटकों के साथ बातचीत करने की क्षमता दिए। यह Docker द्वारा प्रदान की जाने वाली कार्यक्षमता के समान है – एक व्यापक रूप से उपयोग किया जाने वाला कंटेनरीकरण टूल। यह ऐप डेवलपर्स के लिए बहुत उपयोगी है क्योंकि पहले वे WSL, डुअल-बूट, या यहां तक कि एक वर्चुअल मशीन के माध्यम से Docker का उपयोग करने के लिए मजबूर थे।