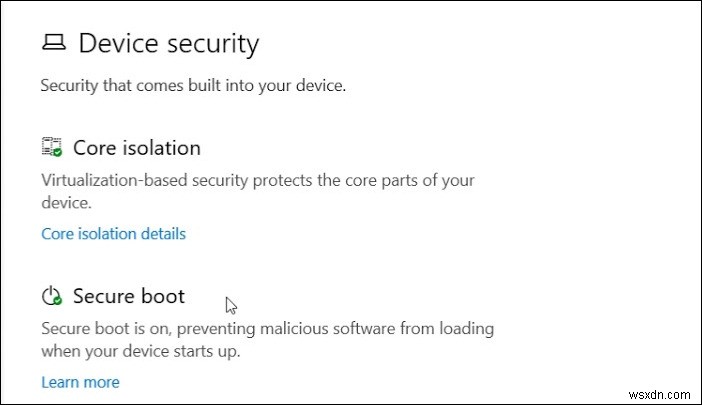
डिवाइस सुरक्षा Windows डिफेंडर सुरक्षा केंद्र में एक अनुभाग है। यह अनुभाग आपके Windows डिवाइस में एकीकृत सुरक्षा सुविधा में अधिक अंतर्दृष्टि देता है। यह आपके डिवाइस में अंतर्निहित सुरक्षा सुविधाओं के प्रबंधन और स्थिति रिपोर्टिंग प्रदान करता है। हालांकि, आप इस अनुभाग को अपने सिस्टम पर भी छिपा सकते हैं। कई कॉलेज और कंपनियां उपयोगकर्ताओं के लिए सेटिंग्स को न्यूनतम रखना पसंद करती हैं। इस लेख में, हम आपको उन तरीकों को दिखाएंगे जिनके माध्यम से आप Windows 10 में डिवाइस सुरक्षा क्षेत्र को आसानी से छिपा सकते हैं।
समूह नीति संपादक Windows 10 के सभी संस्करणों में उपलब्ध नहीं है। Windows 10 होम संस्करण समूह नीति संपादक के साथ नहीं आता है। इसलिए हमने समान सेटिंग के लिए रजिस्ट्री संपादक विधि शामिल की है।
विधि 1: स्थानीय समूह नीति संपादक का उपयोग करना
समूह नीति एक Windows सुविधा है जिसके माध्यम से उपयोगकर्ता अपने ऑपरेटिंग सिस्टम के लिए विभिन्न प्रकार की सेटिंग्स कॉन्फ़िगर कर सकते हैं। समूह नीति संपादक में आपकी सेटिंग्स ऐप में किसी भी विशिष्ट सेटिंग को छिपाने के लिए कई सेटिंग्स हैं। इसमें Windows डिफेंडर सुरक्षा केंद्र में डिवाइस सुरक्षा क्षेत्र को छिपाने के लिए एक सेटिंग भी है। यदि आप सेटिंग को सक्षम करते हैं, तो यह अनुभाग Windows सुरक्षा ऐप के होम पेज पर अब दिखाई नहीं देगा। यह सेटिंग्स ऐप के साइड में नेविगेशन बार पर आइकन भी नहीं दिखाएगा।
इस सेटिंग के लिए आवश्यकता कम से कम Windows 10 संस्करण 1803 या Windows Server 2016 होना है। नीचे दिए गए चरणों की जांच करें और देखें कि यह कैसे काम करता है:
नोट: यदि आप Windows होम संस्करण का उपयोग कर रहे हैं, तो इस विधि को छोड़ दें।
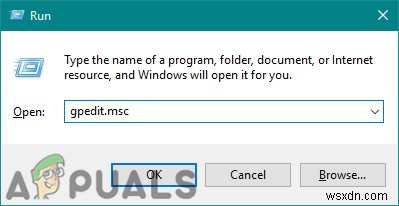
- Windows और R कुंजियों को अपने कीबोर्ड पर दबाकर एक रन संवाद बॉक्स खोलें। अब बॉक्स में "gpedit.msc" टाइप करें और स्थानीय समूह नीति संपादक खोलने के लिए Ok बटन पर क्लिक करें।
- आपको स्थानीय समूह नीति संपादक विंडो में निम्न पथ पर नेविगेट करने की आवश्यकता है:
कंप्यूटर कॉन्फ़िगरेशन\प्रशासनिक टेम्पलेट्स\Windows घटक\Windows सुरक्षा\डिवाइस सुरक्षा\
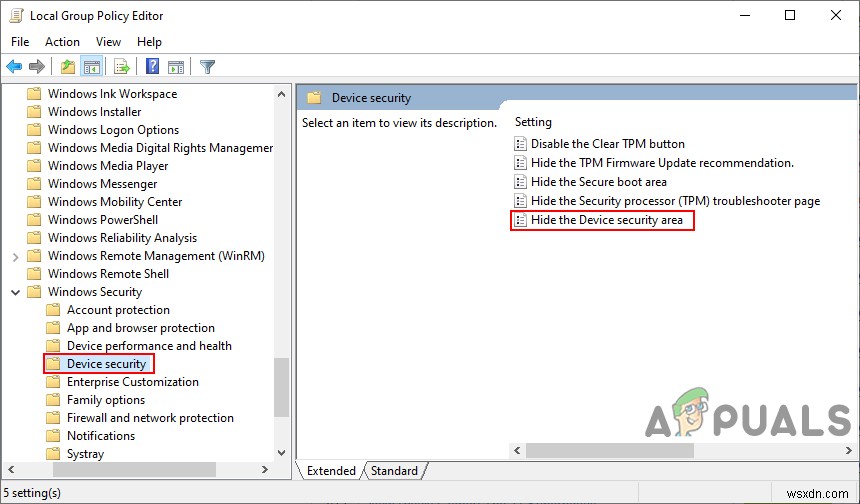
- "डिवाइस सुरक्षा क्षेत्र छिपाएं" नामक सेटिंग पर डबल-क्लिक करें और यह दूसरी विंडो में खुलेगा। फिर आपको टॉगल विकल्प को कॉन्फ़िगर नहीं से सक्षम विकल्प में बदलने की आवश्यकता है।
- अंत में, परिवर्तनों को सहेजने के लिए लागू करें और फिर Ok बटन पर क्लिक करें। ज्यादातर, समूह नीति स्वचालित रूप से परिवर्तनों को अपडेट करेगी।
- हालांकि, यदि यह नई कॉन्फ़िगरेशन को अपडेट नहीं करती है, तो आपको इसे मैन्युअल रूप से करने की आवश्यकता है। Windows खोज सुविधा में कमांड प्रॉम्प्ट खोजें। इस पर राइट-क्लिक करें और इसे व्यवस्थापक के रूप में खोलें।
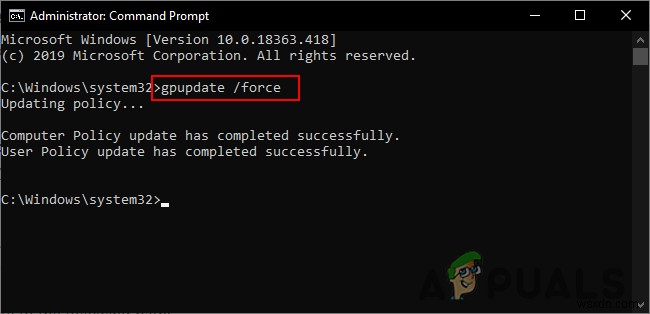
- अब कमांड प्रॉम्प्ट (व्यवस्थापक) में समूह नीति परिवर्तनों को बलपूर्वक अपडेट करने के लिए निम्न कमांड टाइप करें:
gpupdate /force
नोट: यह केवल आपके सिस्टम को पुनरारंभ करके भी किया जा सकता है।
- आप चरण 3 में टॉगल विकल्प को वापस कॉन्फ़िगर नहीं या अक्षम में बदलकर डिवाइस सुरक्षा क्षेत्र को हमेशा सक्षम कर सकते हैं।
विधि 2: रजिस्ट्री संपादक का उपयोग करना
रजिस्ट्री संपादक Windows डिफेंडर सुरक्षा केंद्र के डिवाइस सुरक्षा अनुभाग को छिपाने की एक और विधि है। यदि आपने पहले ही स्थानीय समूह नीति संपादक विधि का उपयोग किया है, तो इसमें पहले से ही मान कॉन्फ़िगर किया गया होगा। यदि आप सीधे इस विधि का उपयोग कर रहे हैं, तो आपको अपने सिस्टम के लिए उस विशिष्ट सेटिंग को कॉन्फ़िगर करने के लिए गायब कुंजियों और मान को बनाने की आवश्यकता है। यह स्थानीय समूह नीति संपादक विधि की तुलना में थोड़ा तकनीकी है, हालांकि, नीचे दिए गए चरणों का पालन करके आप इसे आसानी से कॉन्फ़िगर कर सकते हैं:
- Windows + R कुंजी को अपने कीबोर्ड पर दबाकर एक रन संवाद बॉक्स खोलें। अब "regedit" टाइप करें और रजिस्ट्री संपादक खोलने के लिए Ok बटन पर क्लिक करें। साथ ही, यदि UAC (उपयोगकर्ता खाता नियंत्रण) संवाद द्वारा संकेत दिया जाता है, तो हां बटन पर क्लिक करें।
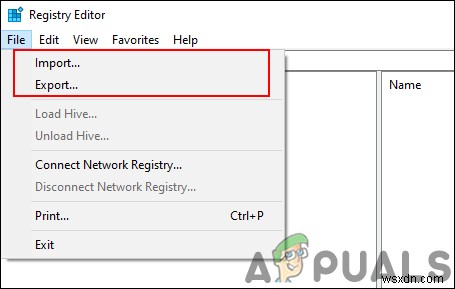
- आप रजिस्ट्री में कोई भी नया परिवर्तन करने से पहले बैकअप भी बना सकते हैं। मेनू बार में फ़ाइल मेनू पर क्लिक करें और फिर निर्यात विकल्प चुनें। अब फ़ाइल को नाम दें और फ़ाइल के लिए स्थान चुनें। बैकअप सहेजने के लिए सहेजें बटन पर क्लिक करें।
नोट: आप फ़ाइल > आयात विकल्प पर क्लिक करके और फिर पहले बैकअप के रूप में सहेजी गई फ़ाइल का चयन करके बैकअप को हमेशा पुनर्प्राप्त कर सकते हैं।
- आपको रजिस्ट्री संपादक विंडो में निम्न पथ पर नेविगेट करने की आवश्यकता है:
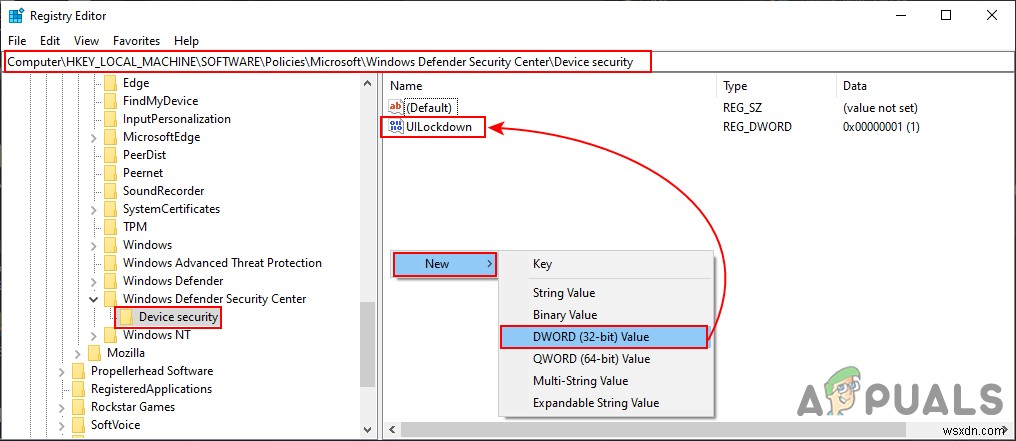
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender Security Center\Device security
नोट: यदि रजिस्ट्री में कोई कुंजी गायब है, तो आप उन्हें उपलब्ध कुंजी पर राइट-क्लिक करके और फिर नया > कुंजी विकल्प चुनकर बना सकते हैं।
- डिवाइस सुरक्षा कुंजी का चयन करें, फिर दाएं फलक पर राइट-क्लिक करें, और नया > DWORD (32-बिट) मान विकल्प चुनें। इस नवनिर्मित मान का नाम "UILockdown" रखें।
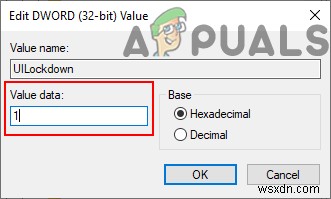
- इस मान पर राइट-क्लिक करें और संशोधित विकल्प चुनें। अब मान डेटा को 1 में बदलें।
- अंत में, सभी कॉन्फ़िगरेशन के बाद, सुनिश्चित करें कि आप इन नए परिवर्तनों को लागू करने के लिए सिस्टम को पुनरारंभ करें।
- आप मान डेटा को 0 में बदलकर डिवाइस सुरक्षा क्षेत्र को हमेशा सक्षम कर सकते हैं। आप रजिस्ट्री संपादक से मान "UILockdown" को केवल हटा देकर भी इसे सक्षम कर सकते हैं।