यदि आप यहां हैं, तो संभावना है कि एक ऐप आपको परेशानी दे रहा है और सेफ्टीनेट को समस्या के पीछे मुख्य दोषी के रूप में प्रदान किया गया है। लेकिन यह अस्पष्ट "सेफ्टीनेट" क्या है, और क्या इस मुद्दे को दरकिनार करने के लिए आप कुछ कर सकते हैं?
सेफ्टीनेट API क्यों मौजूद है
एंड्रॉइड पे के विकास के दौरान, सेफ्टीनेट API को गूगल द्वारा एक डिवाइस के कई पहलुओं की जांच करने के लिए बनाया गया था - अर्थात्, चाहे उसके साथ छेड़छाड़ की गई हो या नहीं। इसका मतलब है कि यदि आपने अपने एंड्रॉइड डिवाइस को रूट किया है या एक कस्टम ROM इंस्टॉल किया है, तो सेफ्टीनेट API इसका पता लगाने में सक्षम है, और कई एप्लिकेशन के साथ, अपने डिवाइस को ऐप का उपयोग करने से रोकता है।
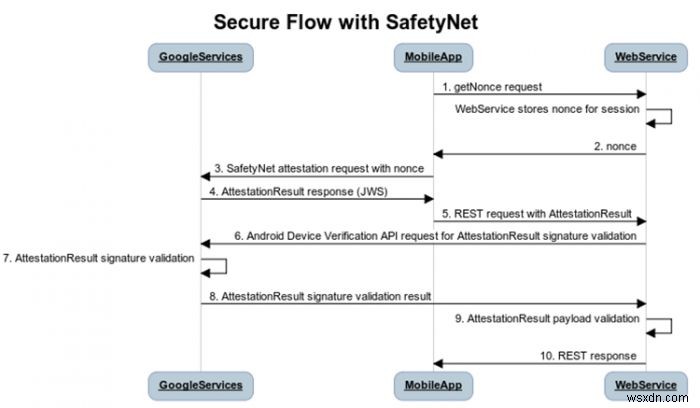
एक गूगल इंजीनियर द्वारा समझाया गया है कि सेफ्टीनेट को एंड्रॉइड पे के साथ विकसित किया गया था ताकि उपयोगकर्ता के क्रेडेंशियल्स और भुगतान जानकारी के लिए उच्चतम संभव स्तर की सुरक्षा सुनिश्चित की जा सके। विशेष रूप से, एंड्रॉइड अनमॉडिफाइड रूप में "सैंडबॉक्सिंग" की एक बड़ी डिग्री का उपयोग करता है, लेकिन रूटिंग उस सैंडबॉक्सिंग को तोड़ देती है, और गूगल रूटेड डिवाइस पर किसी के डेटा की सुरक्षा की गारंटी नहीं दे सकता। एंड्रॉइड पे रूटेड डिवाइस पर काम नहीं करता, खासकर जब से यह गूगल को धोखाधड़ी या चोरी हुए डेटा के लिए अप्रत्यक्ष रूप से जिम्मेदार बना सकता है।
हालांकि, कुछ अन्य कारण हैं जिनकी वजह से एक नॉन-रूटेड डिवाइस ब्लॉक हो सकता है।
मेरा फोन रूटेड नहीं है, मुझे एरर क्यों मिल रहा है?
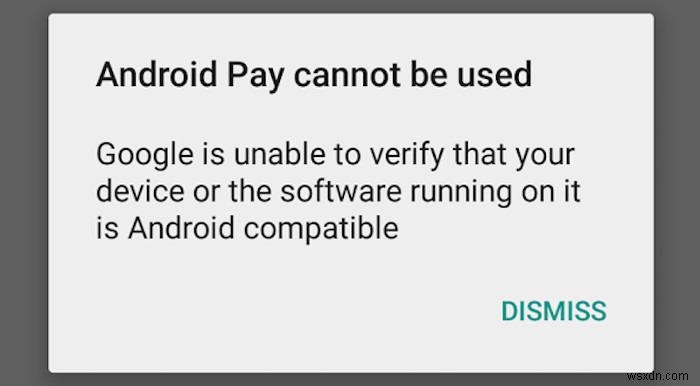
नामतः, कोई भी डिवाइस जो CTS कम्पेटिबल नहीं है, उन ऐप्स के साथ काम नहीं करेगा जिनके लिए पॉजिटिव सेफ्टीनेट चेक की आवश्यकता होती है। CTS का मतलब "कम्पेटिबिलिटी टेस्ट सूट" है, जो उन सभी डिवाइस के लिए आवश्यक है जो गूगल प्ले स्टोर और अन्य गूगल ऐप्स के साथ शिप होते हैं। इसका मतलब है कि यदि आपने एक कस्टम ROM फ्लैश किया है या विदेश से एक सस्ता डिवाइस ऑर्डर किया है जिसमें CTS कम्पेटिबिलिटी नहीं है (क्योंकि यह आधिकारिक तौर पर लाइसेंस प्राप्त नहीं है!), सेफ्टीनेट अभी भी कुछ एप्लिकेशन और सेवाओं के आपके उपयोग को ब्लॉक करेगा।
इसके अतिरिक्त, सेफ्टीनेट यह भी पता लगाने में सक्षम है कि क्या आपका डिवाइस किसी प्रकार के मैलवेयर से संक्रमित है। भले ही आपके पास आधिकारिक गूगल समर्थन है और आपने रूट या फ्लैश नहीं किया है, एक बहुत ही वास्तविक सुरक्षा समस्या आपको कुछ ऐप्स के साथ अपने डिवाइस का उपयोग करने से रोक सकती है - उस बिंदु पर आप इसे हटाने के लिए कुछ समाधानों को देखना चाहेंगे।
क्या आप सेफ्टीनेट और इसके जैसे अन्य API को बायपास कर सकते हैं?
हां और नहीं। सेफ्टीनेट और अन्य API को बायपास करने के लिए कई समाधान मौजूद हैं, लेकिन वे आमतौर पर बहुत संक्षिप्त रूप से काम करते हैं इससे पहले कि उन्हें जल्दी से पैच कर दिया जाए। इस संघर्ष की लगातार बदलती प्रकृति के कारण, हम सेफ्टीनेट को दरकिनार करने के लिए बनाए गए किसी भी एप्लिकेशन या सेवाओं को लिंक नहीं करेंगे, और हम आपके या आपके डिवाइस के साथ होने वाली किसी भी चीज़ के लिए कोई जिम्मेदारी नहीं लेते हैं, जो इसे दरकिनार करने के प्रयास के परिणामस्वरूप होती है।
आपको अनरूट करने की आवश्यकता हो सकती है
अंत में, कठोर सच्चाई सामने आती है: आपको बस अनरूट करने और अपने फोन को उसकी मूल फैक्ट्री इमेज पर वापस फ्लैश करने की आवश्यकता हो सकती है। जबकि एक रूटेड, अनलॉक डिवाइस द्वारा प्रदान की जाने वाली सभी शानदार सुविधाओं को छोड़ना निराशाजनक है, अगर आपको वास्तव में पोकेमॉन गो जैसे गेम खेलने या एंड्रॉइड/सैमसंग पे का उपयोग करने की आवश्यकता है, तो आपको पहले अपने डिवाइस को ठीक से सुरक्षित करना होगा।
विकल्प सेफ्टीनेट और इसी तरह के API को दरकिनार करने के लिए अप्रमाणित, संभावित रूप से खतरनाक समाधानों के साथ छेड़छाड़ करना है ... या बस उन ऐप्स का उपयोग न करना जिनकी इसकी आवश्यकता है। सौभाग्य से, यह फिलहाल ज्यादातर मोबाइल भुगतान ऐप्स तक ही सीमित है, इसलिए यदि आपको अपने फोन का उपयोग हर चीज के लिए करने की आवश्यकता नहीं है, तो आप बस ठीक हो सकते हैं।