बहुत समय पहले नहीं, एक फोन का उपयोग मुख्य रूप से कॉल करने, टेक्स्ट मैसेज भेजने, या प्री-इंस्टॉल्ड स्नेक गेम खेलने के लिए किया जाता था। लेकिन अब हमारी दैनिक गतिविधियों का इतना अधिक हिस्सा स्मार्टफोन पर निर्भर करता है, इसलिए अपने उपकरणों को सुरक्षित करना पहले से कहीं अधिक महत्वपूर्ण हो गया है।
शुक्र है, आपके फोन को अनलॉक करने के लिए कई प्रमाणीकरण विधियां हैं। पिन कोड और पासवर्ड के साथ, स्मार्टफोन निर्माताओं ने बायोमेट्रिक प्रमाणीकरण विधियों, जैसे चेहरे की पहचान, फिंगरप्रिंट, और आईरिस स्कैनिंग, को उपयोगकर्ताओं को अपने फोन तक तेज़ और अधिक सुविधाजनक तरीके से पहुँचने के लिए पेश किया है।
हालांकि, सभी प्रमाणीकरण विधियां समान सुरक्षा और सुविधा प्रदान नहीं करती हैं। तो कौन सा आपके नेटवर्क और उपकरणों के लिए सर्वोत्तम सुरक्षा प्रदान करता है?
5 मुख्य उपयोगकर्ता प्रमाणीकरण विधियां
उपयोगकर्ता प्रमाणीकरण का एकमात्र उद्देश्य यह सुनिश्चित करना है कि केवल सही लोगों को सही संसाधनों तक पहुंच प्राप्त हो। यह उपयोगकर्ता की पहचान को सत्यापित करता है, जो डेटा और उपकरणों को सुरक्षित करने में पहला कदम है। यहां आधुनिक प्रणालियों को अनलॉक करने के लिए उपयोग की जाने वाली पांच सबसे आम विधियां हैं।
1. पिन
पिन या पासकोड अधिकांश उपकरणों पर उपलब्ध सबसे आम सुरक्षा विकल्प है। यह संख्यात्मक वर्णों का संयोजन है, जो अक्सर फोन के ऑपरेटिंग सिस्टम के आधार पर चार से छह अंकों की लंबाई में होता है। कई उपयोगकर्ता पिन पसंद करते हैं क्योंकि वे छोटे होते हैं और कीपैड का उपयोग करके जल्दी दर्ज किए जा सकते हैं।
पिन का उपयोग करने का एक प्रमुख दोष यह है कि यह उपयोगकर्ताओं को कोड याद रखने की आवश्यकता होती है। यही कारण है कि ज्यादातर लोग ऐसे पिन कोड का उपयोग करते हैं जो डालने में आसान होते हैं और अक्सर अनुमान लगाने में आसान होते हैं, जैसे जन्म तिथि। पिन पर रॉस एंडरसन द्वारा सुरक्षा शोध पुष्टि करता है कि अधिकांश उपयोगकर्ता ऐसे पिन चुनते हैं जो तारीखों, छात्र आईडी, फोन नंबर, या दोहराए गए अंकों का प्रतिनिधित्व करते हैं, जिनका अनुमान लगाना मुश्किल नहीं है।
पक्ष
- छोटी और आसान प्रमाणीकरण विधि।
- बेहतर उपयोगकर्ता अनुभव।
विपक्ष
- अन्य प्रमाणीकरण विधियों की तुलना में धीमा अनलॉकिंग।
- उपयोगकर्ताओं को नंबर याद रखने की आवश्यकता होती है।
- पिन भूल जाने पर रिकवरी कठिन हो सकती है।
- अक्सर अनुमानित करने योग्य।
2. पासवर्ड
पासवर्ड-आधारित प्रमाणीकरण एक और आम अनलॉकिंग विकल्प है। पासवर्ड पिन से लंबे होते हैं और इसमें अक्षर और प्रतीक शामिल हो सकते हैं। लेकिन पिन के समान, लोग अक्सर सार्वजनिक रूप से उपलब्ध व्यक्तिगत जानकारी और डिक्शनरी शब्दों के साथ अनुमान लगाने योग्य पासवर्ड बनाते हैं। इसके अलावा, 61 प्रतिशत उपयोगकर्ता कई वेबसाइटों पर एक ही पासवर्ड का पुन: उपयोग करते हैं, इसलिए एक पासवर्ड समझौता कई खातों को कमजोर बना सकता है।
जबकि कई लोग सोचेंगे कि पासवर्ड पिन से अधिक सुरक्षित हैं, वे नहीं हैं। एक छोटे कीपैड के माध्यम से संख्यात्मक और अल्फ़ान्यूमेरिक वर्णों की लंबी स्ट्रिंग दर्ज करने की परेशानी उपयोगकर्ताओं को पासवर्ड सरल बनाने के लिए प्रेरित कर सकती है। यह उनके खातों को कीलॉगर हमलों, डिक्शनरी हमलों, ब्रूट फोर्स हमलों, और बहुत कुछ के प्रति संवेदनशील छोड़ देता है।
पक्ष
- पिन से अधिक सुरक्षित।
- बेहतर उपयोगकर्ता अनुभव।
विपक्ष
- अनुमान लगाने में आसान।
- धीमा अनलॉकिंग।
- पासवर्ड रिकवरी पिन रिकवरी जितनी कठिन हो सकती है।
3. फिंगरप्रिंट
फिंगरप्रिंट पहचान एक सुरक्षित प्रमाणीकरण विधि है जो डिवाइस तक त्वरित पहुंच प्रदान करती है। सेंसर आपके उंगली की विशिष्ट विशेषताओं को देखता है, जैसे आपके फिंगरप्रिंट की लकीरें और विभाजन।
सेंसर का प्रदर्शन इसकी गुणवत्ता और फोन पर प्लेसमेंट पर निर्भर करता है। गुणवत्ता, इस मामले में, उस गति और सटीकता को संदर्भित करता है जिस पर सेंसर आपकी उंगली को पढ़ता है। जहां तक सेंसर प्लेसमेंट की बात है, कोई एक आकार-फिट-सभी फिंगरप्रिंट सेंसर स्थिति नहीं है। फोन फ्रंट, रियर, और साइड-माउंटेड फिंगरप्रिंट सेंसर के साथ आते हैं, लेकिन मैं इन-डिस्प्ले सेंसर पसंद करता हूं।
फिंगरप्रिंट पहचान सुरक्षा के मामले में पिन- और पासवर्ड-आधारित प्रमाणीकरण विधियों को मात देती है। फिंगरप्रिंट स्कैनर को हैक करना आसान नहीं है, और स्कैनिंग तकनीक में हालिया विकास ने इसकी सुरक्षा को और बेहतर बनाया है।
लेकिन तकनीक अभी भी सही नहीं है, और हर निर्माता त्रुटि का कुछ मार्जिन अनुमति देता है। यह मार्जिन जितना अधिक होगा, सिस्टम को धोखा देना उतना ही आसान होगा। हैकर्स ने फिंगरप्रिंट सुरक्षा को पार करने के कई तरीके विकसित किए हैं। इनमें मास्टरप्रिंट्स, जाली फिंगरप्रिंट्स, या अवशिष्ट प्रिंट्स का उपयोग शामिल है जो उपयोगकर्ता स्कैनर या अन्य वस्तुओं पर पीछे छोड़ देते हैं। कुछ साल पहले, एक हैकर ने एक जर्मन मंत्री के हाथों की तस्वीरों का उपयोग करके उनके फिंगरप्रिंट्स को नकली बनाने में कामयाबी हासिल की थी।
और पढ़ें: हैकर्स फिंगरप्रिंट स्कैनर्स को कैसे बायपास करते हैं (और खुद को कैसे बचाएं)
इस प्रमाणीकरण विधि का एक और दोष विफलताओं का मुद्दा है। स्क्रीन पर खरोंच, गंदगी के निशान, फिंगरप्रिंट विकृति, और गर्मी के निशान पहचान समस्याएं पैदा कर सकते हैं।
इसके अतिरिक्त, पासवर्ड के विपरीत, एक बार समझौता हो जाने पर आप अपने फिंगरप्रिंट नहीं बदल सकते। बेहतर सुरक्षा के लिए, हम फिंगरप्रिंट पहचान का उपयोग किसी अन्य प्रमाणीकरण विधि के साथ करने की सलाह देते हैं।
पक्ष
- तेज़ और सुविधाजनक प्रमाणीकरण विधि।
- पिन और पासवर्ड से अधिक सुरक्षित।
विपक्ष
- फिंगरप्रिंट्स को दोहराया जा सकता है।
- फिंगरप्रिंट विकृति विफलताओं का कारण बन सकती है।
- पिन- और पासवर्ड-आधारित प्रमाणीकरण की तुलना में अधिक पहचान समस्याएं।
4. चेहरे की पहचान
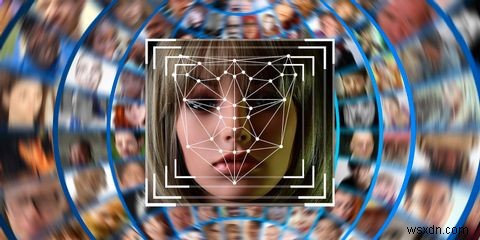
चेहरे की पहचान Android 4.0 ऑपरेटिंग सिस्टम पर आई, जिसे Android आइस क्रीम सैंडविच संस्करण भी कहा जाता है। यह फोन के फ्रंट कैमरे का उपयोग करके आपकी तस्वीर लेता है और इसे फोन को अनलॉक करने के लिए बेसलाइन के रूप में उपयोग करता है।
Apple डिवाइस Face ID नामक एक समान प्रमाणीकरण सुविधा का उपयोग करते हैं, हालांकि इसके पीछे की तकनीक थोड़ी अलग तरीके से काम करती है। Face ID आपके चेहरे को 3D स्कैन करके काम करता है, जिससे विधि अधिक सुरक्षित हो जाती है। Apple का दावा है कि सिस्टम को धोखा देने की संभावना दस लाख में एक है।
तकनीक चेहरे की पहचान की सबसे बड़ी कमी बनी हुई है। तुलनात्मक रूप से कम डिवाइस इस सुविधा का समर्थन करते हैं, और जो चेहरे की पहचान को संभालते हैं उनकी कीमत बिना चेहरे की पहचान सुविधाओं वाले डिवाइस की तुलना में थोड़ी अधिक होती है।
चेहरे की पहचान के साथ एक और बड़ी समस्या यह है कि अलग-अलग प्रकाश व्यवस्था की स्थिति और चेहरे में बदलाव, जैसे उम्र बढ़ना, स्कैनर की पठनीयता को प्रभावित कर सकते हैं। कुछ डिवाइस के लिए (हालांकि Apple के Face ID का उपयोग करने वालों के लिए नहीं), फ्रंट कैमरे को आपके चेहरे की स्पष्ट तस्वीर लेने के लिए आदर्श प्रकाश की आवश्यकता होती है। इसके अलावा, कुछ सेंसर को उपयोगकर्ताओं की तस्वीरों का उपयोग करके भी धोखा दिया जा सकता है। फिंगरप्रिंट्स के समान, एक बार चेहरे की पहचान से समझौता हो जाने पर, यह जीवन भर के लिए समझौता हो जाता है।
पक्ष
- तेज़ अनलॉकिंग विधि।
- इसके लिए कोड और पासवर्ड याद रखने की आवश्यकता नहीं होती।
विपक्ष
- प्रकाश प्रभाव और चेहरे में बदलाव विफलताओं का कारण बन सकते हैं।
- स्क्रीन ओरिएंटेशन और कैमरे से दूरी पठनीयता को प्रभावित कर सकती है।
- स्कैनर को उपयोगकर्ता की तस्वीरों या कभी-कभी पारिवारिक समानताओं द्वारा धोखा दिया जा सकता है।
5. आईरिस पहचान
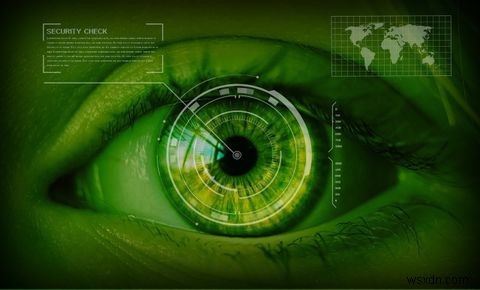
आईरिस पहचान का उपयोग करते समय, रीडर आंखों की विशिष्ट विशेषताओं को स्कैन करता है और खोज और मिलान के लिए उन्हें एन्कोड करता है। यह रेटिनल स्कैनिंग से इस मायने में अलग है कि यह केवल आंख की सतह की उपस्थिति को स्कैन करता है। आईरिस पहचान एक विशेष कैमरे का उपयोग करके की जाती है जो इन्फ्रारेड लाइट का उपयोग करके आईरिस की विशिष्ट विशेषताओं को मापता है जो मानव आंख के लिए अगोचर हैं।
आईरिस पहचान के लिए सेंसर के साथ शारीरिक संपर्क की आवश्यकता नहीं होती है, जो इसे अन्य टच बायोमेट्रिक विधियों की तुलना में कम घुसपैठ वाला बनाता है। चूंकि यह इन्फ्रारेड लाइट का उपयोग करता है, स्कैनर किसी भी सेटिंग और प्रकाश स्थिति में काम कर सकते हैं। इसके अलावा, आईरिस उम्र के साथ नहीं बदलती है, इसलिए इसकी झूठी अस्वीकृति दर चेहरे की पहचान की तुलना में कम है।
आईरिस स्कैनिंग सबसे सुरक्षित प्रमाणीकरण विधि है, लेकिन यह अभी भी सही नहीं है। इसे जीवित और मृत ऊतक के बीच अंतर करने में परेशानी होती है और यह आपकी आंख से मेल खा सकता है, चाहे आप होश में हों या बेहोश।
पक्ष
- अन्य प्रमाणीकरण विधियों से अधिक सुरक्षित।
- झूठी अस्वीकृति दर सबसे कम है।
- आईरिस स्कैनर किसी भी सेटिंग और वातावरण में काम कर सकते हैं।
विपक्ष
- आईरिस स्कैनर अन्य बायोमेट्रिक उपकरणों की तुलना में महंगे हैं।
- स्कैनर से दूरी पठनीयता को प्रभावित कर सकती है।
- अपनी आंखों को एक विशेष स्थिति में स्कैन करवाने से असुविधा हो सकती है।
सबसे सुरक्षित प्रमाणीकरण विधि क्या है?
चेहरे की पहचान, फिंगरप्रिंट स्कैनिंग, और यहां तक कि आईरिस स्कैनिंग द्वितीयक सुरक्षा विधियां हैं। वे वर्तमान में आपके डिवाइस को सुरक्षित करने के लिए एकमात्र प्रमाणीकरण विधि के रूप में उपयोग किए जाने के लिए पर्याप्त सुरक्षित नहीं हैं। इसका मतलब है कि आपको अपनी सुरक्षा को अधिकतम करने के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) का उपयोग करना होगा।
यही कारण है कि, उदाहरण के लिए, Apple का Face ID भी आपको कुछ स्थितियों में पासकोड दर्ज करने की आवश्यकता होती है, जिसमें जब आप अपने डिवाइस को बंद करके फिर से चालू करते हैं।
फिर भी, अधिकांश लोगों के लिए, दो कारकों का संयोजन, यानी पिन और चेहरे की पहचान, आपके स्मार्टफोन या टैबलेट को सुरक्षित करने के लिए पर्याप्त होना चाहिए।